Vai al contenuto principale

#raas

Dalle vacanze a Osaka alla cella di Francoforte: l’infiltrazione tedesca ai vertici di Qilin

Si parla di:

Toggle

Per mesi un ventottenne russo noto nella rete criminale con lo pseudonimo “snake” ha gestito, secondo gli inquirenti tedeschi, u

Altro...

Si parla di:

Toggle

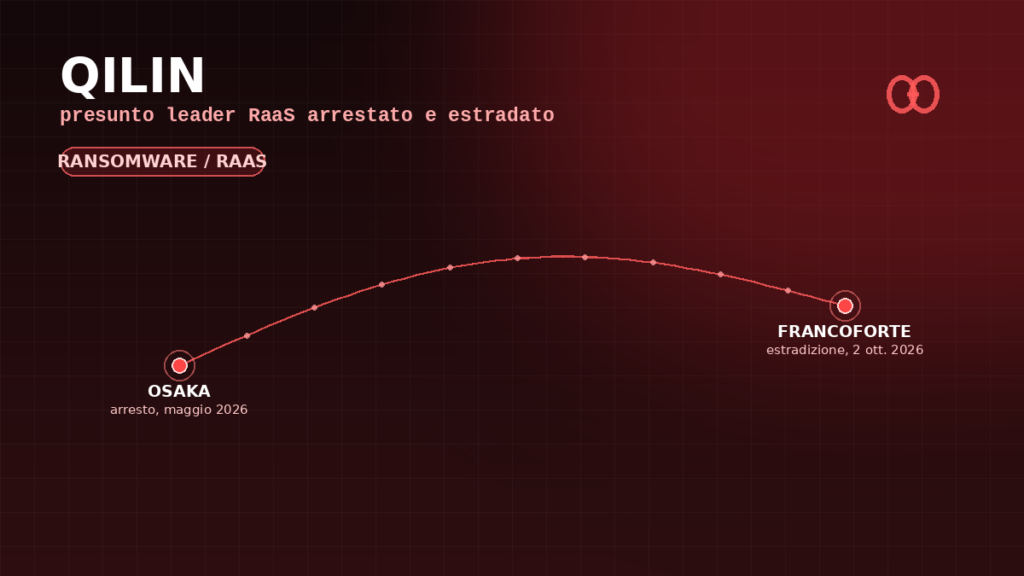
Per mesi un ventottenne russo noto nella rete criminale con lo pseudonimo “snake” ha gestito, secondo gli inquirenti tedeschi, una posizione di vertice all’interno di , una delle operazioni ransomware-as-a-service più attive degli ultimi due anni. Non sapeva che la polizia della Renania Settentrionale-Vestfalia era già dentro la sua infrastruttura, leggeva la sua corrispondenza e seguiva in tempo reale i suoi spostamenti. Quando a maggio ha deciso di concedersi una vacanza turistica a Osaka, le autorità giapponesi erano già state avvertite. Il 2 ottobre 2026 è stato consegnato alla , senza che tra i due Paesi esista un trattato di estradizione bilaterale.

Un arresto nato da mesi di infiltrazioneSecondo quanto dichiarato dal ministro dell’Interno della Renania Settentrionale-Vestfalia, Herbert Reul, e riportato dai media tedeschi e giapponesi, gli investigatori del Land hanno monitorato l’infrastruttura di Qilin per diversi mesi prima di muoversi. Non si è trattato di semplice intercettazione passiva: gli inquirenti si sono infiltrati nella rete del gruppo, hanno tracciato i movimenti di legati ai pagamenti dei riscatti e sono riusciti ad accedere segretamente ai sistemi usati dal sospettato, leggendone le comunicazioni private — incluso, a quanto pare, il momento in cui ha pianificato il proprio viaggio in .

Quell’informazione è stata condivisa con le autorità giapponesi, che lo hanno arrestato in un hotel di Osaka il 26 maggio 2026 con un mandato di custodia provvisoria basato sulla legge sull’estradizione. Il della Giustizia giapponese, la Procura di Tokyo e la Special Investigation Unit del Kanto Regional Bureau hanno gestito la procedura, conclusa il 2 ottobre con il trasferimento del sospettato in Germania dopo una decisione dell’Alta Corte di Tokyo. Si trova ora in custodia cautelare, in attesa di processo; le accuse non sono state ancora verificate in sede giudiziaria.

L’attacco che ha aperto il fascicoloIl caso tedesco ruota attorno a un attacco del settembre 2024 contro un’azienda di logistica in Germania, il cui nome non è stato reso pubblico. Gli aggressori avrebbero sottratto i dati aziendali prima di cifrarli — il classico schema di doppia — chiedendo un riscatto in criptovaluta stimato tra 160.000 e 165.000 dollari. Non sono stati resi noti né il vettore di accesso iniziale né l’eventuale pagamento. Secondo le stime del ministro Reul, Qilin potrebbe aver colpito circa 150 organizzazioni in Germania dal 2024, su un totale globale di circa 4.000 vittime rivendicate dal gruppo.

Gli investigatori tedeschi hanno già identificato altri tre presunti membri del nucleo di Qilin, che si ritiene si trovino attualmente in e quindi fuori dalla portata immediata di un’estradizione.

Qilin: da Agenda a impero del RaaSQilin non è un nome nuovo per chi segue il ransomware. Il gruppo è emerso nell’agosto 2022 con il nome Agenda, per poi ribrandizzarsi ed evolversi in un ecosistema criminale completo basato sul modello ransomware-as-a-service: gli sviluppatori mantengono il malware di cifratura, l’infrastruttura di comando e il data leak site su Tor, mentre gli affiliati conducono le intrusioni vere e proprie in cambio di una quota del riscatto. Nel 2025 Qilin è stato uno dei RaaS più prolifici in assoluto, con oltre 40 nuove vittime pubblicate al mese e un picco di circa 100 a giugno.

I vettori di accesso riportati dai ricercatori includono phishing mirato e sfruttamento di vulnerabilità note, con casi documentati che coinvolgono uno zero-day in VPN Check Point e vulnerabilità n-day in VPN Palo Alto. Secondo Resecurity, l’infrastruttura del gruppo si appoggia a reti di bulletproof hosting, rendendo più difficile il takedown dei server di comando e del leak site. A inizio ottobre 2026, poco prima dell’arresto, Qilin ha inoltre stretto un’alleanza operativa con altri due nomi pesanti del panorama ransomware, DragonForce e LockBit, con l’obiettivo dichiarato di condividere strumenti e infrastruttura — un segnale che il settore del cybercrimine organizzato continua a consolidarsi anche di fronte alla pressione delle forze dell’ordine.

Tra le vittime più note rivendicate dal gruppo figurano il produttore automobilistico Nissan, il birrificio giapponese Asahi (con l’esposizione di dati relativi a circa 1,5 milioni di persone), l’editore statunitense Lee Enterprises, l’ente giudiziario australiano Court Services Victoria, l’agenzia federale statunitense ATF (Bureau of Alcohol, Tobacco, Firearms and Explosives) e, secondo fonti giapponesi, anche il colosso chimico Dow Inc. Settori più colpiti: sanità, manifattura e finanza. Nel complesso, secondo le stime citate dagli inquirenti tedeschi, Qilin avrebbe richiesto riscatti per circa 3 miliardi di dollari negli ultimi due anni, incassandone oltre 140 milioni dalle vittime che hanno scelto di pagare.

Perché questo arresto contaI takedown di infrastrutture RaaS raramente fermano un gruppo nel lungo periodo — lo dimostra la storia recente di LockBit, risorto più volte dopo operazioni internazionali di alto profilo. Ma un’infiltrazione durata mesi nei sistemi interni di un gruppo, con accesso diretto alle comunicazioni di un presunto membro del nucleo operativo, è un tipo di intelligence molto più raro e prezioso: permette di mappare l’intera rete di affiliati, seguire i flussi di criptovaluta oltre il singolo incidente e, potenzialmente, preparare il terreno per ulteriori arresti — compresi i tre membri già identificati ma ancora fuori portata in Russia.

Per i team di difesa, il caso conferma due punti operativi: primo, i vettori di accesso preferiti da Qilin restano il phishing e lo sfruttamento di vulnerabilità note o zero-day su VPN aziendali, quindi patching tempestivo e MFA sugli accessi remoti restano prioritari; secondo, l’alleanza appena annunciata con DragonForce e LockBit suggerisce una condivisione crescente di TTP e infrastruttura tra gruppi, un trend che rende sempre meno utile ragionare “per singola gang” nella costruzione delle detection.

Indicatori e dettagli tecnici noti# Profilo del gruppo
Nome operativo: Qilin (ex Agenda, dal 2022)
Modello: Ransomware-as-a-Service (RaaS), doppia estorsione
Leak site: pubblicazione su portale Tor dedicato
Hosting: infrastruttura bulletproof (secondo Resecurity, ott. 2025)

Vettori di accesso documentati

  • Phishing mirato
  • Zero-day su VPN Check Point
  • Vulnerabilità n-day su VPN Palo Alto

Caso tedesco (settembre 2024)

Vittima: azienda di logistica (nome non divulgato)
Riscatto richiesto: ~160.000-165.000 USD in criptovaluta
Modalità: esfiltrazione dati + cifratura (doppia estorsione)

Alleanze recenti

Ottobre 2026: condivisione infrastruttura/strumenti con DragonForce e LockBit

Sospettato

Pseudonimo: "snake"
Nazionalità: russa, 28 anni
Arresto: Osaka, Giappone, 26 maggio 2026
Estradizione: Francoforte, Germania, 2 ottobre 2026Fonti: comunicato della National Police Agency giapponese dell’8 ottobre 2026; BleepingComputer; Security Affairs; ricostruzione dell’operazione della LKA NRW riportata da LIGA.net sulla base di Der Spiegel e ZDFheute.
#infosec #cybercrime #ransomware #russia #qilin #germania #giappone #raas

0

Caricamento...

0
3

Caricamento...

Operazione KillSwitch: Europol smantella KillSec, la gang ransomware guidata da un sedicenne

Si parla di:

Toggle

Il 30 settembre ed Eurojust hanno coordinato l’Operazione KillSwitch, un blitz simultaneo in quattro paesi europei cont

Altro...

Si parla di:

Toggle

Il 30 settembre ed Eurojust hanno coordinato l’Operazione KillSwitch, un blitz simultaneo in quattro paesi europei contro , una delle gang ransomware-as-a-service più prolifiche degli ultimi due anni. Il colpo di scena è nel profilo dei fermati: secondo gli inquirenti, a capo dell’organizzazione criminale c’era un sedicenne, affiancato da uno sviluppatore diciottenne che era minorenne per gran parte del periodo in cui l’infrastruttura veniva costruita. Un dettaglio che ridisegna, ancora una volta, l’anagrafica del contemporaneo.

Da hacktivisti a Ransomware-as-a-ServiceKillSec non nasce come operazione ransomware. Il brand emerge nel 2023 nell’orbita dell’hacktivismo filo-ideologico, con defacement e attacchi a sfondo politico, prima di virare decisamente verso il cybercrime a scopo di lucro nel corso del 2024. La svolta commerciale è netta: il gruppo adotta un modello RaaS classico, recluta affiliati su forum underground chiedendo loro una reputazione consolidata oppure un deposito di 1.000 dollari, e trattiene il 20% dei proventi di ogni riscatto pagato dalle vittime. A fine 2024 viene rilasciata la versione 2.0 del toolkit, con supporto esteso agli host ESXi: la variante è in grado di arrestare le macchine virtuali in esecuzione, cancellare gli snapshot e ripulire i log di sistema prima della cifratura, una scelta tecnica che negli ultimi anni è diventata uno standard de facto tra gli operatori RaaS più aggressivi, da /#ALPHV in poi. Da gennaio 2025 KillSec apre ufficialmente il programma di affiliazione, segnando l’ingresso a pieno titolo nell’ecosistema delle gang “enterprise” che hanno fatto della doppia il loro modello di business.

L’operazione KillSwitchL’indagine, coordinata dalle autorità tedesche e avviata agli inizi del 2025, ha coinvolto forze di polizia di Belgio, Finlandia, Germania, Grecia, Paesi Bassi, Romania, Spagna, Svizzera, Regno Unito e Stati Uniti, con il supporto di Europol, Eurojust e dei partner privati Group-IB e Bitdefender. Il 30 settembre l’operazione è culminata in otto perquisizioni simultanee in Spagna, Grecia, Romania e Regno Unito, con tre fermi. Gli investigatori hanno sequestrato cinque server centrali dell’infrastruttura RaaS, bloccato l’accesso a oltre 110 terabyte di dati esfiltrati dalle vittime e preso il controllo del sito di leak sul dark web usato per le minacce di pubblicazione. Sono stati inoltre congelati i proventi in criptovaluta riconducibili al gruppo.

Il profilo degli arrestatiIl dato più controverso riguarda l’età dei vertici dell’organizzazione. Il presunto capo della gang avrebbe 16 anni; l’identità non è stata resa pubblica proprio in ragione della minore età. Lo sviluppatore che si occupava dell’infrastruttura tecnica ha compiuto 18 anni ad agosto 2026, ma secondo gli inquirenti era ancora minorenne quando ha scritto gran parte del codice usato negli attacchi. Agli arresti si aggiungono un negoziatore, incaricato dei contatti con le vittime per la trattativa del riscatto, e un affiliato. Le autorità non escludono che il gruppo fosse più ampio e che altri attori nella catena di affiliazione debbano ancora essere identificati: le indagini proseguono.

Vittime e impattoSecondo le stime di Group-IB, KillSec avrebbe rivendicato circa 1.000 attacchi a livello globale nell’arco di due anni, con un tasso di successo stimato attorno al 50%; 274 le vittime confermate in modo indipendente. La distribuzione geografica vede gli Stati Uniti in testa con il 35% dei bersagli, seguiti da India (17%) e, a pari merito al 3%, Brasile, Regno Unito, Australia e Colombia. In Germania sono stati censiti 70 attacchi, 18 dei quali concentrati nella sola Amburgo. Tra i settori colpiti spiccano servizi professionali, tecnologia, sanità e finanza, con vittime di peso che includono una grande compagnia assicurativa, società di investimento e un’app di consumo con milioni di utenti attivi. Il CEO di Group-IB ha sintetizzato la postura del gruppo in una dichiarazione netta: gli affiliati di KillSec hanno colpito “le organizzazioni da cui le persone dipendono di più: ospedali, enti governativi e istituti finanziari”.

Vettori d’accesso e uso dell’intelligenza artificialeSul piano tecnico, KillSec non si è mai distinto per exploit particolarmente sofisticati: l’accesso iniziale alle reti vittima avveniva prevalentemente tramite vulnerabilità software note e non patchate, oltre a configurazioni di storage cloud mal protette, tipicamente bucket esposti o credenziali deboli su piattaforme SaaS. Il vero elemento distintivo, secondo quanto emerso dalle indagini, è stato l’impiego dell’intelligenza artificiale non per scrivere malware più evasivo, ma come moltiplicatore operativo: automazione della manutenzione dell’infrastruttura RaaS e supporto nella ricognizione e selezione dei potenziali bersagli. È un pattern che gli analisti osservano sempre più spesso anche in gruppi di fascia media: l’IA generativa abbassa la barriera d’ingresso tecnica, permettendo a operatori con competenze limitate — in questo caso letteralmente adolescenti — di gestire operazioni criminali di scala industriale.

Due righe per i difensoriOperation KillSwitch conferma un trend che i CISO dovrebbero già avere in cima alla lista delle priorità: la maggior parte delle intrusioni ransomware di fascia media continua a passare da vulnerabilità note non patchate e da configurazioni cloud lasciate aperte, non da zero-day costosi. Per le organizzazioni esposte, le contromisure restano quelle consolidate ma spesso disattese: patching tempestivo dei sistemi esposti su internet, audit periodico delle configurazioni di storage cloud (bucket S3/Azure Blob, permessi di condivisione), segmentazione delle reti per limitare il movimento laterale verso gli host di virtualizzazione ESXi, backup offline testati e immutabili, e monitoraggio dei leak site del dark web per rilevare precocemente eventuali rivendicazioni. Il sequestro dei 110 TB di dati rubati, inoltre, non elimina il rischio per le vittime storiche: una parte di quei dati potrebbe già essere stata copiata o rivenduta prima del takedown, motivo per cui le organizzazioni che sospettano di essere state colpite da KillSec dovrebbero comunque attivare le procedure di notifica e monitoraggio previste dal GDPR.

In sintesiGruppo: KillSec, da hacktivismo (2023) a RaaS (2024-2026)

Operazione: KillSwitch, coordinata da Europol/Eurojust, guidata dalla Germania

Esito: 3 fermi, 8 perquisizioni in Spagna, Grecia, Romania, UK; 5 server e 110 TB di dati sequestrati

Vittime: ~1.000 attacchi rivendicati, 274 confermate, USA e India i paesi più colpiti

Vettori: vulnerabilità note non patchate, cloud storage mal configurato

Particolarità: presunto leader 16enne, sviluppatore minorenne durante parte degli attacchi, uso di IA per infrastruttura e targeting

Indicatori operativi (Operazione KillSwitch / KillSec RaaS)

  • Modello: Ransomware-as-a-Service, doppia estorsione
  • Target VM: VMware ESXi (shutdown VM, delete snapshot, log wiping)
  • Vettori iniziali: CVE note non patchate, cloud storage/bucket mal configurati
  • Affiliazione: quota 20% al core team, ingresso con deposito $1.000 o reputazione forum
  • Infrastruttura sequestrata: 5 server centrali, sito leak dark web, 110 TB di dati
  • Agenzie coinvolte: Europol, Eurojust, Group-IB, Bitdefender, autorità DE/BE/FI/GR/NL/RO/ES/CH/UK/US

#infosec #cybercrime #ransomware #darkweb #criptovalute #europol #killsec #raas

0

Caricamento...

0
3

Caricamento...