Vai al contenuto principale

#truffa

95 milioni di euro con un vocale WhatsApp: dentro il deepfake che ha colpito Fideuram

Si parla di:

Toggle

Un messaggio che sembra arrivare dal capo. Una telefonata di conferma con la voce, riconoscibilissima, di un legale di

Altro...

Si parla di:

Toggle

Un messaggio che sembra arrivare dal capo. Una telefonata di conferma con la voce, riconoscibilissima, di un legale di fiducia. Bastano questi due elementi — nessun , nessun , nessuna vulnerabilità da patchare — per far sparire 95 milioni di euro dai di Fideuram, la divisione di private di Intesa Sanpaolo. È una delle con voice cloning AI più costose mai documentate contro un istituto finanziario europeo, e il modo in cui è stata condotta dice più cose sul futuro del social engineering di dieci su .

La dinamica: un BEC “potenziato” dall’AISecondo la ricostruzione emersa da fonti vicine all’inchiesta e riportata da Reuters, la truffa è iniziata a febbraio 2026. L’allora presidente di Fideuram, Paolo Molesini, ha ricevuto un messaggio WhatsApp che sembrava provenire dal CEO di Intesa Sanpaolo, Carlo Messina, con una richiesta di assistenza urgente per una transazione estera riservata. È lo schema classico del Business Email Compromise — impersonare un dirigente di vertice per aggirare i controlli interni — solo che il canale non era la posta elettronica ma una chat istantanea, già di per sé più informale e meno sottoposta a filtri di sicurezza aziendali.

In questo scenario ha influito molto sicuramente la capacità di voler evitare i controlli Consob su un’operazione finanziaria, evidentemente modus operandi praticato, che di fatto non è un buon modo di pensare. Così come la riservatezza dell’operazione. Guarda caso proprio nel momento in cui qualcuno della catena, ha avuto il coraggio di tradire questa “riservatezza”, chiamando gli interessati ai contatti noti, si è immediatamente scoperta l’azione criminale.

Il salto di qualità rispetto al BEC tradizionale arriva nel passaggio successivo. A confermare l’autenticità della richiesta è intervenuta una telefonata da quello che sembrava un avvocato senior di uno studio legale di primo piano: gli autori della frode avevano ricreato la voce del legale tramite intelligenza artificiale, rendendo la chiamata sufficientemente convincente da spingere Molesini a istruire il dipartimento finanze a eseguire i bonifici. Il voice cloning, qui, non è servito a impersonare la vittima ma a far superare alla vittima stessa un secondo livello di verifica — un dettaglio che dovrebbe far riflettere chiunque basi ancora le proprie procedure anti-frode sulla “voce riconoscibile” come fattore di autenticazione informale.

I 95 milioni di euro sono stati incanalati principalmente verso conti in Cina e Hong Kong. Fideuram ha rilevato le irregolarità relativamente in fretta, allertando banche e autorità in più paesi; la cooperazione tra investigatori italiani, cinesi e portoghesi ha permesso di recuperare circa 53 milioni di euro, mentre 36 milioni risultano ancora dispersi, in parte già convertiti in criptovalute — la solita ultima tappa di riciclaggio che rende il tracciamento sensibilmente più difficile. Un cittadino straniero residente fuori dall’Unione Europea risulta indagato per frode informatica; nessun dirigente di Fideuram è sotto inchiesta. Molesini si è dimesso a marzo, ufficialmente per “ragioni personali” — la banca e Intesa Sanpaolo hanno declinato di commentare nel merito con Reuters.

Non è un caso isolatoIl caso Fideuram si inserisce in un trend che nel 2026 sta diventando strutturale piuttosto che aneddotico. In Italia lo scorso anno un caso analogo aveva coinvolto l’imprenditore Massimo Moratti, indotto tramite una voce AI che imitava un ministro italiano a disporre un trasferimento di circa un milione di euro, poi recuperato. A livello internazionale, dal caso Arup di Hong Kong (2024, 25 milioni di dollari sottratti con una videochiamata deepfake multi-partecipante) in avanti, gli attacchi CEO fraud potenziati da sintesi vocale e video generativa si sono moltiplicati, spostando il baricentro della minaccia dal “clic sbagliato” alla fiducia riposta in un canale di comunicazione che fino a poco tempo fa era considerato inattaccabile: sentire la voce di una persona che si conosce.

Il punto tecnico da cogliere è che questi attacchi non hanno bisogno di violare nessun sistema. Non compaiono in nessun SIEM, non generano alert su nessun endpoint. Sfruttano dati biometrici vocali spesso pubblicamente disponibili — interviste, conferenze, video aziendali, contenuti social — per addestrare modelli di voice cloning che oggi richiedono pochi secondi di audio sorgente e strumenti facilmente reperibili. La superficie di attacco, in altre parole, non è il perimetro IT ma la reputazione pubblica dei dirigenti: più un top manager è mediaticamente esposto, più materiale vocale è disponibile per clonarlo.

Due righe per i difensoriPer i team di sicurezza e compliance, il caso Fideuram è un promemoria che i controlli anti-frode pensati per l’email non traslano automaticamente su WhatsApp, Telegram o altre chat, e che la “conferma vocale” non può più essere considerata un secondo fattore affidabile quando la richiesta riguarda un trasferimento di fondi fuori standard. Alcune contromisure concrete che le organizzazioni finanziarie dovrebbero già avere in produzione:

Vietare l’autorizzazione di bonifici straordinari sulla sola base di messaggistica istantanea o chiamate vocali, imponendo sempre un secondo canale di verifica indipendente e pre-registrato (callback su numero noto in rubrica aziendale, non su numero fornito nel messaggio sospetto).

Introdurre una parola d’ordine o passphrase condivisa fuori banda per le richieste finanziarie urgenti provenienti da dirigenti, da rinnovare periodicamente.

Applicare limiti di importo e “cooling off period” obbligatori per bonifici verso giurisdizioni ad alto rischio, indipendentemente dal livello gerarchico di chi autorizza.

Formare specificamente i ruoli finanziari e di vertice sul rischio di voice cloning e deepfake, con simulazioni realistiche (non solo phishing via email).

Limitare la disponibilità pubblica di materiale audio/video ad alta qualità dei dirigenti più esposti, dove ragionevolmente possibile, e monitorare la superficie OSINT associata.

Predisporre playbook di risposta rapida con le banche corrispondenti per il blocco/richiamo dei bonifici SWIFT in caso di sospetto, sul modello di quanto messo in atto — con successo parziale — da Fideuram stessa.

Il recupero di oltre metà della somma sottratta dimostra che una risposta rapida e una buona cooperazione internazionale tra autorità possono limitare i danni. Ma affidarsi alla velocità di reazione dopo il fatto, quando l’attacco costa zero exploit e sfrutta solo la fiducia interpersonale, significa accettare che la prossima vittima — banca, azienda o studio professionale — sarà scelta semplicemente in base a quanto materiale vocale dei suoi dirigenti è disponibile online.
#intelligenzaartificiale #infosec #socialengineering #deepfake #truffa #banking

0

Caricamento...

0
4

Caricamento...

Xinbi Guarantee: il Tesoro USA smantella l’erede da 24 miliardi di dollari di Huione Guarantee

Si parla di:

Toggle

Il Tesoro e il Dipartimento di Giustizia hanno colpito uno dei più grandi mercati neri del crimine informatico mai smantell

Altro...

Si parla di:

Toggle

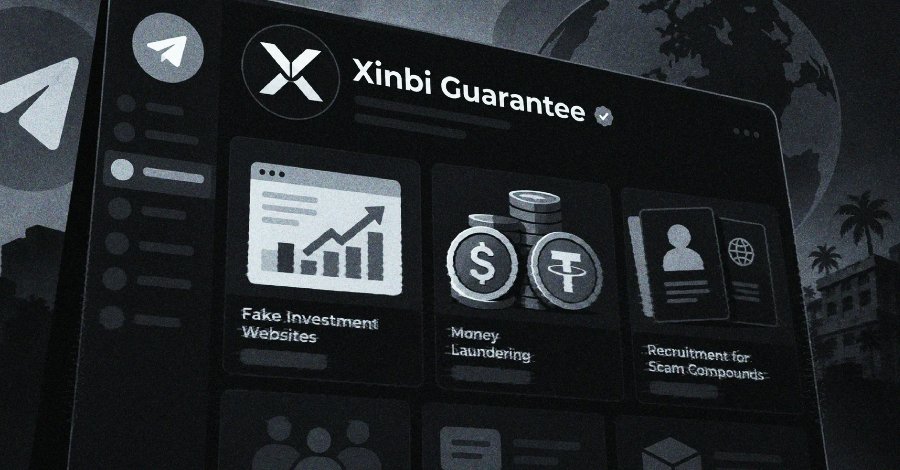
Il Tesoro e il Dipartimento di Giustizia hanno colpito uno dei più grandi mercati neri del crimine informatico mai smantellati: Xinbi Guarantee, piattaforma su che secondo la società di Elliptic ha movimentato almeno 24 miliardi di dollari in transazioni criminali, diventando il secondo illecito più grande della storia dopo il suo predecessore, Huione Guarantee.

L’azione, annunciata il 9 settembre 2026, unisce OFAC del Tesoro e un mandato di sequestro del contro i canali Telegram della piattaforma, con il congelamento di 52,8 milioni di dollari distribuiti su 52 wallet collegati a Xinbi e alla sua rete di venditori, più altri 12 milioni sequestrati da due portafogli usati per raccogliere i pagamenti dei fornitori. Un colpo pesante, ma che arriva dentro un ecosistema criminale che si è dimostrato capace di rigenerarsi nel giro di poche settimane.

Dall’ombra di Huione: la “garanzia” per il crimine informatico asiaticoPer capire cos’è Xinbi bisogna partire dal suo predecessore. Huione Guarantee era il marketplace di riferimento per il cinese e del sud-est asiatico: una sorta di eBay del crimine organizzato digitale, dove migliaia di venditori offrivano servizi di , dati personali rubati, strumenti di deepfake e infrastrutture per le truffe romantico-finanziarie note come pig butchering. Il meccanismo era quello dell’escrow: la piattaforma “garantiva” (da cui il nome) che acquirente e venditore si sarebbero scambiati denaro e servizi senza fregature, funzionando come camera di compensazione per un’economia criminale che altrimenti non potrebbe fidarsi di sé stessa.

Sotto la pressione internazionale, Telegram ha chiuso i canali di Huione, che nella sua vita operativa aveva gestito circa 31 miliardi di dollari. Ma lo spazio lasciato libero non è rimasto vuoto: Xinbi Guarantee, fondata nel 2022 e già operativa in parallelo, ne ha semplicemente raccolto l’eredità, arrivando a ospitare oltre 4.600 fornitori di servizi criminali al momento dell’intervento delle autorità USA.

Come funzionava: USDT, Tron e un catalogo del crimine su abbonamentoOperativamente, Xinbi elaborava pagamenti esclusivamente in Tether USDT sulla blockchain Tron, lo standard de facto per il riciclaggio su larga scala in Asia grazie a commissioni contenute e velocità di transazione. Sul catalogo della piattaforma comparivano servizi di riciclaggio di denaro, vendita di dati personali rubati (dai documenti d’identità ai dataset finanziari), strumenti di deepfake per superare le verifiche KYC dei servizi finanziari, e il coordinamento di intere operazioni di pig butchering — le truffe sentimentali-finanziarie che, spesso gestite da lavoratori vittime di tratta negli hub del sud-est asiatico, hanno drenato miliardi di dollari da vittime in tutto il mondo.

Il Tesoro ha collegato la piattaforma a due entità già designate in precedenti round di sanzioni: Jin Bei Group Co., Ltd. e la galassia di Prince Group TCO, organizzazione transnazionale che il governo statunitense associa ai compound di scam nel sud-est asiatico. Non solo: secondo le autorità, la piattaforma sarebbe stata utilizzata anche da hacker nordcoreani per monetizzare parte dei proventi delle loro operazioni, un dettaglio che conferma quanto questi mercati neri funzionino da infrastruttura condivisa tra cybercrime finanziariamente motivato e attori state-sponsored.

Il ruolo di Tether e la reazione a caldo degli operatoriUn elemento interessante dell’operazione è la collaborazione diretta di Tether, che ha congelato i due wallet usati per i pagamenti ai fornitori non appena notificata dalle autorità. La reazione della rete criminale è stata immediata: secondo i dati raccolti dagli analisti, Xinbi ha convertito rapidamente circa 2,8 milioni di dollari di USDT residuo in USDD, uno stablecoin alternativo meno soggetto a congelamento centralizzato — segno che gli operatori di queste piattaforme monitorano attivamente il rischio regolatorio e sono pronti a migrare liquidità in tempo reale non appena percepiscono una minaccia.

Un pattern che si ripete: la geografia del “whack-a-mole”Il caso Xinbi si inserisce in una traiettoria di enforcement che il DOJ ha intensificato dalla creazione, a novembre 2025, di una task force dedicata alle truffe online, seguita ad agosto 2026 dallo smantellamento di 13 centri operativi in Madagascar collegati alla stessa economia criminale. Ma la storia di Huione che rinasce come Xinbi suggerisce che sequestrare wallet e chiudere canali Telegram, per quanto necessario, non basta a smontare l’infrastruttura di fondo: finché esisteranno compound fisici nel sud-est asiatico dove la manodopera (spesso ridotta in schiavitù) continua a operare le truffe, un nuovo “Guarantee marketplace” è pronto a emergere entro poche settimane dal precedente.

Due righe per i difensoriLe aziende che offrono servizi finanziari o KYC dovrebbero considerare la presenza di strumenti deepfake commerciali a basso costo come rischio concreto e non più teorico nei flussi di onboarding remoto.

I team anti-frode dovrebbero monitorare pattern di transazione USDT-TRON verso wallet neo-creati come indicatore di possibile riciclaggio legato a piattaforme di questo tipo.

Le organizzazioni con dipendenti esposti a contatti social/dating non richiesti dovrebbero rafforzare la formazione su pig butchering, che resta uno dei vettori di frode finanziaria in più rapida crescita a livello globale.

Il monitoraggio delle sanzioni OFAC aggiornate resta essenziale per i compliance team con esposizione a controparti asiatiche in criptovalute.

Indicatori e riferimentiPiattaforma: Xinbi Guarantee (Telegram-based marketplace, fondata 2022)
Predecessore: Huione Guarantee (chiuso, ~31 miliardi USD movimentati)
Volume stimato Xinbi: almeno 24 miliardi USD in transazioni
Fornitori attivi al momento del takedown: 4.600+

Asset sequestrati/congelati:

  • 52,8 milioni USD da 52 wallet (rete Xinbi + merchant)
  • 12 milioni USD da 2 wallet di raccolta pagamenti

Valuta principale: USDT (Tether) su blockchain TRON
Migrazione post-freeze: ~2,8 milioni USD convertiti in USDD

Entità sanzionate OFAC (9 settembre 2026):

  • Jin Bei Group Co., Ltd.
  • Prince Group TCO

Azioni: sanzioni Treasury/OFAC + mandato di sequestro DOJ sui canali Telegram
Collaborazione: Tether (congelamento wallet)

#telegram #cina #cybercrime #criptovalute #truffa #sanzioni #treasury #pigbutchering #truffacrypto

0

Caricamento...

0
4

Caricamento...

Black Axe: Interpol smaschera la mafia digitale nigeriana, 58 arresti in 22 Paesi e 143 milioni di euro di truffe smantellate

Si parla di:

Toggle

Ventidue Paesi su sei continenti, 58 arresti, 263 sospetti identificati e oltre 143 milioni di euro di da investimento sm

Altro...

Si parla di:

Toggle

Ventidue Paesi su sei continenti, 58 arresti, 263 sospetti identificati e oltre 143 milioni di euro di da investimento smantellate: sono i numeri di Operation Jackal IV, l’ultima offensiva coordinata da contro Black Axe e le altre confraternite criminali dell’Africa occidentale che da anni dominano lo scenario globale di romance , business email compromise e riciclaggio digitale. Non è la prima volta che le forze dell’ordine colpiscono questa rete — ma la scala e la precisione chirurgica con cui questa edizione ha smontato l’ecosistema di supporto, più che i singoli truffatori, la rende un caso di studio su come si combatte oggi il organizzato transnazionale.

Da confraternita universitaria a mafia digitale globaleBlack Axe nasce alla fine degli anni ’70 come confraternita studentesca nigeriana (il “Neo-Black Movement of Africa”) prima di trasformarsi, nei decenni successivi, in una delle organizzazioni criminali transnazionali più redditizie al mondo. Oggi il gruppo — insieme a organizzazioni affiliate o imitatrici — genera miliardi di dollari l’anno operando in decine di Paesi, con una struttura gerarchica rigida che ricorda più una holding criminale che una gang di strada. È proprio questa capacità organizzativa, unita all’adozione spregiudicata delle tecnologie digitali, ad aver reso Black Axe un bersaglio prioritario per Interpol negli ultimi anni, con le precedenti Operation Jackal I e II (2022-2023, circa 200 arresti complessivi) e Jackal III (2024, alcune centinaia di arresti e circa 3 milioni di dollari sequestrati) che hanno progressivamente affinato la mappatura dell’infrastruttura criminale del gruppo.

Il modus operandi: dalla truffa romantica al sextortionIl catalogo criminale documentato dagli investigatori in questa quarta edizione dell’operazione copre l’intero spettro delle frodi digitali su larga scala:

Romance scam: relazioni sentimentali fittizie costruite su app di incontri e , tipicamente rivolte a persone anziane o pensionati, finalizzate a estorcere trasferimenti di denaro nel tempo.

Business Email Compromise (): compromissione o di account email aziendali per dirottare pagamenti e bonifici verso controllati dalla rete criminale.

Investment fraud: piattaforme di investimento fasulle, spesso presentate tramite call center strutturati, che promettono rendimenti garantiti su criptovalute o mercati finanziari.

Sextortion: un trend in preoccupante crescita secondo gli investigatori, che include la coercizione di vittime minorenni sui social media — un’evoluzione particolarmente allarmante del modello criminale tradizionale del gruppo.

Crime-as-a-Service: fornitura, spesso tramite dark web, di infrastruttura di supporto a terzi — domini web, servizi di riciclaggio, identità sintetiche — che permette anche ad attori meno strutturati di operare su scala industriale.

Gli inquirenti descrivono una divisione dei ruoli interna sofisticata, con membri specializzati come agenti di “conversion” (che convincono le vittime a versare denaro) o di “retention” (che mantengono in vita la relazione fraudolenta il più a lungo possibile per massimizzare l’estorsione) — una struttura organizzativa quasi aziendale che riflette il salto di qualità della criminalità digitale organizzata rispetto al singolo truffatore opportunista.

La geografia dei blitz: Sud Africa, Romania, Argentina, ItaliaOperation Jackal IV ha coinvolto le forze dell’ordine di 22 Paesi — tra cui Argentina, Australia, Austria, Canada, Costa d’Avorio, Emirati Arabi Uniti, Francia, Germania, Indonesia, Irlanda, Italia, Giappone, Malesia, Nigeria, Paesi Bassi, Portogallo, Regno Unito, Spagna, Stati Uniti, Sudafrica e Svezia — con i risultati operativi più significativi concentrati in quattro teatri:

Sud Africa: 39 arresti, sette sedi perquisite a Johannesburg, 2,67 milioni di dollari sequestrati e 257 conti bancari congelati, con focus su romance e investment scam ai danni di pensionati.

Argentina: 17 arresti e 196 sospetti identificati nello smantellamento di una rete di crime-as-a-service che forniva domini web e servizi di riciclaggio ad altre organizzazioni criminali.

Romania: 11 arresti legati a un call center dedicato a investment scam, con sequestro di circa 379.000 dollari in contanti e criptovalute, sei immobili e orologi di lusso confiscati.

Italia: identificazione di un individuo collegato a una rete di riciclaggio “pan-europea”; un singolo conto avrebbe movimentato circa 736.000 dollari attraverso società di comodo e servizi di rimessa internazionale.

Colpire l’ecosistema, non solo i truffatoriL’elemento più significativo di Jackal IV, secondo gli analisti, è lo spostamento del focus investigativo dai singoli operatori di frontline — spesso facilmente sostituibili — verso l’infrastruttura di supporto che rende possibile l’intera economia criminale: fornitori di domini, money mule reclutati su scala industriale, reti di riciclaggio basate su wallet crypto e conti di comodo, servizi di identità sintetica venduti come commodity nei forum underground. È lo stesso approccio “disruption dell’ecosistema” che negli ultimi anni le forze dell’ordine occidentali hanno applicato con crescente efficacia contro le infrastrutture ransomware, ed è la ragione per cui, nonostante il numero di arresti diretti resti relativamente contenuto rispetto alla scala globale del fenomeno, l’impatto economico dichiarato — oltre 143 milioni di euro tra fondi sequestrati e frodi neutralizzate — risulta sproporzionatamente alto.

Due righe pratiche per le organizzazioniFormazione anti-BEC mirata: i controlli di verifica su cambi improvvisi di coordinate bancarie o richieste di pagamento urgenti restano la contromisura più efficace ed economica contro il vettore BEC, ancora oggi tra i più redditizi per queste reti.

Monitoraggio dei conti aziendali per pattern di money muling: transazioni frammentate verso conti neo-aperti o società di comodo sono un segnale che i team antifrode dovrebbero correlare con maggiore attenzione, specie in presenza di corridoi geografici ad alto rischio.

Consapevolezza su romance scam e sextortion per gli utenti più vulnerabili: campagne di sensibilizzazione rivolte a categorie a rischio (anziani, adolescenti) restano uno strumento di prevenzione a basso costo e alto impatto.

Collaborazione con le piattaforme: la rapidità di segnalazione di profili e wallet sospetti a exchange di criptovalute e piattaforme social riduce la finestra operativa di queste reti, che dipendono dalla persistenza di identità e infrastrutture online per operare su scala.

Fonti: CyberScoop, Dark Reading, P.M. News Nigeria.

#infosec #cybercrime #darkweb #criptovalute #truffa #blackaxe #interpol #nigeria

0

Caricamento...

0
3

Caricamento...

L’industria della truffa: Cipro, israele, Italia, Romania

https://differx.noblogs.org/2026/08/09/lindustria-della-truffa-cipro-israele-italia-romani

Altro...

L’industria della truffa: Cipro, israele, Italia, Romania

https://differx.noblogs.org/2026/08/09/lindustria-della-truffa-cipro-israele-italia-romania/

#falsi-investimenti

#israele #truffe #scam #truffa

0

Caricamento...

0
0

Caricamento...