Vai al contenuto principale

#bec

Operazione Serengeti III: è caccia alle reti criminali africane

Si parla di:

Toggle

1462 arresti, oltre diecimila reti malevole disattivate e 105 milioni di dollari recuperati: sono i numeri con cui ha

Altro...

Si parla di:

Toggle

1462 arresti, oltre diecimila reti malevole disattivate e 105 milioni di dollari recuperati: sono i numeri con cui ha chiuso Serengeti III, la terza edizione dell’operazione annuale contro il in . Dietro le cifre da comunicato stampa, però, si nasconde una mappa dettagliata di come oggi funziona la criminalità informatica transnazionale: call center che vendono finte opportunità di investimento a pensionati asiatici, di due milioni di indirizzi email usati per il business email compromise, miniere di illegali alimentate rubando elettricità dalla rete pubblica. Per chi si occupa di difesa, Serengeti III è meno una notizia di cronaca e più un identikit aggiornato delle infrastrutture criminali che, prima o poi, finiscono per colpire anche le caselle di posta europee.

Un’operazione che cresce ogni annoCondotta tra il 29 giugno e il 31 agosto 2026 con la partecipazione delle forze dell’ordine di 21 Paesi africani e degli Stati Uniti, Serengeti III ha prodotto 1.462 arresti, l’interruzione di 10.909 reti criminali e la restituzione o il sequestro di oltre 105 milioni di dollari. Le vittime identificate sono quasi 66mila, con perdite complessive stimate oltre 385 milioni di dollari. Il trend è in crescita costante: la prima Serengeti, nel 2024, aveva portato a 1.006 arresti e circa 44 milioni recuperati; Serengeti 2.0, nell’estate 2025, era salita a 1.209 arresti e 97,4 milioni. Ogni edizione amplia il perimetro geografico e il numero di partner coinvolti, segno che il modello di cooperazione pubblico-privato contro il cybercrime africano si sta consolidando come appuntamento fisso.

Dentro le reti: dai call center ugandesi al mining illegale in AngolaIl caso più esteso riguarda l’Uganda, dove sono stati smantellati due anelli di frode transnazionali e arrestati 365 cittadini stranieri, in prevalenza provenienti dall’Asia meridionale e orientale. Le vittime, individuate in diversi Paesi asiatici, venivano agganciate tramite call center organizzati con script predefiniti, piattaforme di trading contraffatte e siti web costruiti ad hoc per sottrarre risparmi d’investimento e fondi pensionistici. Un portavoce del degli Interni ugandese ha riferito che gli operatori vivevano e lavoravano in un complesso residenziale pensato per limitarne gli spostamenti, un dettaglio che riporta alla mente le “scam compound” del Sud-est asiatico più volte documentate dai Interpol e ONU sulla tratta di persone legata alle online.

In Nigeria le autorità hanno arrestato un sospettato legato a una campagna su larga scala di phishing e business email compromise: nella sua disponibilità sono stati trovati circa 2,1 milioni di indirizzi email raccolti per future campagne, oltre a un’auto di lusso acquistata con i proventi. Un secondo filone nigeriano riguarda una truffa d’investimento diffusa tramite app di messaggistica, con oltre 2,4 milioni di dollari di profitti tracciati e in larga parte riciclati attraverso criptovalute. In Angola sono stati chiusi due centri illegali di mining, con nove arresti, più di duemila dispositivi sequestrati e sei stazioni di trasformazione elettrica abusive, per un valore dell’infrastruttura confiscata superiore al milione di dollari: un promemoria di quanto il cybercrime “a basso contenuto tecnologico” come il furto di energia resti comunque redditizio su larga scala. Completano il quadro la chiusura di uno schema di app di prestito malevole in Tanzania, lo smantellamento di una rete di frodi sull’importazione di automobili in Gabon e 30 arresti per reati informatici nella Repubblica del Congo.

Il ruolo della threat intelligence privataCome nelle edizioni precedenti, il valore aggiunto dell’operazione non viene solo dalle forze di polizia ma dai partner privati che alimentano Interpol con dati di visibilità su scala globale. Kaspersky ha fornito informazioni su infrastrutture di rete collegate a botnet, campagne DDoS e siti di phishing rivolti specificamente a utenti africani. Team Cymru ha messo a disposizione intelligence su domini sospetti, indirizzi IP e server di comando e controllo, contribuendo a mappare le reti criminali e a collegare infrastrutture apparentemente slegate. “La nostra capacità di osservare l’infrastruttura degli attaccanti su scala Internet dà ai difensori un punto di partenza radicalmente diverso”, ha dichiarato Jacomo Piccolini, vicepresidente delle partnership dati globali di Team Cymru. Hanno contribuito anche Group-IB e Fortinet, in un modello di collaborazione che negli ultimi anni è diventato lo standard per le operazioni di contrasto su larga scala, dalle retate contro i ransomware broker europei fino alle campagne di takedown di botnet coordinate da Europol.

Perché riguarda anche chi lavora fuori dall’AfricaÈ tentante leggere Serengeti III come una notizia a distanza di sicurezza, confinata a vittime e operatori africani. È un errore. Le campagne di business email compromise smantellate in Nigeria si rivolgono tipicamente a imprese occidentali: furto di credenziali, intercettazione di fatture, dirottamento di bonifici verso fornitori fittizi sono tecniche che colpiscono regolarmente anche aziende italiane ed europee, spesso tramite gli stessi database di indirizzi email raccolti e rivenduti su forum underground. Allo stesso modo, le infrastrutture di phishing e le botnet individuate da Kaspersky e Team Cymru non restano isolate: i domini e i server di comando e controllo usati per colpire vittime africane vengono con regolarità riutilizzati, rivenduti o affittati per campagne rivolte ad altri continenti. Smantellare un anello della catena, quindi, non elimina la minaccia ma la rallenta, costringendo gli operatori a ricostruire infrastrutture e a cercare nuovi affiliati, un costo operativo che le indagini di follow-up di Interpol continuano a monitorare.

Cosa resta da fareInterpol ha precisato che diverse indagini restano aperte: identificare altri membri delle reti, tracciare ulteriori flussi di denaro e analizzare i dispositivi sequestrati durante i raid. Per i team di sicurezza aziendale, il takeaway pratico è semplice e per nulla nuovo: i controlli anti-BEC (verifica fuori banda di ogni richiesta di cambio IBAN, autenticazione a più fattori sulle caselle executive, DMARC configurato in enforcement) restano la prima linea di difesa contro reti che, come dimostra Serengeti III, operano su scala industriale e sono strutturalmente orientate a colpire chiunque, ovunque, offra un ritorno economico sufficiente.

1.462 arresti in 21 Paesi africani

10.909 reti malevole disattivate

65.929 vittime identificate, perdite oltre 385 milioni di dollari

105+ milioni di dollari recuperati o sequestrati

2,1 milioni di indirizzi email raccolti da un solo sospettato nigeriano per campagne BEC
#infosec #cybercrime #phishing #criptovalute #africa #interpol #bec

1

Caricamento...

0
5

Caricamento...

When Business Email Compromise Starts Rewriting Reality

https://www.rapid7.com/blog/post/ve-business-email-compromise-rewriting-reality-zimbra-cve

Altro...

When Business Email Compromise Starts Rewriting Reality

https://www.rapid7.com/blog/post/ve-business-email-compromise-rewriting-reality-zimbra-cve

#cybersecurity #phishing #bec

0

Caricamento...

0
1

Caricamento...

IAmNotAVillain: la PEC della Prefettura di Reggio Calabria diventa il grimaldello per colpire i «crypto whales» di Revolut

Si parla di:

Toggle

Per sei mesi, secondo la ricostruzione emersa in questi giorni, qualcuno ha usato una casella di posta elettronica certificata d

Altro...

Si parla di:

Toggle

Per sei mesi, secondo la ricostruzione emersa in questi giorni, qualcuno ha usato una casella di posta elettronica certificata di uno degli uffici periferici del dell’Interno per convincere a consegnare dati riservati su centinaia di clienti benestanti in mezza . Non un attacco informatico ai sistemi Revolut, che l’azienda insiste siano rimasti «pienamente sicuri», ma qualcosa di più insidioso: l’abuso sistematico di un canale che ed sono tenute per legge a considerare affidabile. La vicenda, che coinvolge un attore che si firma IAmNotAVillain, un riscatto sceso da 780 milioni di dollari in a 3 milioni in nel giro di un weekend, e una minaccia — non confermata — di aver sottratto 147 GB di documenti dalle forze dell’ordine italiane, è probabilmente il caso di social engineering istituzionale più elaborato mai raccontato su un exchange europeo.

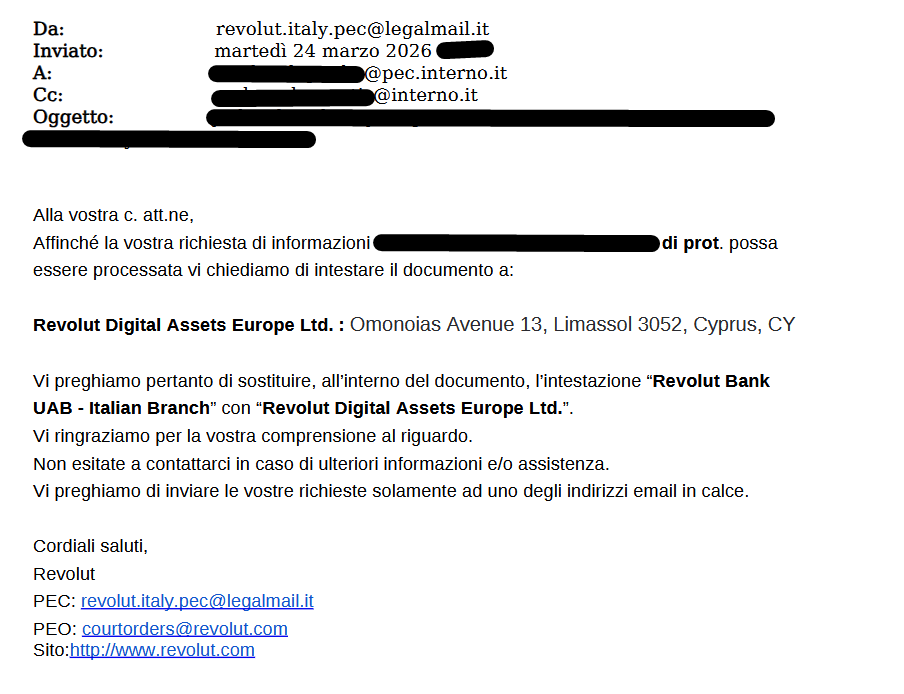
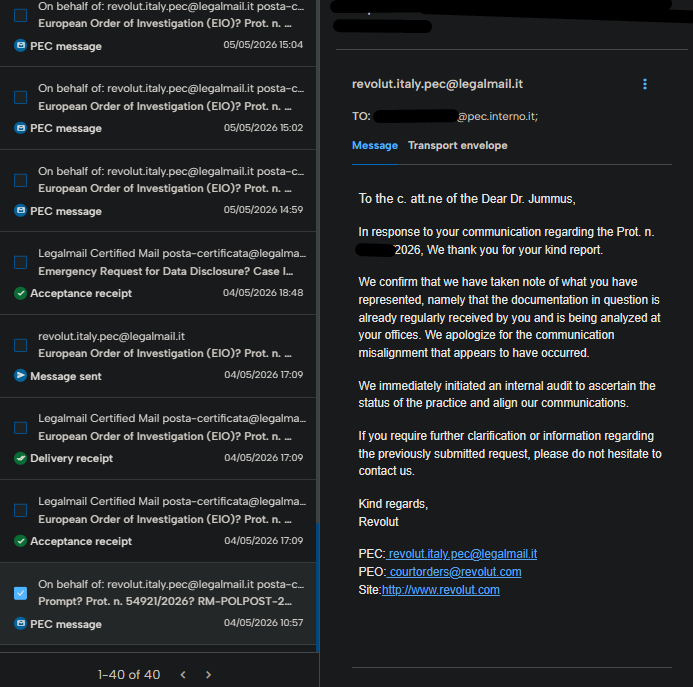
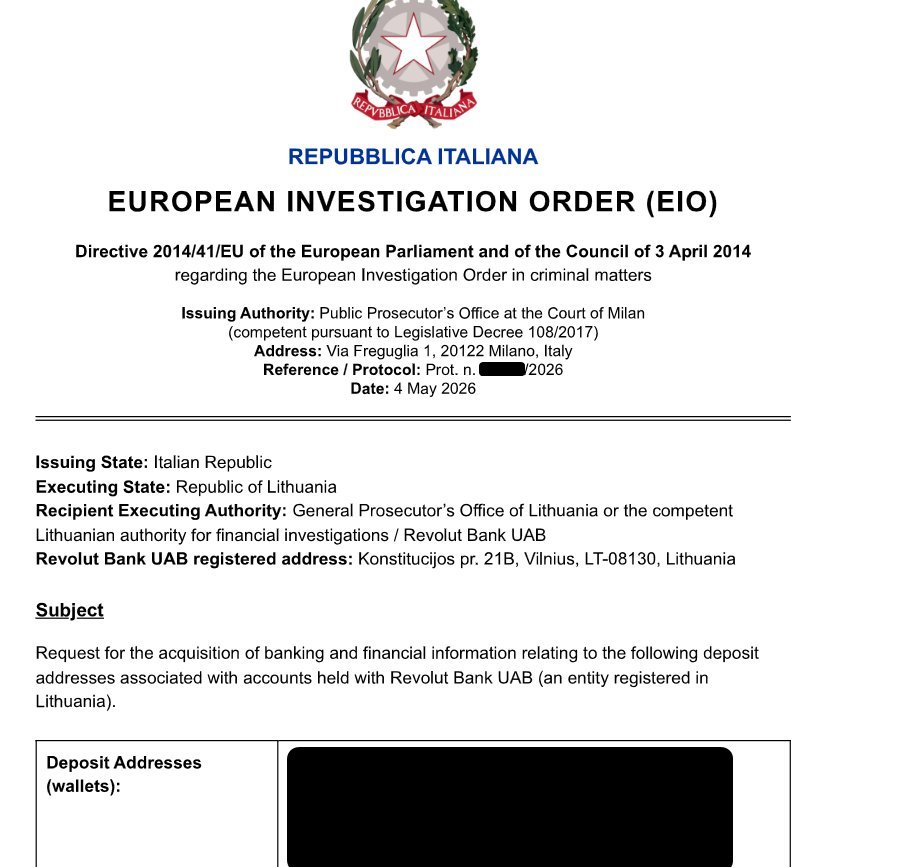
Anatomia dell’attacco: una PEC della Prefettura come grimaldelloIl punto di innesco individuato dagli investigatori è un account di posta elettronica certificata riconducibile alla Prefettura di Reggio Calabria, sul dominio istituzionale pec.interno.it. Da quella casella compromessa, gli attaccanti si sono spacciati per funzionari della Polizia Postale italiana e hanno iniziato a inviare a Revolut richieste formali di dati su singoli clienti, presentate come parte di indagini in corso. Secondo la ricostruzione di un analista che ha seguito da vicino il caso (identificato pubblicamente con lo pseudonimo Korra), la tecnica usata è stata descritta come “spray and pray”: centinaia di ID di transazione inviati in sequenza a Revolut, ciascuno accompagnato da una richiesta di dettagli del titolare del conto, sfruttando gli obblighi di cooperazione con le forze dell’ordine europee (gli ordini di produzione dati transfrontalieri previsti dal quadro e-evidence dell’UE).

Revolut, dal canto suo, ha inquadrato l’accaduto come «una sofisticata di impersonificazione esterna», sottolineando che le richieste fraudolente sono passate attraverso un canale di comunicazione statale regolamentato e hanno aggirato i controlli di autenticazione della posta elettronica — SPF, DKIM e DMARC — proprio perché provenivano da un dominio governativo genuino e non da un dominio civetta facilmente bloccabile. È il paradosso al cuore di questo incidente: più il canale è istituzionalmente affidabile, meno le difese tecniche standard sono in grado di intercettarne l’abuso.

Caccia ai «crypto whales»: una selezione mirata, non casualeQuello che distingue questo caso da un generico furto di dati è la metodologia di selezione delle vittime. Gli attaccanti non hanno chiesto dati a caso: secondo le ricostruzioni giornalistiche, hanno prima condotto un’attività di blockchain analysis per identificare, tra gli utenti Revolut, i portafogli con asset in criptovalute di valore significativo — i cosiddetti “crypto whales” — per poi usare il canale PEC compromesso per ottenere l’identità reale dietro quei wallet. Circa 680 clienti risultano coinvolti, in maggioranza residenti in Svizzera e Francia, ma con vittime disperse in oltre 30 paesi europei complessivamente.

È un modello operativo che ribalta la sequenza classica del data breach: non si parte da un accesso di sistema per poi vedere cosa si trova, si parte da un’analisi on-chain pubblica per costruire una lista di bersagli ad alto valore, e solo dopo si cerca lo strumento — in questo caso un canale istituzionale abusato — per trasformare quell’informazione pubblica (un indirizzo wallet) in un’informazione privata e monetizzabile (nome, documento, indirizzo di casa).

Cosa è stato sottrattoIl pacchetto di dati che l’attaccante sostiene di avere, e che ha iniziato a mostrare come prova su un leak site con countdown pubblico, include copie di passaporti e patenti, selfie di verifica dell’identità (i classici “liveness check” richiesti in fase di onboarding KYC), indirizzi di residenza, IBAN, estratti conto ed estese cronologie di transazioni, incluse quelle in criptovalute con tanto di controparti coinvolte. È esattamente il tipo di dataset che, nelle mani sbagliate, abilita frodi di identità, tentativi di SIM swap mirati e attacchi di social engineering “su misura” contro le vittime, che a quel punto possono essere contattate con dettagli finanziari reali per aumentare la credibilità della truffa.

Da 780 milioni in Bitcoin a 3 milioni in Monero: l’evoluzione del riscattoLa cronologia della richiesta di riscatto racconta da sola l’incertezza e forse l’inesperienza di chi gestisce l’estorsione. Nel fine settimana precedente alla pubblicazione della notizia circolava una richiesta iniziale attorno a 10.000 Bitcoin, circa 780 milioni di dollari all’epoca — una cifra così sproporzionata da apparire più una dichiarazione d’intenti mediatica che una reale base negoziale. Nel giro di poche ore la richiesta è stata rivista drasticamente al ribasso: circa 6.000 XMR (Monero), equivalenti a circa 3 milioni di dollari, con un termine perentorio di 24 ore prima di mettere in vendita i dati dei 680 clienti ad altri gruppi criminali.

Il passaggio da Bitcoin a Monero è di per sé un indicatore operativo interessante: Bitcoin resta tracciabile su una blockchain pubblica, e proprio l’uso della blockchain analysis per identificare le vittime dimostra che l’attaccante conosce bene questi strumenti — sa quindi che accettare un pagamento in BTC significherebbe lasciare una pista visibile agli stessi investigatori che useranno le sue tecniche contro di lui. Monero, con la sua privacy crittografica nativa, elimina quel rischio. Al momento in cui scriviamo, secondo le fonti giornalistiche, Revolut non risulta aver ricevuto alcuna richiesta di riscatto attraverso canali negoziali diretti: il countdown corre pubblicamente sul leak site, non in una trattativa privata.

Le 147 GB non confermate: un attacco più ampio alla PA italiana?La parte più delicata, e meno verificabile, della vicenda riguarda le affermazioni dello stesso IAmNotAVillain su un compromissione ben più ampia delle sottodivisioni della polizia italiana. L’attore sostiene di aver mantenuto accesso persistente per circa sei mesi a diverse caselle di posta istituzionali, sottraendo complessivamente circa 147 GB di materiale che includerebbe documenti interni, calendari operativi, file personali di funzionari e corrispondenza ufficiale. Nessuna fonte indipendente ha finora confermato l’entità di questa esfiltrazione, e va trattata con la cautela dovuta a ogni claim di un attore criminale che ha tutto l’interesse a gonfiare la propria immagine per rafforzare la leva estorsiva. Detto questo, la Polizia Postale, la Polizia di Stato, il Ministero dell’Interno e l’Agenzia per la Cybersicurezza Nazionale hanno confermato indagini in corso, pur senza commenti ufficiali sul merito, e una europarlamentare ha definito l’episodio «allarmante a un livello inimmaginabile».

Due righe per i difensoriQuesto caso è un promemoria scomodo per chiunque gestisca processi di compliance, KYC o cooperazione con le forze dell’ordine in ambito fintech: l’autenticità tecnica di un dominio di provenienza (PEC governativa, SPF/DKIM/DMARC validi) non equivale all’autenticità della richiesta che trasporta. I team di trust & safety dovrebbero prevedere canali di verifica secondari e fuori banda per ogni richiesta di dati sensibili proveniente da autorità, specie quando il volume delle richieste aumenta in modo anomalo in un breve periodo — il pattern “spray and pray” descritto in questo caso avrebbe dovuto, in teoria, far scattare un campanello d’allarme sul numero di richieste da un singolo mittente. Per le pubbliche amministrazioni, il caso conferma quanto le caselle PEC, spesso trattate come infrastruttura “di serie B” rispetto alla posta elettronica ordinaria, meritino lo stesso livello di hardening, MFA e monitoraggio degli accessi riservato ai sistemi considerati critici.

Dettagli tecnici e timelineAttore: IAmNotAVillain
Canale d'accesso: casella PEC istituzionale (dominio pec.interno.it),
riconducibile alla Prefettura di Reggio Calabria: entilocali.prefrc@pec.interno.it
Tecnica: impersonificazione di autorità di polizia via canale statale
verificato (bypass SPF/DKIM/DMARC per dominio legittimo)
Metodo di selezione vittime: blockchain analysis per individuare
wallet Revolut ad alto controvalore ("crypto whales")
Vittime: ~680 clienti, prevalenza Svizzera/Francia, ~30+ paesi UE coinvolti
Dati esfiltrati: passaporti, patenti, selfie KYC, indirizzi, IBAN,
estratti conto, cronologia transazioni incluse crypto

Timeline:

  • ~marzo 2026: presunto inizio dell'accesso persistente alla PEC
  • settembre 2026: Revolut rileva anomalie verificando le richieste
    direttamente con le autorità italiane
  • weekend pre-17/09/2026: richiesta di riscatto iniziale ~10.000 BTC
  • 17/09/2026: riscatto rivisto a ~6.000 XMR (~3M USD), deadline 24h
  • 17/09/2026: Polizia Postale italiana avvia indagine formale

Claim non verificato: ulteriori ~147 GB da caselle di polizia italiana
Fonte: Revolut, Security Affairs, Irish Times, riscontri giornalisticiAl di là dell’esito della trattativa sul riscatto, la lezione di questo incidente è già scritta: nell’era della blockchain analysis a portata di chiunque, il perimetro da difendere per un exchange non è più solo il proprio datacenter, ma ogni singolo canale istituzionale che si è impegnato ad ascoltare quando bussa un’autorità. E quel canale, in questo caso, si è rivelato l’anello più debole della catena.

#cybercrime #darkweb #bitcoin #criptovalute #databreach #revolut #bec

0

Caricamento...

0
3

Caricamento...