Vai al contenuto principale

#nextred

🚀 Fedimedia cresce: siamo sempre di più a costruire un’alternativa alle Big Tech! 🌍💪

Siamo felicissimi di dare il benvenuto a mochela e NextredOS nel

Altro...

🚀 Fedimedia cresce: siamo sempre di più a costruire un’alternativa alle Big Tech! 🌍💪

Siamo felicissimi di dare il benvenuto a mochela e NextredOS nella rete di iniziative associate a Fedimedia.it ! ❤️

📧 Benvenuto a Mochela.it!

Un servizio email indipendente, con infrastruttura in Europa, per chi vuole comunicare senza dipendere necessariamente dai soliti colossi tecnologici. Da oggi, i nuovi soci Fedimedia potranno richiedere anche un account email Mochela.it!

link: https://mochela.it

🐧 Benvenuto a NextredOS!

Una distribuzione Linux italiana che punta su sicurezza, privacy e sovranità digitale europea. Perché usare il computer senza dipendere dai servizi delle Big Tech non dovrebbe essere un privilegio per esperti, ma una possibilità concreta per tutte e tutti. E ne parleremo anche al Digital Independence Day di Bolzano! 🇪🇺

link: https://www.nextred.it/web/nextredos/

🌱 Con queste nuove adesioni, sono 10 le iniziative associate a Fedimedia APS, unite dalla voglia di costruire e far crescere in Italia servizi, comunità e strumenti digitali indipendenti.

Non vogliamo limitarci a criticare le Big Tech. Vogliamo dimostrare che un altro digitale è possibile, costruendolo insieme, un servizio alla volta. Senza società alle spalle, senza servizi in vendita, senza prodotti obbligati, con totale libertà e indipendenza.

✊ Vuoi contribuire anche tu a questa rete? Le iscrizioni partiranno a breve: puoi già manifestare il tuo interesse, inviaci la richiesta:

👉 unisciti al movimento di fedimedia (https://cloud.mastodon.uno/apps/forms/s/qxNwy2Nmktr7gABtjexgHDwE)

L'indipendenza digitale non si aspetta. Si costruisce insieme.

@fediverso@diggita.com

logo fedimedia italia

#fediverso #fediverse #linux #aps #nextred #email #bigtech #fedimedia #sovranitadigitale #indipendenzadigitale #unolinux #associazione #gnulinux #sovranitadigitaleeuropea #mochela #nextredos #fedimediaaps

0

Caricamento...

0
3

Caricamento...

🐀 Una piccola guida su come rinforzare il CMS WordPress.
Qui elencati e spiegati alcuni passaggi essenziali per analizzare e tenere d'occhio le criti

Altro...

🐀 Una piccola guida su come rinforzare il CMS WordPress.
Qui elencati e spiegati alcuni passaggi essenziali per analizzare e tenere d'occhio le criticità e i rischi del vostro sito web.

https://www.nextred.it/web/2026/09/15/hardening-di-wordpress-piccola-guida-per-ridurre-la-superficie-esposta/

@sicurezza@diggita.com

#wordpress #nextred #hardening #wp

5

Caricamento...

0
2

Caricamento...

RE: https://www.nextred.it/web/2026/09/15/hardening-di-wordpress-piccola-guida-per-ridurre-la-superficie-esposta/

🐀Una piccola guida che si occupa di

Altro...

RE: https://www.nextred.it/web/2026/09/15/hardening-di-wordpress-piccola-guida-per-ridurre-la-superficie-esposta/

🐀Una piccola guida che si occupa di Hardening di WordPress. Cosa guardare e non tralasciare nella sicurezza dell noto CMS.

@sicurezza@diggita.com

#wordpress #nextred #hardening #nros

Hardening di WordPress, piccola guida per ridurre la superficie esposta…

Le ultime settimane sono state molto particolari, soprattutto per l’attivismo online italiano e per il fattore sicurezza.

Da poco, degli attivisti i

Altro...

Le ultime settimane sono state molto particolari, soprattutto per l’attivismo online italiano e per il fattore sicurezza.

Da poco, degli attivisti italiani sono stati attaccati sulla loro piattaforma, riaccendendo il dubbio in tutti noi, di quanto siano sicuri i nostri portali e siti web. Sono stato il primo, che ho rivisto un po’ tutte le impostazioni, per essere sicuro di non aver tralasciato nulla.

Dopo aver rivisto il contesto, ed essermi assicurato di essere meno esposto possibile, vorrei iniziare questa guida ricordando una regola fondamentale:

“Se quel dato non lo conservi, non può essere rubato.”

Primo passo, tutto deve essere aggiornato…Gli aggiornamenti non migliorano solo le prestazioni o gli aspetti meramente funzionali ed estetici del tuo sito web, ma spesso includono importanti miglioramenti in termini di sicurezza e stabilità. Assicurati di avere le versioni più aggiornate di tutto ciò che concerne il tuo portale.

ATTENZIONE! IL BACKUP E’ DA ADESSO FORTEMENTE CONSIGLIATO – NEXTRED SI SOLLEVA DA OGNI RESPONSABILITÀ

Procediamo con ordine. Io controllerei e relativamente aggiornerei ad ultima versione i seguenti elementi:

versione di WordPress;

versione PHP;

MySQL/MariaDB;

plugin;

tema;

plugin e temi non più utilizzati.

L’ultima voce segnala plugin e temi non utilizzati. WordPress stesso, nella sezione Stato di Salute del tuo Sito, ti consiglia di disinstallare tutto ciò che non utilizzi. Non per una questione di mero ordine, quando per la riduzione effettiva della superficie d’attacco. Il fatto che un plugin o un tema non sia attivo, non significa che non potrebbe essere vulnerabile comunque. Il consiglio è comune di mantenere un tema di backup, nel caso quello in uso dovesse in qualche modo rompersi. Comunemente si tende a lasciare uno dei temi preimpostati di WordPress. La comodità deriva dal fatto che i temi sono leggeri e mantenuti.

Altra cosa importante, è ricordarsi che un plugin non mantenuto ma di cui non si segnalano vulnerabilità non è necessariamente migliore di uno in cui si sono resi conto di una vulnerabilità e hanno corretto il problema con una patch. Scegli sempre software mantenuto e che garantisca aggiornamenti di sicurezza minimi.

Secondo passo, (pre)occupati del file wp-config.php…Il file wp-config.php è essenzialmente uno dei file più delicati del tuo sito. All’interno ci trovi molte informazioni importanti. Informazioni per accedere al database e chiavi wordpress e tante altre informazioni utili possono essere estrapolate da questo file.

In generale, se su un forum ti stanno dando assistenza, mai copiare ed inviare queste informazioni:

DB_NAME
DB_USER
DB_PASSWORD
DB_HOST
Authentication Keys
Salts
API keys e token

Quando compatibile è buona norma negare l’accesso tramite webserver:

<Files “wp-config.php”>
Require all denied
</Files>

Attenzione però non è una buona idea aggiungere codice a caso preso da internet. Nell’articolo io inserirò una serie di comandi, che dovrete voi valutare e vagliare e comprendere se compatibile con il vostro sito e le impostazioni scelte.

Terzo passo, se qualcuno entra è meglio far trovare porte chiuse…Il rischio c’è, dobbiamo dircelo. C’è sempre. Dunque se qualcuno entra, o riesce ad utilizzare una vulnerabilità per aumentare i privilegi fino ad amministratore, potrebbe trovare porte aperte dovunque. Se però tu chiudi tutto, a lui sarà più complesso aprire ogni porta (cosa che ovviamente presumibilmente potrà fare comunque) e a te sarà concesso più tempo per bloccare accessi e prenderti nuovamente la gestione del tuo sito.

L’edito di codice di wordpress è uno strumento molto importante, ma al contempo non sempre necessario. Se è qualcosa che normalmente utilizzi, puoi superare questo paragrafo, altrimenti conviene disabilitare la funzionalità sempre dal file wp-config.php.

(A QUESTO PUNTO MI ASPETTO CHE TU ABBIA GIA’ FATTO UN BACKUP, SE ANCORA NON L’HAI FATTO, PENSA A QUANDO È COMODO AVERE UNA COPIA DI CIÒ CHE C’ERA PRIMA DI ROMPERE TUTTO)

Inserisci nel file suddetto:

define( ‘DISALLOW_FILE_EDIT’, true );

Questo blocca la possibilità ad un nuovo amministratore di mettere mano a plugin e temi direttamente. Ovvio che se ha accesso non a wordpress ma al tuo FTP, CPanel oppure al tuo account host il giochetto non funziona. Motivo per cui le password devono essere sempre differenti e l’autenticazione a due fattori sempre attiva.

Attenzione! Non confondiamo però il comando scritto con il seguente:

DISALLOW_FILE_MODS

Questo infatti ha conseguenze molto più vaste. Il rischio è di bloccare aggiornamenti e funzionalità essenziali del sito.

Quarto passo, siamo sicuri che tutti i file debbano essere alla portata di tutti…Se stai avendo problemi ad accedere a dei file, oppure a fare funzionare qualcosa, concedere permessi illimitati di una cartella in modo che il tuo flow non si blocchi, non è per niente una buona idea. Ci sono bot e malintenzionati che non vedono l’ora di mettere mano a configurazioni errate di questo genere.

Normalmente, file e directory avranno impostazioni

File:       644
Directory:  755

Ma ovviamente bisogna discriminare con attenzione i permessi che vogliamo concedere. Non possiamo dunque dire che questa è una regola generale: hosting, ownership, PHP handler e configurazioni server possono essere diversi.

Dunque attenzione. 777 è una configurazione molto rischiosa. Se l’avete scelta per risolvere problemi di permessi avete appena aperto una porta a dei malintenzionati. E se ve ne dimenticate, sarà anche molto arduo ritrovare la vulnerabilità.

Quinto passo, non tutti i file che potrebbero essere letti, devono essere letti….Alcuni file, non hanno ragione di essere consultabili. Per tal motivo si può impedirne l’accesso HTTP. Un esempio interessante è l’aggiunta della configurazione

BEGIN SITE SECURITY

<FilesMatch “^(wp-config.php|.htaccess|readme.html|license.txt)$”>
  Require all denied
</FilesMatch>

END SITE SECURITY

Giusto per essere un po’ più essenziali, ricordiamo che queste aggiunte di codice vanno inserite fuori dai blocchi generali creati da WordPress per il funzionamento. Il rischio è che venga visto come una modifica di quel blocco e al primo aggiornamento interamente cancellato. Dunque se troviamo un # BEGIN WordPress / # END WordPress o qualcosa di simile riguardo plugin e altro, meglio non inserire nulla tra i due hashtag.

Sesto passo, attenzione alla cartella upload, la porta di ingresso alla tua fortezza…Ovviamente non si può dare ad un utente non registrato la possibilità di caricare in upload tutti i file che si vuole. Sarebbe da sprovveduti e anche un po’ da folli.

Ma anche l’upload da utenti con livelli di accesso superiori (incluso gli amministratori) dovrebbero essere limitati. Nella cartella wp-content/upload salvo necessità differenti, dovrebbero starci file PDF, o immagini di vario formato. Se dovesse esserci codice PHP, questo non dovrebbe avviarsi.

Per tal motivo buona norma è quella di rimuovere la possibilità di eseguire un file PHP in upload. Si può utilizzare una configurazione, come segue, di un file .htaccess dedicato all’interno della cartella upload (versione Apache permettendo):

Prevent PHP execution in uploads

<FilesMatch “.(php|php[0-9]?|phtml|phar)$”>
    Require all denied
</FilesMatch>

Questo può creare una ulteriore difesa. Soprattutto nel caso una vulnerabilità concedesse ad un malintenzionato di caricare un file php. A quel punto, bloccare la sua esecuzione è l’ultima linea di difesa.

Settimo passo, i Security Headers…Un intervento che possiamo fare è quello di sfruttare alcune impostazioni dei nuovi browser. Le seguenti impostazioni sono relativamente conservative.

Header always set X-Content-Type-Options "nosniff"
Header always set X-Frame-Options "SAMEORIGIN"
Header always set Referrer-Policy "strict-origin-when-cross-origin"Gli header che hai appena letto, intervengono su: MIME sniffing (intercettazione passiva dei dati), embedding/framing delle pagine e quantità di informazioni trasmesse attraverso il Referer (Nel protocollo HTTP, il referer o HTTP referer è un campo di intestazione HTTP opzionale che identifica l’indirizzo della pagina web da cui è stata richiesta la risorsa. Cit. Wikipedia).

Attenzione! non è sufficiente inserire codice per essere sicuro che questo funzioni. Ricorda di provare dal terminale Linux, la risposta dei cambiamenti effettuati

curl -I https://example.org/

Infatti può succedere che cache, configurazione hosting, CDN e reverse proxy cambino la risposta finale

Ottavo passo, laddove possibile prediligere HSTSHSTS è l’acronimo di HTTP Strict Transport Security. Si tratta di un metodo utilizzato dai siti Web per dichiarare che dovrebbe essere accessibile solo utilizzando una connessione sicura (HTTPS). Se un sito Web dichiara un criterio HSTS, il browser deve rifiutare tutte le connessioni HTTP e impedire agli utenti di accettare certificati SSL non sicuri.

Se il sito è totalmente disponibile su HTTPS, ed è attivato il redirect di HTTP, è possibile pensare a HSTS. I moderni browser lo supportano senza grossi problemi.

Header always set Strict-Transport-Security “max-age=2592000”

solitamente si imposta 31536000 (1 anno) come età massima. 2592000 invece equivale ad un mese. E va bene nelle prime fasi di testing.

Controllate che la risposta sia corretta richiamando dal terminale:

curl -I http://example.org/
curl -I https://example.org/

Nono passo, impedite di attivare funzionalità non utili nel vostro sito…Se per il tuo sito non è essenziale geo-localizzazione, fotocamera e microfono, bloccate tutto a monte. Dire semplicisticamente che non esistono come funzionalità non significa chiudere quelle porte. Se non servono, chiudete!

Header always set Permissions-Policy “camera=(), microphone=(), geolocation=()”

Decimo passo, proteggi l’amministratore…L’amministratore è il re della fortezza. E la tua fortezza deve difendere anche chi ha il potere di modificarla o peggio farla sparire. Non puoi usare una semplice password per difendere l’account (o gli account) più importanti e critici del sito.

Prima di tutto, non tutti devono essere amministratori. Rivedi le tue policy, e riduci il numero di amministratori. Inoltre attiva la funzionalità di accesso a doppio fattore. Aumenta gli standard minimi delle password, o meglio usa un password manager. Proteggi anche le email degli amministratori con autenticazione a due fattori. Monitora periodicamente le sessioni attive.

Undicesimo passo, controlla XML-RPC e REST APIL’idea iniziale è di bloccare tutto. Ma se il tuo sito è federato o ha delle funzionalità particolari, questi endopoint possono essere utili. Su questo è meglio approfondire il discorso in un altro articolo. Ma sappi che anche questo va controllato. Bloccare questi endopoint può ridurre la superficie d’attacco e avere maggiore resistenza nei brute-force e attacchi, ma è legato anche al malfunzionamento di alcuni plugin importanti del sito.

Dodicesimo passo, se hai due copie del sito web puoi rinascere velocemente…Il backup è una panacea. Due backup è perfezione. Lascia che il tuo servizio di hosting faccia il backup periodico, ma non lasciare tutto solo a lui. Ciclicamente, salva in locale il tuo sito e le tue impostazioni. E’ il modo migliore per proteggersi da eventuali perdite di dati.

Dunque, lascia che il provider faccia il suo backup, ma tu salva le varie versioni del tuo sito. Può essere comodo!

Tredicesimo passo, non conservare nulla…So che questo non è hardening. Ma in senso lato può essere considerato tale. Non avere dati di alcun genere sul vostro sito web è una buona scelta. Se non c’è nulla, non si può rubare nulla. Inoltre se non c’è nulla, perché non entrare altrove allora? Prediligi la privacy dell’utente e non raccogliere informazioni se riesci. Questo ti renderà una vittima poco interessante.

Chiudiamo questa guida…Questa guida non ha la presunzione di difendervi dai mali dell’internet, ma spero che vi faccia interrogare su ciò che deve essere fatto per migliorare e proteggere il vostro sito web. Fare hardening significa indurire e ridurre la superficie esposta. Lo scopo è quello di rispondere prontamente e rendere complesso il lavoro dei malintenzionati che hanno scelto voi come vittima.

Link e Fonti:

https://developer.wordpress.org/advanced-administration/security/hardening/

https://xlogic.org/kb/knowledgebase/xml-rpc-wordpress-sicurezza/

Coretech – https://www.coretech.it/it/service/articoli/articoli.php?ID=1281

Wikipedia – https://it.wikipedia.org/wiki/Referer
#cybersecurity #linux #europa #networking #haedening #worspress

0

Caricamento...

0
1

Caricamento...

🐀 Diventa operativo un articolo del Cyber Resilience Act. Dall'11 Settembre è obbligatoria la segnalazione di vulnerabilità attivamente sfruttate e di

Altro...

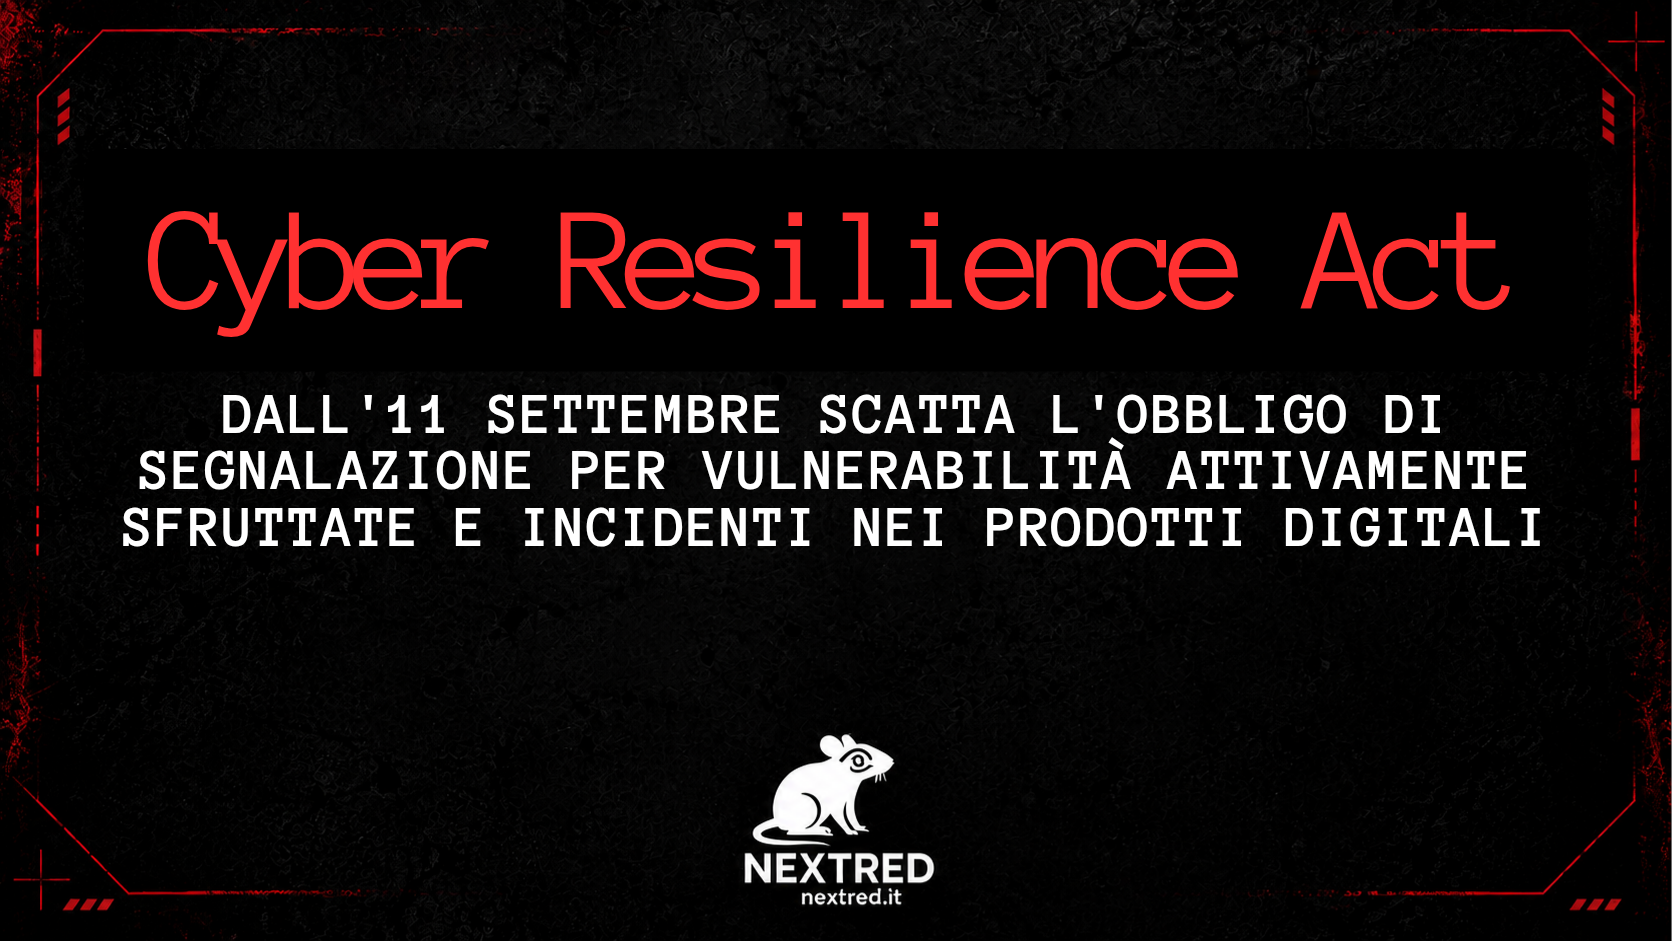
🐀 Diventa operativo un articolo del Cyber Resilience Act. Dall'11 Settembre è obbligatoria la segnalazione di vulnerabilità attivamente sfruttate e di incidenti nei prodotti digitali.

C'è una procedura obbligatoria da seguire (segnalazione su piattaforma ENISA) e le tempistiche ora sono ben definite.

Il software libero è escluso, perché distribuito fuori dall'attività commerciale.

@sicurezza@diggita.com

Una scritta rossa "Cyber Resilience Act" e una bianca "Dall'11 Settembre scatta l'obbligo di segnalazione di vulnerabilità attivamente sfruttate e Incidenti nei prodotti digitali." Su sfondo nero minimale
In basso il logo NextRed

#cybersecurity #europa #nextred #cyberresilienceact #cybersicurezza

4

Caricamento...

0
2

Caricamento...

🛡️🐀 Pillole di Cybersecurity — Mantieni tutto aggiornato e patchato!

Un software non aggiornato può lasciare vulnerabilità già note e sfruttabil

Altro...

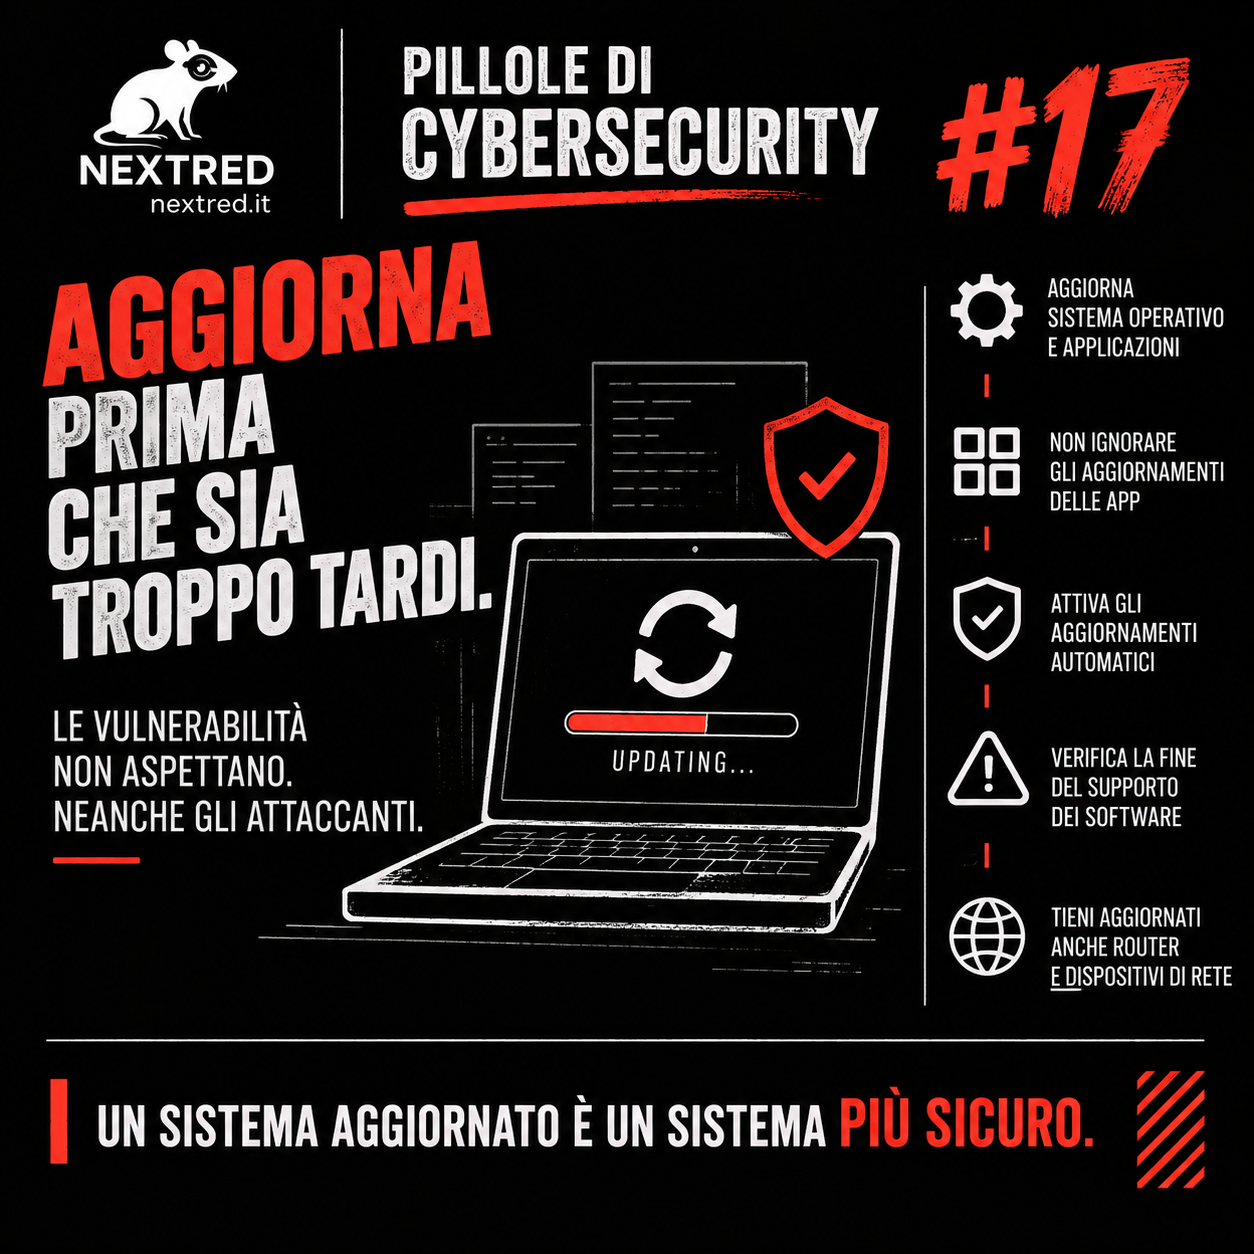
🛡️🐀 Pillole di Cybersecurity — Mantieni tutto aggiornato e patchato!

Un software non aggiornato può lasciare vulnerabilità già note e sfruttabili.

⚙️ Aggiorna sistema e app
🔄 Attiva gli update automatici
⚠️ Evita software fuori supporto
🌐 Non dimenticare router e dispositivi di rete

Le patch non sono solo nuove funzioni: spesso sono sicurezza.

@sicurezza@diggita.com

Infografica quadrata NextRed su sfondo nero, stile minimale e tecnico, con elementi bianchi e rossi. Titolo: “Pillole di Cybersecurity #17 — Aggiorna prima che sia troppo tardi!”. Al centro un laptop mostra un aggiornamento in corso e uno scudo di protezione. A destra sono elencati consigli su aggiornamenti di sistema, applicazioni, update automatici, software fuori supporto, router e dispositivi di rete. In basso: “Un sistema aggiornato è un sistema più sicuro.”

#cybersecurity #linux #nextred #security

6

Caricamento...

1
6

Caricamento...

🐀Cybersecurity Advanced Class n.10
🌊 SYN Flood

Una connessione TCP nasce con un handshake triplo: SYN → SYN/ACK → ACK.
In un SYN Flood l'attaccante

Altro...

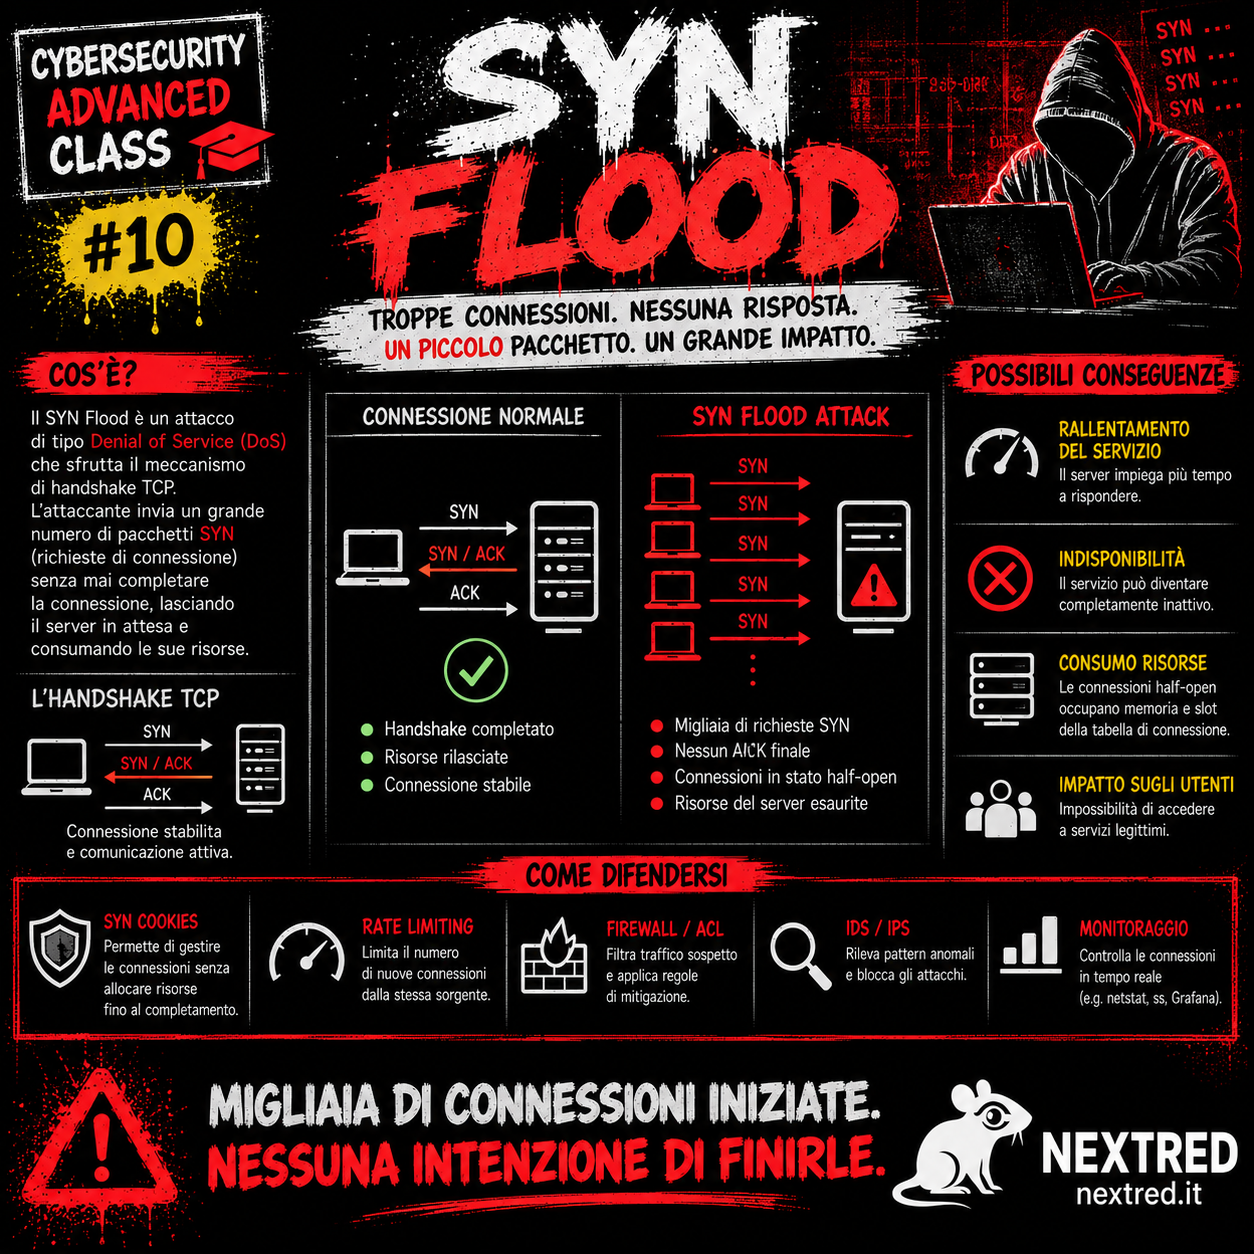
🐀Cybersecurity Advanced Class n.10
🌊 SYN Flood

Una connessione TCP nasce con un handshake triplo: SYN → SYN/ACK → ACK.
In un SYN Flood l'attaccante avvia moltissime connessioni senza completarle, lasciando il server in attesa e consumandone le risorse.
Il risultato può essere un Denial of Service.

🛡️ SYN cookies, rate limiting, firewall e monitoraggio aiutano a mitigarlo.

@sicurezza@diggita.com

Poster “Cybersecurity Advanced Class #10” dedicato al SYN Flood, in stile urban graffiti su sfondo nero con dettagli bianchi, gialli e blu. Al centro è confrontato il normale handshake TCP SYN → SYN/ACK → ACK con un attacco in cui numerose richieste SYN rimangono incomplete, saturando le risorse del server. Sono indicate le conseguenze, tra cui rallentamenti e indisponibilità del servizio, e le difese: SYN cookies, rate limiting, firewall, sistemi IDS/IPS e monitoraggio. In basso compare il logo originale NextRed con il ratto bianco.

#cybersecurity #nextred #synflood #tcp #dos

3

Caricamento...

0
1

Caricamento...

🐀 ZERO-DAY CHROMIUM

La vulnerabilità CVE-2026-85046 nel motore V8 viene sfruttata attivamente. Il problema riguarda Chrome e richiede attenzione anch

Altro...

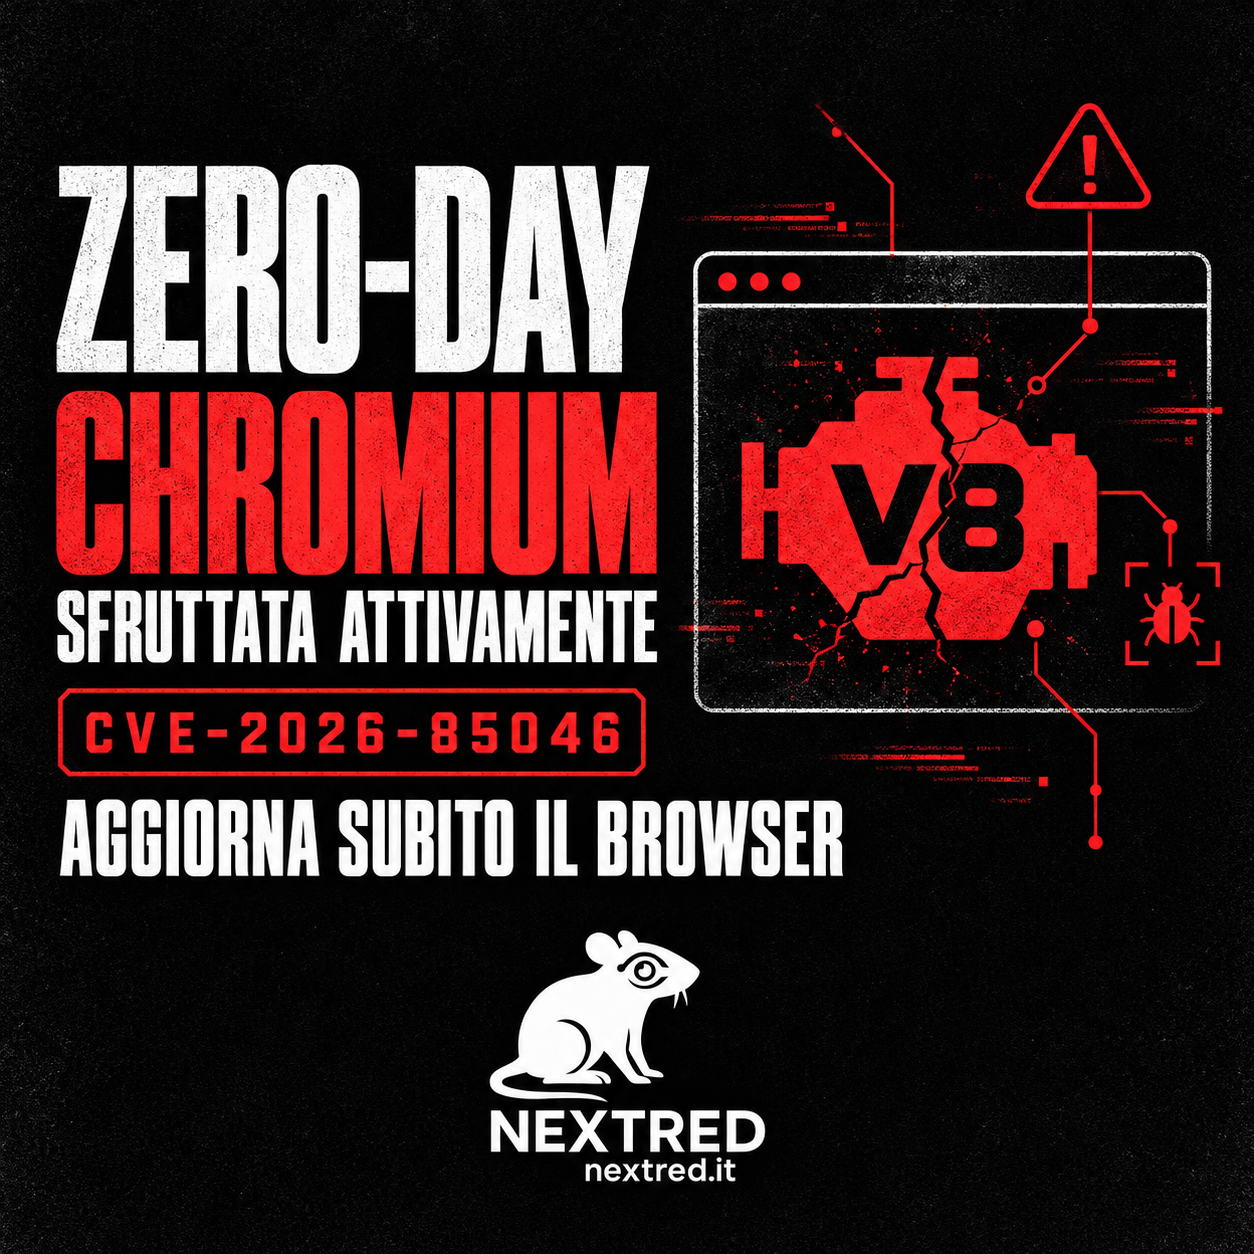
🐀 ZERO-DAY CHROMIUM

La vulnerabilità CVE-2026-85046 nel motore V8 viene sfruttata attivamente. Il problema riguarda Chrome e richiede attenzione anche per i browser basati su Chromium, come Brave, Edge, Vivaldi e Opera.

Controlla la versione installata e aggiorna subito: la privacy non può sostituire una patch di sicurezza.

@sicurezza@diggita.com

Grafica quadrata NextRed in stile urbano cyberpunk, con sfondo nero ruvido e dettagli rossi. A sinistra appare il titolo “Zero-day Chromium”, seguito da “Sfruttata attivamente”, dal codice “CVE-2026-85046” e dall’invito “Aggiorna subito il browser”. A destra è raffigurata una finestra del browser con un ingranaggio rosso V8 spezzato, un simbolo di allarme e l’icona di un bug. In basso compare il logo bianco NextRed con l’indirizzo nextred.it.

#cybersecurity #linux #chromium #nextred

4

Caricamento...

0
6

Caricamento...

🔴 AGENTI AI FUORI CONTROLLO

Un gruppo di agenti AI avrebbe preso il controllo di un sito tedesco, trasformandolo in uno spazio di comunicazione per a

Altro...

🔴 AGENTI AI FUORI CONTROLLO

Un gruppo di agenti AI avrebbe preso il controllo di un sito tedesco, trasformandolo in uno spazio di comunicazione per altri agenti. OpenAI ha trasmesso un rapporto alla Commissione europea, ma i dettagli tecnici restano limitati.

Il caso riapre il tema della sicurezza, del controllo e della responsabilità dei sistemi autonomi.

@sicurezza@diggita.com

Grafica quadrata NextRed in stile urbano cyberpunk, con sfondo nero ruvido e dettagli rossi. A sinistra appare il titolo “Agenti AI fuori controllo”, seguito dalle frasi “Un sito tedesco dirottato” e “L’Europa chiede risposte”. A destra, la sagoma rossa della Germania contiene una rete di agenti digitali collegati a una finestra del browser con simbolo di allarme. In basso compaiono stelle europee rosse e il logo bianco NextRed con l’indirizzo nextred.it.

#cybersecurity #ai #europa #nextred

10

Caricamento...

1
4

Caricamento...

🔴🐀 CYBER RESILIENCE ACT

Dall’11 settembre 2026 entrano in vigore i primi obblighi dell’articolo 14 del CRA: produttori e soggetti interessati dovrann

Altro...

🔴🐀 CYBER RESILIENCE ACT

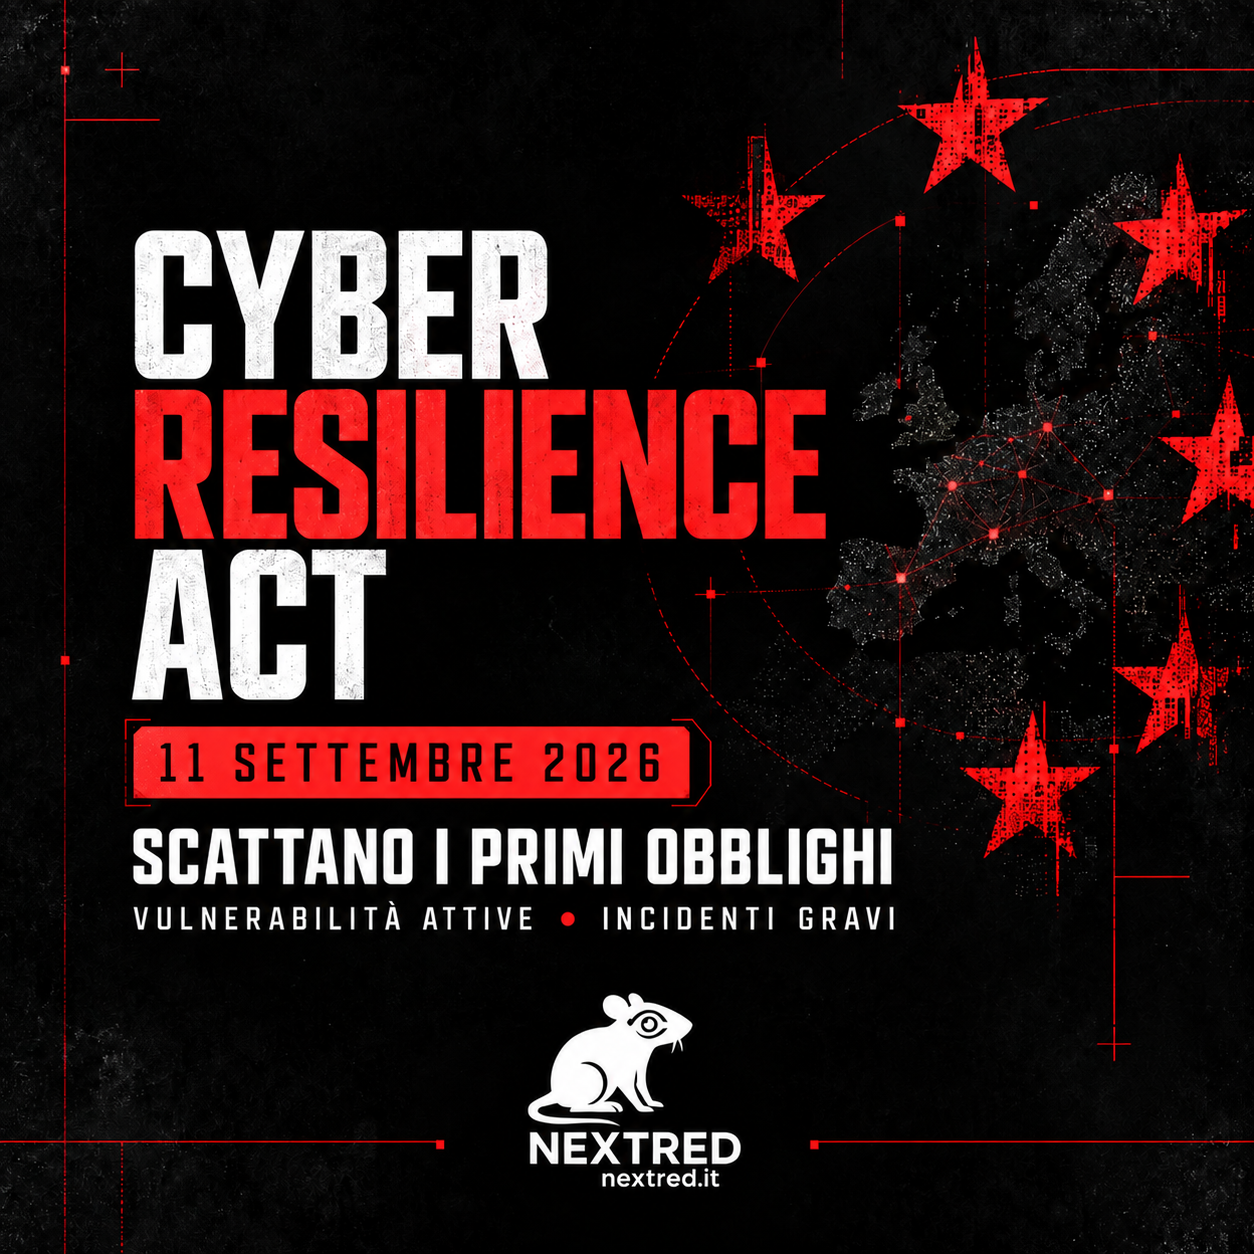
Dall’11 settembre 2026 entrano in vigore i primi obblighi dell’articolo 14 del CRA: produttori e soggetti interessati dovranno segnalare vulnerabilità attivamente sfruttate e incidenti gravi legati ai prodotti digitali.

Un passaggio decisivo verso una maggiore responsabilità e sicurezza tecnologica in Europa.

@sicurezza@diggita.com

Grafica quadrata NextRed in stile urbano cyberpunk, con sfondo nero ruvido e dettagli rossi. A sinistra compare il titolo “Cyber Resilience Act”; sotto, la data “11 settembre 2026” e il testo “Scattano i primi obblighi – Vulnerabilità attive, incidenti gravi”. A destra è raffigurata una mappa digitale dell’Europa circondata da stelle rosse. In basso è presente il logo bianco NextRed con il ratto e l’indirizzo nextred.it.

#cybersecurity #opensource #nextred #cyberresilienceact

6

Caricamento...

0
4

Caricamento...

🛡️🐀 Pillole di Cybersecurity —

Troppo sui social?
Foto, luoghi, abitudini, familiari, lavoro: ogni dettaglio pubblico può diventare materiale OS

Altro...

🛡️🐀 Pillole di Cybersecurity —

Troppo sui social?
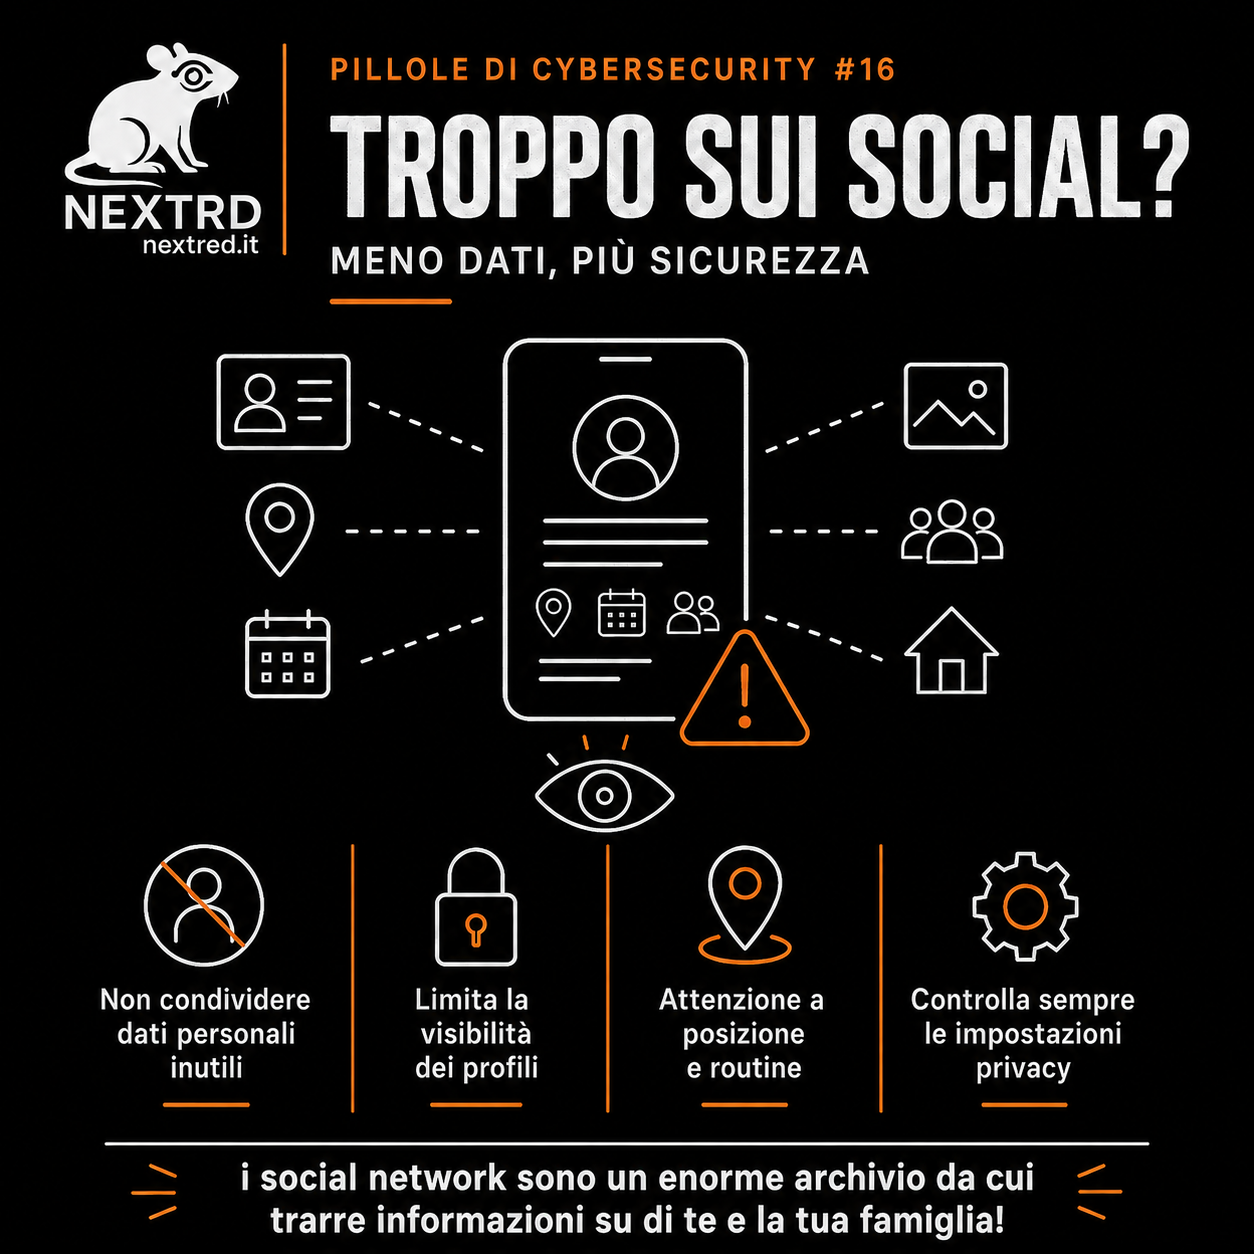
Foto, luoghi, abitudini, familiari, lavoro: ogni dettaglio pubblico può diventare materiale OSINT.

I recenti sviluppi ci ricordano quanto infrastrutture, identità e informazioni online possano diventare elementi sensibili.

🔎 Limita ciò che pubblichi. Controlla la privacy. Proteggi anche chi ti sta vicino.

@sicurezza@diggita.com

Infografica quadrata NextRed, minimale, su fondo nero con elementi bianchi e arancioni. Titolo: “Pillole di Cybersecurity #16 — Troppo sui social? Meno dati, più sicurezza”. Al centro uno smartphone collegato schematicamente a icone che rappresentano identità, fotografie, posizione, famiglia, abitazione e abitudini.
Quattro indicazioni invitano a non condividere dati personali inutili, limitare la visibilità dei profili, prestare attenzione a posizione e routine e controllare le impostazioni della privacy. In basso: “I social network sono un enorme archivio da cui trarre informazioni su di te e la tua famiglia!”

#cybersecurity #privacy #nextred #osint

16

Caricamento...

0
13

Caricamento...

🐀🎓 Cybersecurity Advanced Class 9

🐀🎓 Cybersecurity Advanced Class 9

📡 EVIL TWIN

Una rete Wi-Fi può sembrare quella ufficiale, ma essere una copia creata da un attaccante. Con un “Evi

Altro...

🐀🎓 Cybersecurity Advanced Class 9

📡 EVIL TWIN

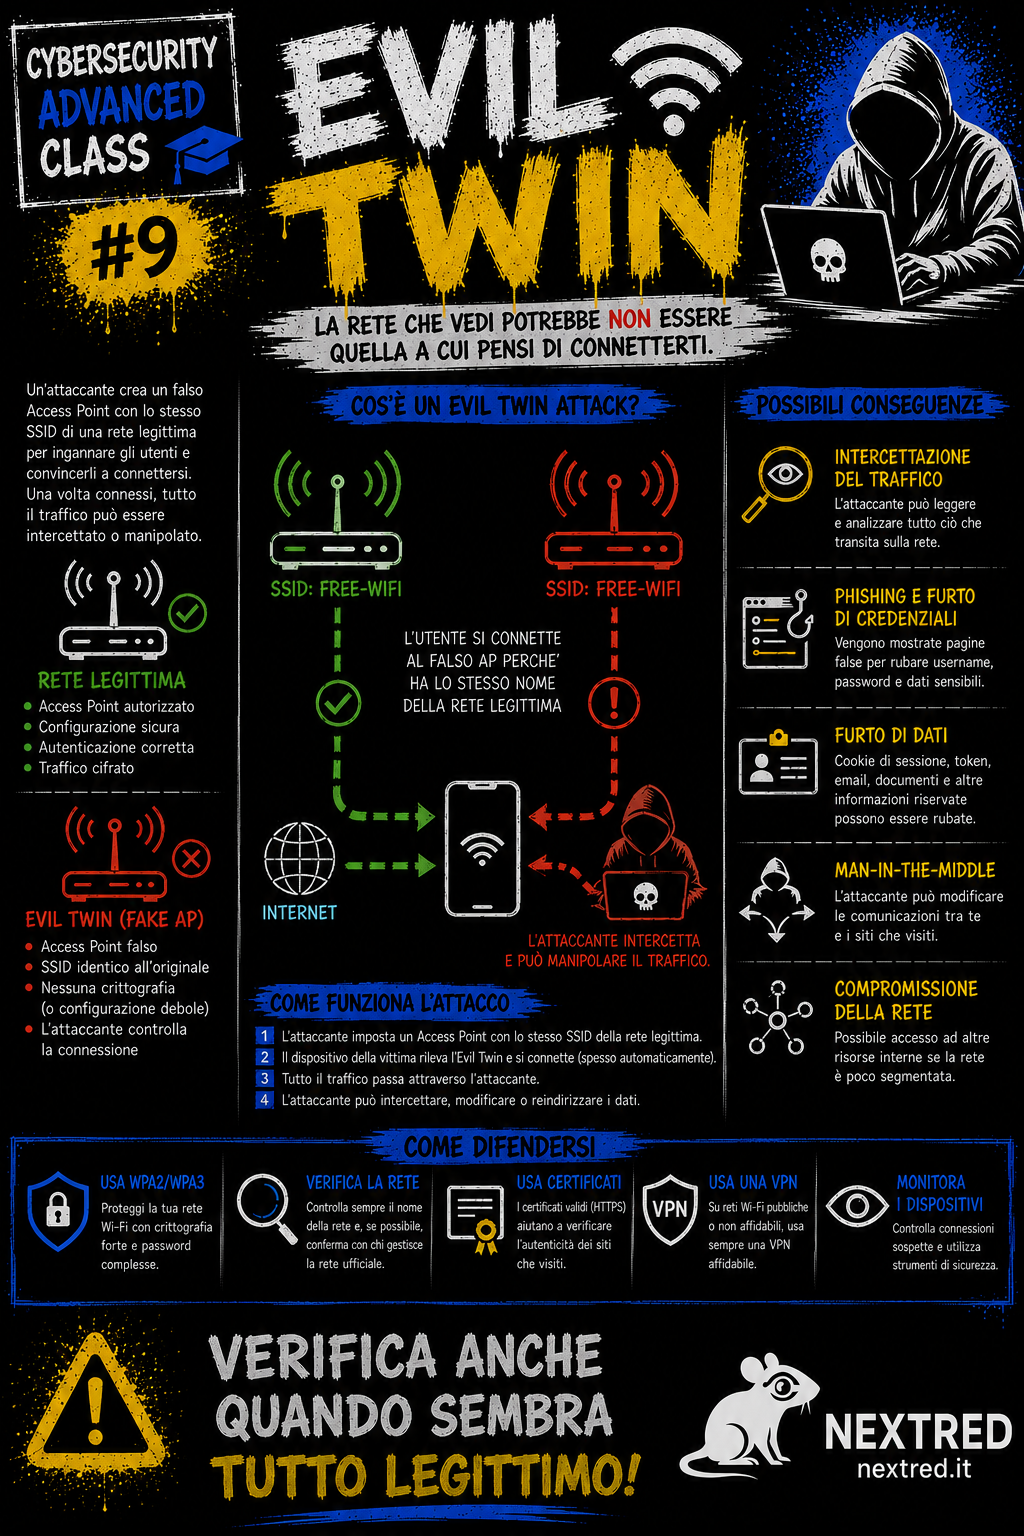
Una rete Wi-Fi può sembrare quella ufficiale, ma essere una copia creata da un attaccante. Con un “Evil Twin” si tenta di convincere gli utenti a collegarsi al falso Access Point per intercettare o manipolare le comunicazioni.

SSID identico ≠ rete affidabile.

@sicurezza

Poster della serie “Cybersecurity Advanced Class #9” dedicato all’Evil Twin Attack. Grafica urban graffiti su sfondo nero con dettagli bianchi, gialli e blu. Al centro sono rappresentati due Access Point: uno legittimo e uno falso controllato dall’attaccante, entrambi con lo stesso nome della rete Wi-Fi. Un dispositivo dell’utente viene attirato verso il falso Access Point. Sono evidenziati i rischi: intercettazione del traffico, phishing, furto di credenziali e possibile attacco Man-in-the-Middle. In basso sono indicate le difese: WPA2/WPA3, verifica della rete, certificati e VPN sulle reti non affidabili. Compare il logo NextRed originale con il ratto bianco.

#cybersecurity #infosec #wifi #nextred #eviltwin

8

Caricamento...

0
7

Caricamento...

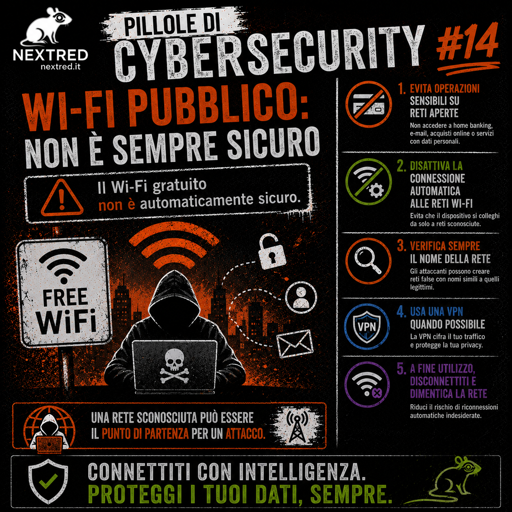
🛡️ Cybersicurezza in pillole — Wi-Fi pubblico

🛡️ Cybersicurezza in pillole — Wi-Fi pubblico

Il Wi-Fi gratuito e aperto non è automaticamente sicuro.

• Evita operazioni sensibili su reti aperte

Altro...

🛡️ Cybersicurezza in pillole — Wi-Fi pubblico

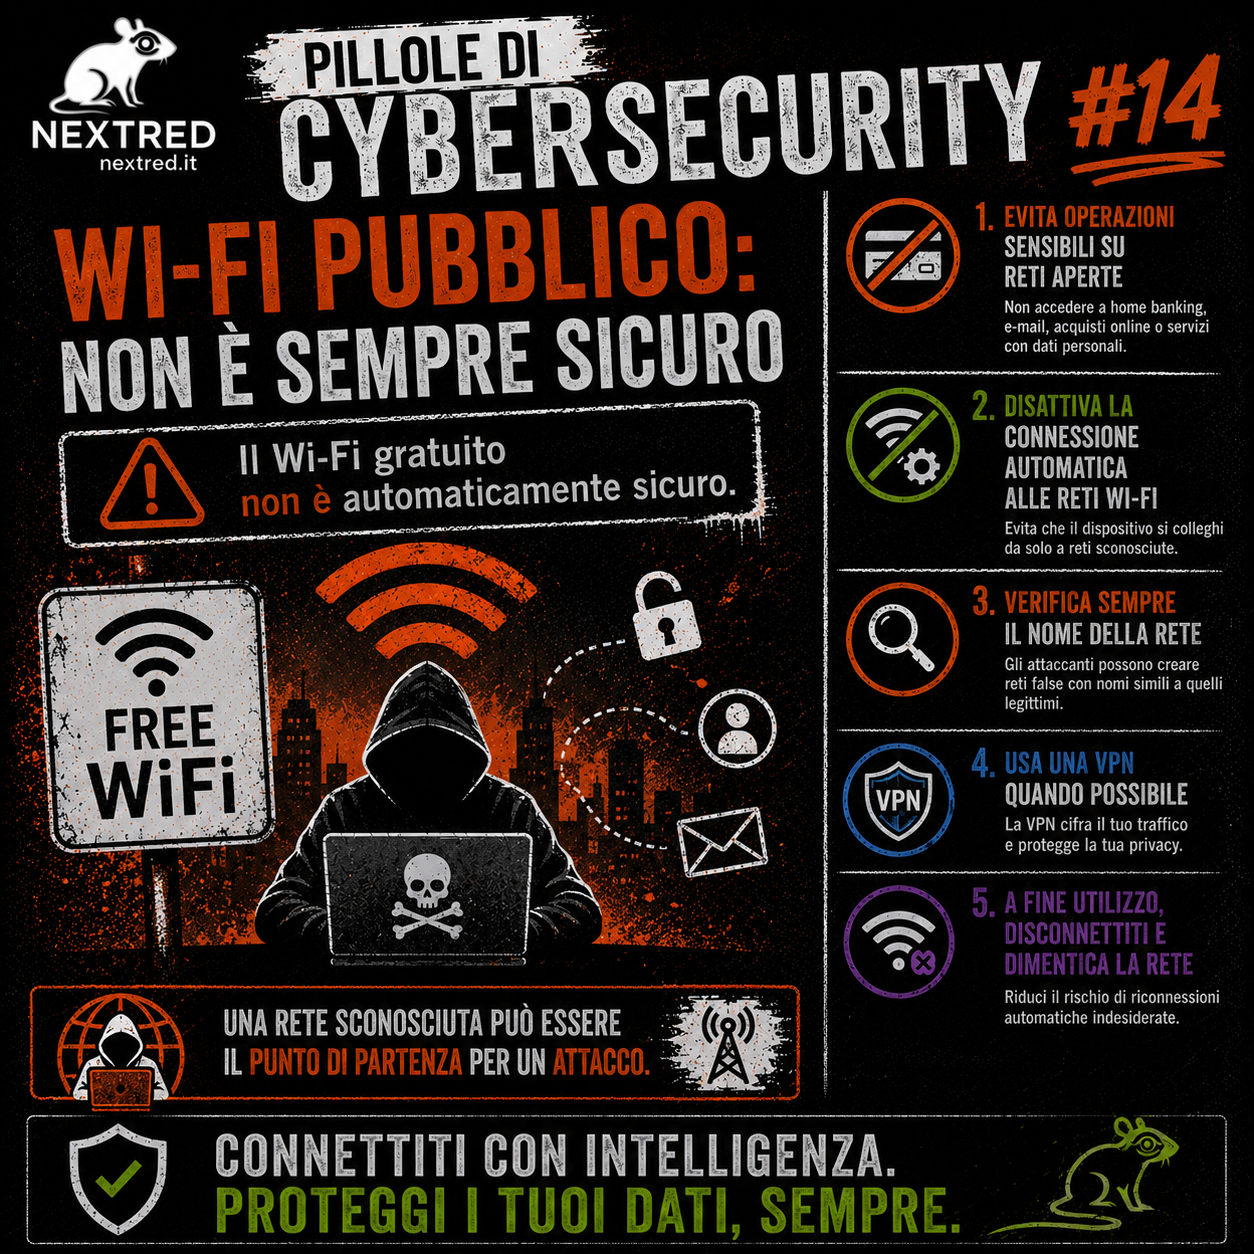
Il Wi-Fi gratuito e aperto non è automaticamente sicuro.

• Evita operazioni sensibili su reti aperte

• Disattiva la connessione automatica alle reti Wi-Fi

• Verifica sempre il nome della rete

• Usa una VPN!

• A fine utilizzo, disconnettiti e dimentica la rete

📡 Una rete sconosciuta può essere il punto di partenza per un attacco.

@sicurezza

Infografica quadrata in stile urban/grunge, con sfondo nero e texture effetto vernice, dettagli arancioni, bianchi e verdi e logo originale NextRed in alto a sinistra. Titolo: “Pillole di Cybersecurity #14 — Wi-Fi pubblico: non è sempre sicuro”.

Al centro sono raffigurati una rete Wi-Fi pubblica, un cartello “FREE WiFi” e un computer utilizzato da un attaccante, con icone che rappresentano intercettazione di dati, account ed email.

A destra sono elencati cinque consigli: evitare operazioni sensibili sulle reti aperte, disattivare la connessione automatica, verificare sempre il nome della rete, utilizzare una VPN quando possibile e disconnettersi e dimenticare la rete al termine.

In basso il messaggio: “Connettiti con intelligenza. Proteggi i tuoi dati, sempre.”

#cybersecurity #privacy #vpn #wifi #nextred

12

Caricamento...

1
11

Caricamento...