Vai al contenuto principale

#spyware

Hit a Serbian University Rector Six Days Before Snap Elections
https://securityaffairs.com/201389/intelligence/nso-spyware-pega

Altro...

Hit a Serbian University Rector Six Days Before Snap Elections
https://securityaffairs.com/201389/intelligence/nso-spyware-pegasus-hit-a-serbian-university-rector-six-days-before-snap-elections.html

#spyware #hacking #securityaffairs #nso #pegasus

2

Caricamento...

0
1

Caricamento...

Citizen Lab: la pubblicità online può diffondere spyware senza clic

Citizen Lab ha documentato AdFection, una tecnica

Altro...

Citizen Lab: la pubblicità online può diffondere spyware senza clic

Citizen Lab ha documentato AdFection, una tecnica che sfrutta la pubblicità online per distribuire spyware senza richiedere clic da parte delle vittime. L'indagine punta i riflettori su Discover-Tech, sui legami con il settore della sorveglianza mercenaria e sulle gravi falle nei controlli dell'ecosistema pubblicitario.

https://www.marcosbox.com/2026/10/18/citizen-lab-la-pubblicita-online-puo-diffondere-spyware-senza-clic/

@sicurezza@diggita.com

#spyware #adfection #citizenlab

3

Caricamento...

0
3

Caricamento...

AdFection Campaign Used Online Ads to Deliver Zero-Click Spyware

Read Time:3 Minute, 24 Second

Security researchers have documented a mercenary-spyware delivery system that could infec

Altro...

Read Time:3 Minute, 24 Second

Security researchers have documented a mercenary-spyware delivery system that could infect selected devices when an online advertisement appeared, without requiring the victim to click or download anything. Citizen Lab named the method AdFection and linked the final spyware to Candiru, an Israeli surveillance vendor now operating as Integrity Labs.

The investigation found that at least 45 devices associated with international news organization Al Jazeera were targeted during 2024 and 2025. Network evidence showed affected systems contacting infrastructure belonging to advertising company Discover-Tech after an ad impression, followed by Candiru-linked validation and command-and-control servers.

Advertising data became a targeting systemModern online advertisements are active software components rather than simple images. They can run JavaScript, load resources from multiple companies and participate in real-time auctions that decide which ad to display in fractions of a second. Those auctions may expose attributes such as IP address, approximate location, browser details, mobile advertising identifiers and tracking cookies.

Citizen Lab says Discover-Tech’s Controlium platform allowed customers to identify people through those signals. When an advertisement loaded, embedded code contacted the company’s infrastructure. The server then determined whether the viewer matched a selected target and, if so, returned additional JavaScript that could begin the exploitation chain.

This design has two advantages for a surveillance operator. It reaches targets across many unrelated websites and apps, and it can reserve the malicious response for a very small set of devices. Ordinary visitors see a normal advertisement, leaving researchers and advertising platforms with few chances to capture the exploit.

From an ad impression to spywareResearchers reconstructed a sequence in which a target first communicated with Discover-Tech infrastructure, then reached a Candiru validation system used to check the device and finally connected to a spyware command server. The lack of a required click makes the chain especially dangerous for journalists, activists and other people exposed to commercial surveillance.

The report describes this as the first public technical demonstration of zero-click mercenary spyware delivered through targeted advertising. It does not mean every advertisement from the identified infrastructure infected its viewer. Instead, a broad advertising presence supplied the opportunity to locate particular devices and deliver a different response only when targeting criteria matched.

A large ecosystem surrounding narrow attacksCitizen Lab reviewed roughly four billion advertising-bid records spanning four months in 2026. Discover-Tech advertisements appeared across nearly 200,000 distinct websites and Android or iOS applications in dozens of countries. Millions of devices were silently directed toward infrastructure associated with Candiru, according to the analysis.

Those huge numbers describe reach and redirection, not confirmed compromise. The report confirmed a much smaller set of targeted Al Jazeera devices. This distinction is important: spyware campaigns often use mass infrastructure to create a global selection mechanism while reserving expensive exploits for specific individuals.

The research also places Discover-Tech between the commercial advertising market and several surveillance vendors. The company presents itself as an advertising business, but its targeting capabilities allegedly helped spyware operators transform routine ad telemetry into a path toward device compromise.

Defensive options are limited but usefulKeep operating systems, browsers and applications fully updated to remove exploitable flaws.

Use high-security modes such as Apple’s Lockdown Mode when individual risk warrants it.

Block unnecessary advertising and tracking content through managed network controls.

Monitor for connections to known spyware infrastructure and unexpected redirect chains.

Separate sensitive work from general browsing on high-risk accounts and devices.

Individuals cannot fully defend themselves against a carefully selected zero-click exploit, especially when a legitimate website unknowingly carries the delivery mechanism. Advertising platforms and app publishers therefore have a central role: they must scrutinize intermediaries, limit data shared during bidding and preserve enough telemetry to investigate selective malicious responses.

AdFection shows how technologies designed to identify an ideal advertising audience can also identify an ideal surveillance target. The discovery expands the spyware threat model beyond malicious links and messages to the background infrastructure of everyday web browsing, where simply being served an ad may be enough to initiate an attack.

Source: Cyber Security News.

#spyware #malvertising #candiru #zeroclick

0

Caricamento...

0
0

Caricamento...

: Beyond the Click: Citizen Lab Exposes Ad-Delivered Networks
https://securityaffairs.com/201015/hacking/adfection-beyond-the-click

Altro...

: Beyond the Click: Citizen Lab Exposes Ad-Delivered Networks
https://securityaffairs.com/201015/hacking/adfection-beyond-the-click-citizen-lab-exposes-ad-delivered-spyware-networks.html

#spyware #malware #hacking #securityaffairs #adfection

0

Caricamento...

0
2

Caricamento...

TA419: lo spionaggio cinese che si finge Anthropic e Casa Bianca per rubare sessioni Microsoft 365

Si parla di:

Toggle

Una mail firmata da un alto dirigente . Un invito a entrare in un comitato consultivo sulla IA della Casa Bian

Altro...

Si parla di:

Toggle

Una mail firmata da un alto dirigente . Un invito a entrare in un comitato consultivo sulla IA della Casa Bianca. Un link che porta a una schermata di login Microsoft 365 identica all’originale, fin nell’ultimo pixel. È lo schema con cui, da febbraio 2026, il gruppo di cinese ha preso di mira analisti, accademici e consulenti legali statunitensi che lavorano su regolamentazione dell’intelligenza artificiale e controlli export. Secondo una ricerca pubblicata da , la campagna ha raggiunto un nuovo picco di sofisticazione nel luglio 2026, combinando social engineering mirato e una tecnica di phishing adversary-in-the-middle capace di bypassare l’autenticazione a più fattori senza sfruttare alcuna vulnerabilità software.

Chi è TA419TA419 è il nome con cui Proofpoint traccia da aprile 2025 un cluster di attività di intelligence allineato agli interessi di Pechino, focalizzato in modo quasi esclusivo sulla raccolta di informazioni relative a politica estera, sicurezza nazionale e, più di recente, governance delle tecnologie emergenti. A differenza dei gruppi cinesi orientati al furto di proprietà intellettuale o al pre-posizionamento su infrastrutture critiche (si pensi a Volt Typhoon), TA419 lavora quasi interamente di social engineering: non sfrutta exploit zero-day, ma costruisce identità fittizie credibili per entrare in contatto diretto con le persone che hanno accesso privilegiato a informazioni politiche sensibili. Il bersaglio dichiarato della campagna 2026 non sono i modelli di intelligenza artificiale in sé, ma il processo decisionale che li circonda: chi siede ai tavoli che discutono le restrizioni all’export di chip e modelli IA, chi scrive i rapporti per il Senato, chi consiglia la Casa Bianca.

Il pretesto: falsi esperti di policy AIIl primo episodio documentato risale a febbraio 2026, quando un analista di un think tank statunitense viene contattato da un presunto dirigente senior di Anthropic. L’oggetto dell’email, “Request for Feedback on Military Integration of Claude”, sfrutta abilmente il dibattito pubblico allora in corso sull’uso militare dei modelli dell’azienda, un tema su cui un vero esperto di policy avrebbe avuto tutto l’interesse a rispondere. Da luglio 2026 la campagna si allarga e raffina i propri alias: gli attaccanti si spacciano per Lynne Edwards Parker, ex alta funzionaria dell’Office of Science and Technology Policy della Casa Bianca, e per Heidi Crebo-Rediker, economista nota nel settore. Il pretesto ricorrente è la partecipazione a un fantomatico “AI Policy Advisory Committee” o il contributo a un report senatoriale sulle restrizioni all’export di tecnologie IA — esche costruite su misura per think tank, università, studi legali e contractor della difesa con un focus su policy e sicurezza nazionale. Quando il bersaglio risponde all’email benigna iniziale, TA419 invia un secondo messaggio con un link abbreviato che attiva una catena di redirect multi-stadio fino alla pagina di raccolta credenziali.

La tecnica: Frameless BitB più Evilginx AiTMIl cuore tecnico della campagna è la combinazione di due tecniche di phishing avanzato. La prima è una variante Browser-in-the-Browser “frameless”, che riproduce una finestra di login Microsoft realistica senza fare ricorso a iframe tradizionali, rendendo più difficile il rilevamento lato browser. La seconda, più insidiosa, è un phishlet Evilginx configurato come reverse proxy tra la vittima e l’infrastruttura legittima di Microsoft 365/Entra ID: l’utente digita le proprie credenziali, completa normalmente anche il passaggio MFA, e l’intero flusso di autenticazione viene inoltrato in tempo reale ai server Microsoft autentici. Nel mezzo, il proxy controllato da TA419 intercetta e salva il cookie di sessione già autenticato. È una tecnica adversary-in-the-middle (AiTM) che rende sostanzialmente inutile l’MFA basato su codici OTP o push notification, perché non ruba la password in isolamento ma l’intera sessione già convalidata: con quel cookie in mano, gli attaccanti accedono a Microsoft 365 senza dover più autenticarsi, bypassando ogni successiva richiesta di MFA finché il token resta valido.

Infrastruttura e indicatoriL’infrastruttura individuata da Proofpoint segue una struttura a due livelli: un primo set di domini usati come redirector iniziale (tra cui driftshare[.]co e quickfly[.]online), e un secondo set che ospita le vere pagine di raccolta credenziali in stile AiTM (globalfileshareplatform[.]com e smartsyncbox[.]com tra gli altri). A questi si affiancano domini usati specificamente per rendere credibile l’impersonificazione di organizzazioni ed esperti, come tw-koryu[.]org e heritiages[.]org. Gli attaccanti hanno registrato i domini tramite NameSilo e nascosto l’infrastruttura backend dietro Cloudflare, una scelta comune tra i gruppi APT per complicare l’attribuzione IP e il takedown rapido. Tra gli indirizzi email usati per impersonare gli esperti spoofati figurano leparker@mail[.]com e hcrediker@mail[.]com. È stato inoltre identificato un indirizzo VPS actor-controlled (108.61.163[.]187) collegato a un certificato TLS self-signed usato in una fase della campagna.

Perché conta: la geopolitica dietro il phishingIl dettaglio più rilevante di questa campagna non è tecnico ma strategico. TA419 non sta cercando di rubare i pesi di un modello linguistico o il codice sorgente di un laboratorio IA: sta cercando di capire in anticipo come Washington intende regolamentare l’intelligenza artificiale, quali limitazioni all’export verranno proposte e chi, tra accademici e consulenti, ha voce in capitolo in quelle decisioni. È una forma di cyberspionaggio “a monte”, che punta sul processo politico più che sull’asset tecnologico, coerente con un pattern osservato più volte nelle campagne cinesi contro think tank e consulenti di policy su temi sensibili come Taiwan, semiconduttori e, oggi, governance dell’IA. Il fatto che gli attaccanti investano risorse per impersonare specificamente figure legate ad Anthropic e all’ex OSTP della Casa Bianca suggerisce un intelligence requirement preciso, probabilmente connesso ai negoziati in corso su export control di chip e modelli frontier.

Due righe per i difensoriContro tecniche AiTM come quella di TA419, le difese tradizionali basate su MFA “classica” (OTP, push notification) offrono una protezione limitata, perché il proxy inoltra l’intero flusso di autenticazione lasciando intatta l’illusione di un login legittimo. Le organizzazioni esposte — think tank, università, studi legali e aziende che lavorano su policy tecnologica — dovrebbero prioritizzare l’adozione di autenticazione resistente al phishing basata su chiavi hardware FIDO2/WebAuthn, che legano crittograficamente la sessione al dominio di origine e non sono quindi replicabili da un proxy Evilginx. È inoltre essenziale verificare in modo indipendente (telefonicamente o tramite canali ufficiali noti) ogni invito inatteso a comitati consultivi o richieste di contributo a report governativi, specialmente quando provengono da contatti nuovi legati a temi di policy IA. Sul piano del monitoraggio, i team di sicurezza dovrebbero investigare sessioni Microsoft 365/Entra ID anomale — accessi da user-agent o geolocalizzazioni inconsuete immediatamente dopo un’autenticazione MFA riuscita — e predisporre procedure rapide di revoca token in caso di sospetto compromesso, poiché il semplice reset della password non invalida un cookie di sessione già rubato.

In sintesiGruppo: TA419, cyberspionaggio allineato a interessi cinesi, tracciato da Proofpoint da aprile 2025

Target: esperti di policy IA presso think tank, università, studi legali e contractor della difesa USA

Pretesto: impersonificazione di un dirigente Anthropic (feb. 2026) ed ex funzionari della Casa Bianca (lug. 2026)

Tecnica: Browser-in-the-Browser “frameless” + proxy Evilginx AiTM contro Microsoft 365/Entra ID

Obiettivo del furto: cookie di sessione già autenticati, che bypassano l’MFA

Movente: intelligence su regolamentazione IA ed export control, non furto di modelli

Indicatori di compromissione (TA419 - campagna AI Policy, 2026)

Domini redirector (stage 1):
driftshare[.]co
quickfly[.]online

Domini phishing AiTM (stage 2):
globalfileshareplatform[.]com
smartsyncbox[.]com

Domini di spoofing identita:
tw-koryu[.]org
heritiages[.]org

Indirizzi email di impersonificazione:
leparker@mail[.]com
hcrediker@mail[.]com

Infrastruttura:
VPS actor-controlled: 108.61.163[.]187
Registrar: NameSilo
Protezione backend: Cloudflare

TTP (MITRE ATT&CK):
T1566.002 - Spearphishing Link
T1556.004 - Modify Authentication Process: Web Session Cookie theft
T1528 - Steal Application Access Token
T1056.001 - Input Capture: Keylogging
T1114.001 - Email Collection
T1583.001/.004 - Acquire Infrastructure (domini, VPS)

Fonte: Proofpoint Threat Insight

#intelligenzaartificiale #cyberwar #cina #spyware #apt #cyberpedia #phishing #aitm #evilginx2 #proofpoint #ta419

0

Caricamento...

0
3

Caricamento...

Chosen Brick and HEAVYGRAM: Iranian Spyware That Reports Through Telegram
On 15 September 2026, the UK National Cyber Security Centre, the FBI and the

Altro...

Chosen Brick and HEAVYGRAM: Iranian Spyware That Reports Through Telegram
On 15 September 2026, the UK National Cyber Security Centre, the FBI and the Dutch AIVD published a joint advisory on Windows spyware linked to Iranian intelligence. The two families are tracked as Chosen Brick and HEAVYGRAM. The advisory states that the tooling has been in use since at least 2025, with the wider campaign dating to autumn 2023.

Delivery and staging
The operators approach targets through WhatsApp and Telegram while impersonating an acquaintance or someone offering technical support. They send a file and ask the victim to run it. The loader runs in two stages behind a convincing graphical interface, so the victim sees something that looks like a legitimate installer while the payload unpacks.
Once installed, the implant reports to a per-victim Telegram bot that acts as command and control. That choice is deliberate. Telegram is a legitimate service with valid certificates, so blocking it outright carries a cost, and the bot channel blends into ordinary encrypted traffic. Exfiltration uses the same channel alongside Vultr object storage, Storj and Backblaze B2.

Capabilities and what to hunt
The advisory lists program enumeration, screenshot capture, microphone recording, collection of Telegram and WhatsApp data, extraction of browser-stored passwords and email, and downloading additional malware. One version deletes files on the host. There is no self-propagation, so spread depends on social engineering.
Persistence is documented through registry Run keys, and the implant also adds Defender folder exclusions to protect itself. Investigators have noted a hidden SysWOW64 directory whose name carries a trailing space, a detail worth adding to endpoint hunting queries. Documented mutexes and network indicators include api.telegram.org, vultrobjects.com, storjshare.io, shturl.cc, and commercial proxy providers.
Lures observed in the campaign include Pictory, KeePass, Telegram, RunwayML, Norton, Adobe Flash Player and a fake magnetic resonance imaging result. The FBI published a FLASH document for the campaign, and the US Department of Justice seized four Iranian leak sites in March 2026.

What defenders can do
Detection cannot depend on blocking Telegram alone. Because a per-victim bot token is embedded in the implant, network logs may show requests to the Telegram API from hosts that have no business talking to it, which is a workable signal. Registry changes that add Defender exclusions deserve an alert on their own, because legitimate software rarely needs them. The hidden directory with the trailing space in its name is a useful file-system hunting clue.
High-risk individuals are the primary target set. The NCSC offers a free cyber-defence service to people assessed as high risk, which is a mitigation that does not require an endpoint agent.

Limits of the public record
The joint advisory describes the tooling and its behaviour. It does not publish victim counts or attribute specific intrusions beyond the intelligence services named. The campaign timeline reflects the agencies' assessment, and the indicators cover the versions analysed, so newer builds may differ.

References

Joint advisory from the UK NCSC, FBI and Dutch AIVD, 15 September 2026.

FBI FLASH-20260320-001.


Chosen Brick and HEAVYGRAM: Iranian Spyware That Reports Through Telegram

#software #windows #spyware #iran #coding #community #engineering #development #threatintelligence #inclusive

0

Caricamento...

0
1

Caricamento...

ZRON: l’azienda cinese che trasforma email diplomatiche rubate in report di intelligence con l’IA

Si parla di:

Toggle

Corrispondenza diplomatica russa. Verbali riservati dell’ufficio del primo ministro pakistano. Documenti legati alle visite di c

Altro...

Si parla di:

Toggle

Corrispondenza diplomatica russa. Verbali riservati dell’ufficio del primo ministro pakistano. Documenti legati alle visite di capi di stato stranieri nelle . Una presunta comunicazione proveniente dal Vaticano nei giorni successivi alla morte di Papa Francesco. Sono solo alcuni dei materiali che, secondo un’inchiesta del Wall Street Journal basata su un trove di documenti interni, sarebbero transitati attraverso la pipeline di -as-a-service costruita da ZRON, azienda cinese con sede a Zhengzhou che si presenta pubblicamente come fornitore di piattaforme per la formazione in . Dietro quella facciata, i documenti descrivono qualcosa di diverso: un servizio che trasforma dati sottratti in di intelligence pronti per il cliente, con l’intelligenza artificiale usata per velocizzare l’ultimo miglio del processo.

Un altro tassello dell’ecosistema cinese degli “hacker a contratto”Il caso ZRON (Zhengzhou Zhirong Technology Co.) si inserisce in un filone di rivelazioni che dal leak di i-Soon del febbraio 2024 in avanti ha progressivamente mostrato come parte dell’apparato di cinese si appoggi a una galassia di appaltatori privati per attività di -for-hire e raccolta di intelligence. Il Wall Street Journal, che ha pubblicato la sua ricostruzione il 16 settembre 2026 dopo aver esaminato il materiale, descrive aziende come ZRON come realtà “in evoluzione verso agenzie di intelligence privata a servizio completo” — non più semplici fornitori di o accessi, ma operatori capaci di raccogliere, elaborare e confezionare informazioni finite per clienti istituzionali.

La fuga di notizie: da un canale Telegram alla verifica giornalisticaLa storia dei documenti ZRON inizia mesi prima della pubblicazione del WSJ. Il 17 giugno 2026 un utente con lo pseudonimo “penguinbrew” ha annunciato la messa in vendita di un pacchetto di dati attribuiti all’azienda, poi ridistribuito attraverso un canale Telegram denominato “ZRONLEAKS” e verificato tramite messaggi firmati PGP e un’identità XMPP. Il 20 giugno il collettivo di analisi VECERT ha pubblicato una prima disamina dei contenuti, etichettandoli esplicitamente come non confermati. Solo con l’inchiesta del Wall Street Journal — che ha potuto esaminare log di chat aziendali, report di intelligence e persino una presentazione commerciale pensata per potenziali clienti — il materiale ha ricevuto una verifica giornalistica indipendente, pur con il caveat che nessun governo citato ha confermato pubblicamente l’autenticità dei documenti o la compromissione dei propri sistemi.

Questo è un punto che vale la pena sottolineare per un pubblico tecnico: a differenza di un’analisi malware con IoC verificabili, qui si parla di un presunto leak di documenti aziendali interni. Provenienza, autenticità e reale accesso non autorizzato ai sistemi target restano, allo stato attuale, non confermati in modo indipendente — un limite che non toglie valore all’inchiesta, ma che va tenuto presente nella lettura.

Un ecosistema di sorveglianza per mobile e desktopAl netto delle cautele sull’attribuzione, il contenuto tecnico descritto nei documenti è coerente con quanto osservato in leak analoghi del settore cinese dell’offensive security as a service. Il materiale include riferimenti a una piattaforma di controllo per dispositivi Android — una dashboard centralizzata con funzioni di geolocalizzazione, raccolta SMS, cronologia chiamate, rubrica contatti, file memorizzati e monitoraggio delle connessioni di rete — affiancata da una console per sistemi Windows con capacità di gestione file, monitoraggio remoto ed esecuzione di task su macchine compromesse. Insieme, i due strumenti disegnano un ecosistema di sorveglianza pensato per coprire simultaneamente dispositivi mobili e postazioni di lavoro, il tipico “kit” da fornitore di accessi per conto terzi.

Dove entra l’intelligenza artificialeLa parte più interessante per chi segue l’evoluzione delle minacce non è tanto la componente di accesso — malware per il controllo remoto di dispositivi esistono da anni — quanto la fase successiva: secondo il WSJ, ZRON impiegava intelligenza artificiale per “rendere le informazioni governative straniere presumibilmente rubate più fruibili per i clienti tra polizia e sicurezza”. In pratica, un modello viene usato per classificare i documenti raccolti, ricostruire correlazioni temporali tra eventi diversi e generare rapporti analitici strutturati, riducendo drasticamente il lavoro umano necessario per trasformare un dump di email o allegati rubati in un prodotto di intelligence leggibile da un analista o un decisore. È lo stesso principio che rende gli LLM utili per la sintesi di grandi moli di testo applicato, in questo caso, a un flusso di dati ottenuti — secondo l’accusa implicita dei documenti — tramite accesso non autorizzato. Non sono invece disponibili, negli estratti pubblicati finora, dettagli tecnici sul modello specifico utilizzato, sul fornitore o sulle eventuali misure di controllo dell’accuratezza dei report generati.

Bersagli senza distinzione tra rivali e alleatiUno degli aspetti più rilevanti dal punto di vista geopolitico è l’ampiezza e l’eterogeneità dei bersagli citati nei documenti. Oltre ai casi già menzionati — corrispondenza diplomatica russa, materiali legati al governo pakistano, dati su visite di leader stranieri nelle Filippine, dati di passaporto e richieste di visto relativi a funzionari pakistano-americani — analisi indipendenti del leak iniziale hanno indicato un perimetro geografico molto più ampio, comprendente Indonesia, India, Thailandia, Taiwan, Kazakistan, Kirghizistan, Russia, Filippine, Grecia, Brasile, Giappone e Stati Uniti. Il dettaglio della Russia è particolarmente significativo: mostra come, nella logica di un’industria dell’intelligence a contratto, anche un partner strategico formale può finire tra gli obiettivi se un cliente interno lo richiede. È lo stesso schema già emerso con il leak i-Soon, dove tra i target comparivano paesi ufficialmente in buoni rapporti con Pechino.

Due righe per i difensoriPer ministeri, rappresentanze diplomatiche e organizzazioni internazionali, il caso ZRON — anche mantenendo tutte le cautele sull’attribuzione — è un promemoria di un rischio strutturale: le comunicazioni ufficiali non vanno protette solo dal furto in sé, ma dal fatto che un intero mercato di fornitori privati esiste specificamente per trasformare quel furto in un prodotto di intelligence vendibile, con un ciclo di elaborazione oggi accelerato dall’IA generativa. Le contromisure pratiche restano quelle note ma spesso disattese: autenticazione a più fattori resistente al phishing per gli account di posta diplomatica e governativa, segmentazione rigorosa tra sistemi di gestione documentale sensibili e reti generiche, monitoraggio degli accessi anomali alle caselle di posta (specie orari e IP insoliti), e formazione mirata del personale diplomatico sul rischio di spear phishing da parte di fornitori di accesso per conto terzi, non solo da APT statali “diretti”.

Elementi di riferimentoNota: non essendo un'analisi malware, non sono disponibili IoC tecnici
verificabili. Di seguito i soli riferimenti utili per attività OSINT
di monitoraggio, così come emersi dal leak e dalla copertura giornalistica.

Azienda citata: Zhengzhou Zhirong Network Technology Co. ("ZRON")
Sede: Zhengzhou, provincia dello Henan, Cina
Facciata pubblica dichiarata: piattaforme di formazione in cybersecurity

Canale di distribuzione del leak: Telegram "ZRONLEAKS"
Pseudonimo iniziale del leaker: "penguinbrew"
Verifica identità: firma PGP + identificativo XMPP

Timeline:

  • 17 giugno 2026: annuncio vendita dati
  • 20 giugno 2026: prima analisi pubblica (VECERT, non confermata)
  • 16 settembre 2026: inchiesta Wall Street Journal

Stato di verifica: NON confermato da terze parti indipendenti o dai governi citati

#cyberwar #infosec #cina #cybercrime #spyware #apt #darkweb #russia

0

Caricamento...

0
3

Caricamento...

MOIS su Telegram: CHOSEN BRICK spia dissidenti e giornalisti iraniani

Si parla di:

Toggle

Per anni, ha affinato un modello di low-cost e ad altissimo impatto: niente [zero-day](https://i

Altro...

Si parla di:

Toggle

Per anni, ha affinato un modello di low-cost e ad altissimo impatto: niente zero-day costosi, niente infrastrutture C2 dedicate da smantellare, solo un bot per vittima e un file eseguibile mascherato da referto medico o da software innocuo. Un avviso congiunto pubblicato il 15 settembre 2026 da NCSC (Regno Unito), FBI (Stati Uniti) e AIVD (Paesi Bassi) conferma che questa macchina di , attribuita al dell’ e della iraniano (MOIS), è tuttora pienamente operativa e ha colpito dissidenti, attivisti e giornalisti in almeno tre paesi occidentali.

Un pattern che si ripete dal 2023Il malware al centro dell’advisory, battezzato CHOSEN BRICK (con una variante correlata indicata in alcune fonti come HEAVYGRAM), non è una novità assoluta: l’FBI aveva già segnalato nell’autunno del 2023 un impianto Telegram-based con caratteristiche simili, e nel marzo 2026 era arrivato un ulteriore warning pubblico accompagnato dal ritiro di una taglia del Dipartimento di Stato USA legata a un’operazione di hack-and-leak del luglio 2025. L’avviso di metà settembre 2026 è quindi il punto più recente di una campagna pluriennale, non un incidente isolato — ed è la prima volta che tre agenzie di intelligence occidentali lo certificano congiuntamente, segno che il numero di vittime accertate sul proprio territorio ha raggiunto una soglia che giustifica un’attribuzione pubblica coordinata.

Quello che colpisce gli analisti non è la sofisticazione del codice — CHOSEN BRICK gira solo su Windows e non sfrutta vulnerabilità note — ma la disciplina operativa con cui viene distribuito. Il vettore d’ingresso è quasi sempre lo stesso: un lungo lavoro di ingegneria sociale su WhatsApp o Telegram, spesso protratto per settimane, in cui l’operatore MOIS costruisce un rapporto di fiducia con il bersaglio prima di inviare il payload. In uno dei casi documentati da Recorded Future, l’esca era un referto di risonanza magnetica falsificato — l’immagine di un’ernia del disco — inviato a una persona identificata dal regime come “nemico”, nel tentativo di sfruttare la naturale disponibilità a scaricare un allegato medico apparentemente innocuo.

Software falsi come cavallo di TroiaOltre ai documenti-esca, gli operatori iraniani spacciano il malware per applicazioni legittime molto diffuse: cloni fasulli di Pictory, RunwayML, Norton Antivirus, Adobe Flash Player e persino KeePass — la scelta di un password manager come esca non è casuale, dato l’interesse degli attaccanti per le credenziali della vittima. Un dettaglio operativo rilevante emerso dall’advisory riguarda la transizione dai dispositivi aziendali a quelli personali: i target, spesso professionisti di ONG, testate giornalistiche o organizzazioni per i diritti umani, vengono convinti a proseguire la conversazione sui propri device privati, fuori dal perimetro di monitoraggio della sicurezza IT del datore di lavoro.

Comando e controllo: un bot Telegram per ogni vittimaL’elemento più caratteristico della campagna resta l’architettura C2. Invece di gestire server dedicati facilmente individuabili e sequestrabili, CHOSEN BRICK comunica esclusivamente tramite l’API pubblica di Telegram, con un bot ID univoco assegnato a ciascuna vittima. Questo approccio garantisce una segmentazione operativa quasi perfetta: la compromissione di un singolo impianto non espone l’infrastruttura usata contro gli altri bersagli, e il traffico verso api.telegram.org si confonde nel rumore di fondo di un servizio legittimo usato da miliardi di persone. Per l’esfiltrazione di file più corposi, gli operatori si appoggiano a provider di cloud storage economici e poco monitorati come Backblaze B2, Vultr Object Storage e Storj.

Una volta installato, CHOSEN BRICK garantisce agli operatori un accesso quasi totale alla vita digitale del bersaglio:

Furto di contatti, cronologia messaggi e conversazioni da Telegram e WhatsApp

Acquisizione periodica di screenshot dello schermo

Attivazione del microfono per registrazioni audio ambientali

Estrazione di email e contenuti di posta elettronica

Cancellazione di file e capacità di “wiping” per coprire le tracce

Download e installazione di payload aggiuntivi su richiesta

L’obiettivo dichiarato, secondo l’NCSC, è costruire un vero e proprio “pattern of life” della vittima: orari, contatti frequenti, spostamenti, relazioni professionali — informazioni che nel contesto iraniano possono tradursi in conseguenze fisiche dirette per la persona sorvegliata e per la sua rete di contatti in patria.

Persistenza e tecniche di evasioneSul piano tecnico, il malware si affida a meccanismi di persistenza classici ma efficaci: chiavi di registro Run in HKCU\Software\Microsoft\Windows\CurrentVersion\Run, con valori osservati come SMQDService e winappx (non esclusivi, quindi da trattare come indicatori deboli). Per l’evasione, gli operatori aggiungono esclusioni personalizzate a Windows Defender e registrano mutex dedicati per evitare esecuzioni multiple che potrebbero insospettire l’utente o generare telemetria anomala.

Due righe per i difensori occidentaliIl coordinamento tra NCSC, FBI e AIVD segnala un salto di scala nella minaccia: non si tratta più di episodi isolati contro singoli attivisti iraniani in esilio, ma di una campagna sistemica che tocca cittadini e residenti di almeno tre paesi occidentali, spesso attraverso i loro dispositivi personali collegati a reti aziendali o istituzionali. Redazioni giornalistiche, ONG per i diritti umani e organizzazioni che ospitano dissidenti dovrebbero considerare CHOSEN BRICK un rischio concreto nella propria analisi delle minacce, non un problema esclusivamente geopolitico distante dal proprio perimetro IT.

Le raccomandazioni delle tre agenzie sono pragmatiche: diffidare di software ricevuto via link o allegato anche da contatti apparentemente fidati, mantenere sistemi e antivirus aggiornati, abilitare SmartScreen e le protezioni equivalenti su altri OS, e — per le organizzazioni — implementare MFA resistente al phishing, application allowlisting e monitoraggio attivo di endpoint e traffico di rete verso domini cloud anomali. Il traffico verso api.telegram.org da un endpoint aziendale che non dovrebbe usare quel servizio, o connessioni inattese verso backblazeb2.com, vultrobjects.com e storjshare.io, meritano un’indagine immediata.

Indicatori di compromissioneDomini/servizi C2 e di exfiltration osservati:

  • api.telegram.org (canale C2, bot ID univoco per vittima)
  • backblazeb2.com (exfiltration file)
  • vultrobjects.com (exfiltration file)
  • storjshare.io (exfiltration file)

Chiavi di registro di persistenza (indicatori deboli, non esclusivi):

  • HKCU\Software\Microsoft\Windows\CurrentVersion\Run\SMQDService
  • HKCU\Software\Microsoft\Windows\CurrentVersion\Run\winappx

Vettori di distribuzione noti:

  • App falsificate: Pictory, RunwayML, Norton Antivirus, Adobe Flash Player, KeePass
  • Documenti-esca: referti medici falsificati (es. risonanza magnetica)
  • Canale di adescamento: WhatsApp, Telegram

Attribuzione: Ministero dell'Intelligence e della Sicurezza iraniano (MOIS)
Fonti advisory: NCSC (UK), FBI (US), AIVD (NL) - 15 settembre 2026Chi opera in settori a rischio — giornalismo investigativo, diritti umani, comunità della diaspora iraniana — dovrebbe considerare l’adozione di dispositivi separati per le comunicazioni sensibili e formazione mirata sul social engineering di lungo periodo, che resta il vero punto debole sfruttato da questa campagna, ben più della sofisticazione del malware stesso.

#sorveglianza #telegram #cyberwar #infosec #spyware #apt #iran

0

Caricamento...

0
4

Caricamento...

Manic: il trojan Android che ruba i PIN bancari e li fa uscire di casa via Bluetooth anche offline

Si parla di:

Toggle

Da febbraio 2026 un nuovo bancario per circola con un obiettivo dichiarato: l’. Ma “trojan bancario” è

Altro...

Si parla di:

Toggle

Da febbraio 2026 un nuovo bancario per circola con un obiettivo dichiarato: l’. Ma “trojan bancario” è ormai una definizione troppo stretta per Manic, il descritto in un di ThreatFabric come “un ibrido tra malware bancario e ”. Oltre a rubare PIN e credenziali finanziarie, Manic intercetta , seed phrase di wallet , cronologia chiamate e posizione — e, quando il telefono infetto è , trova comunque il modo di far uscire i dati sfruttando altri dispositivi compromessi nelle vicinanze via Bluetooth e Wi-Fi Direct. È una capacità che ridefinisce cosa significhi davvero “isolare” un dispositivo compromesso.

Non una schermata di phishing, ma una tastiera che origliaLa maggior parte dei trojan bancari Android si affida a overlay che imitano l’interfaccia dell’app bersaglio per catturare le credenziali digitate dalla vittima. Manic fa qualcosa di più subdolo: grazie ai permessi di Accessibility Service, determina la posizione della tastiera digitale legittima dell’app e registra i singoli tocchi dell’utente senza alterare in alcun modo il funzionamento dell’app originale. Il risultato è che la vittima interagisce con la sua banca reale, sullo schermo reale, mentre in background il malware classifica ogni sequenza digitata — PIN di sblocco, seed phrase di wallet, codici OTP, password — semplicemente osservando dove e quando avvengono i tocchi.

A questa capacità si aggiungono sessioni di controllo remoto vere e proprie via WebRTC, con visualizzazione live dello schermo, mascherate dietro overlay neri o finte schermate di aggiornamento di sistema; la possibilità di sbloccare il dispositivo da remoto tramite la funzione autoEnterPin, una volta che il PIN è stato catturato; e comandi dedicati per disattivare Google Play Protect (disable_gp), così da ridurre le probabilità di essere rilevati anche dalle protezioni native di Android.

169 applicazioni monitorate, priorità all’UcrainaThreatFabric ha censito 169 identificatori di applicazioni nella lista bersagli di Manic: banche, exchange di criptovalute, app di pagamento P2P e “buy now pay later”, client email e browser. Il dato più significativo, però, è la composizione geografica dei target: il malware dà priorità esplicita a banche ucraine, servizi eID e piattaforme governative, oltre ad app di messaggistica sia commerciali sia a uso militare — una scelta che, nel contesto del conflitto in corso, suggerisce un interesse che va oltre la semplice frode finanziaria. La lista si estende poi a istituti finanziari in Russia, Polonia, Repubblica Ceca, Slovacchia, Austria, Germania, Francia, Spagna, Paesi Bassi, Estonia, Lituania e Regno Unito, con distribuzione tramite siti di phishing e dropper che si spacciano per utility di sistema o aggiornamenti di componenti Android/produttore (i nomi dei package individuati imitano deliberatamente Huawei, Honor, Lenovo, Motorola e persino Apple).

Lo sviluppo del malware appare tutt’altro che concluso. ThreatFabric ricostruisce una timeline chiara: la prima infrastruttura viene registrata a febbraio 2026, i servizi di produzione entrano in funzione tra marzo e aprile, la prima versione operativa di wrapper e implant compare a maggio, mentre a luglio arriva un aggiornamento che introduce protezioni anti-analisi rafforzate, caricamento del codice DEX direttamente in memoria (per complicare l’analisi statica) e un meccanismo di phishing per il “lock secret” del dispositivo.

Quando internet non basta: l’esfiltrazione mesh via BluetoothLa caratteristica più originale di Manic — e quella che lo distingue nettamente dal panorama dei trojan Android — è il meccanismo di esfiltrazione dati progettato per funzionare anche quando il dispositivo infetto non ha accesso diretto a internet. I dati rubati vengono cifrati con AES-GCM e messi in una coda locale; il malware cerca poi altri dispositivi infetti nelle vicinanze tramite Wi-Fi Direct, Bluetooth RFCOMM o BLE GATT, costruendo percorsi “store-and-forward” multi-hop — fino a 4 salti per impostazione predefinita — capaci di far arrivare i dati a internet passando di device in device, finché uno di essi non trova connettività diretta. Se nessuna rotta è disponibile nell’immediato, i dati restano semplicemente in coda per essere ritrasmessi al primo tentativo utile.

Come sintetizzano gli stessi ricercatori di ThreatFabric, “rimuovere l’accesso diretto a internet da un dispositivo infetto non impedisce necessariamente l’esfiltrazione dei dati”. È una considerazione che dovrebbe far riflettere chi progetta contromisure basate solo su segmentazione di rete o blocco della connettività cellulare/Wi-Fi: in scenari con più dispositivi compromessi nello stesso ambiente — un ufficio, un’abitazione, persino un evento pubblico — la rete mesh creata dal malware stesso diventa il canale di comunicazione, aggirando completamente i controlli perimetrali tradizionali pensati per un singolo endpoint.

Due righe per i difensoriPer i team di sicurezza mobile e per gli istituti finanziari nei paesi target, Manic impone di ripensare due assunzioni comuni. La prima è che il monitoraggio comportamentale lato server (fraud detection basata su pattern di digitazione o velocità di interazione) rimane efficace anche quando l’attaccante non altera l’interfaccia dell’app: qui serve piuttosto rilevare l’uso anomalo di servizi di Accessibility da parte di app di terze parti non correlate al contesto bancario. La seconda è che l’isolamento di rete di un dispositivo sospetto non è più una garanzia sufficiente, quando l’esfiltrazione può avvenire tramite protocolli short-range verso dispositivi terzi già compromessi.

Verificare quali app hanno richiesto e ottenuto permessi di Accessibility Service e Notification Listener, specie se provenienti da fonti fuori Google Play

Monitorare pattern anomali di connessioni Wi-Fi Direct/Bluetooth in ambienti aziendali e finanziari sensibili

Diffidare di dropper che si presentano come aggiornamenti di componenti di sistema legati a specifici produttori (Huawei, Honor, Lenovo, Motorola)

Mantenere attivo Google Play Protect e verificare periodicamente lo stato di attivazione, dato che Manic include comandi dedicati per disattivarlo

Per le banche: rafforzare l’autenticazione multi-fattore fuori-banda, poiché OTP e SMS risultano tra i dati intercettati con priorità

Indicatori di compromissione[Wrapper - luglio 2026]
SHA-256: 80be0942d0e20b5006e240434f42512c8b3cd0d54eee858a25663c1a4224a576
Package: tech.intel.dialer.updater

[Implant - luglio 2026]
SHA-256: feea425cde1223fe7afdd7a1ea631678ec6282f6cc20c3d3c0fb97cdbcf65b9b
Package: org.lenovo.storage.processor

[Implant primario]
SHA-256: e7abc375f24d0dd2419e0bce4686c7301b3ee82ae38906c67d3481580f6c648e
Package: tech.apple.dialer.scheduler

[Wrapper - maggio 2026]
SHA-256: 2884108b35eba7b8099087405653c1b23c3839f0d5058c4d61341fc31cfc6040
Package: org.honor.secure.helper

[Implant - maggio 2026]
SHA-256: 2fb5b01ea5a483d60b659e85327a53c6661bdd630d4afd93dc5fe0941d3ccbbe
Package: dev.huawei.media.helper

[Implant correlato]
SHA-256: 7c12f1237090e32c18583f66f1a9e44b029ad7c1e61179e1d524fb3093abd59a
Package: io.motorola.secure.executor

[Comandi bot principali]
remote_control - sessione schermo/webcam via WebRTC
get_logs - esportazione log accessibility
export_sms - esportazione SMS
export_calls - esportazione cronologia chiamate
export_contacts - esportazione contatti
export_file - raccolta file locali
send_sms - invio SMS dal dispositivo
ussd - esecuzione codici USSD
geo - attivazione geolocalizzazione
disable_gp - disattivazione Google Play ProtectFonte primaria: ThreatFabric Mobile Threat Intelligence. Report completo disponibile sul blog ufficiale di ThreatFabric.

#android #cyberwar #infosec #spyware #cyberpedia #malware #trojan #ukraine #russia #banking

0

Caricamento...

0
6

Caricamento...

Handala: lo spionaggio iraniano del MOIS che si finge amico dei giornalisti su WhatsApp

Si parla di:

Toggle

Da due anni si spacciava per movimento hacktivista filo-palestinese. Il Dipartimento di Giustizia americano ha invece confermato

Altro...

Si parla di:

Toggle

Da due anni si spacciava per movimento hacktivista filo-palestinese. Il Dipartimento di Giustizia americano ha invece confermato ciò che gli analisti sospettavano da tempo: dietro il collettivo “” il dell’ iraniano (), e il suo bersaglio attuale sono i giornalisti israeliani, contattati su e con la stessa cura con cui si costruisce una fonte, per rubare loro le credenziali e, in alcuni casi, l’intero telefono.

Lo Shin Bet e l’Autorità nazionale per la cybersicurezza israeliana hanno diffuso il 16 agosto 2026 un avviso congiunto, raro per esplicitezza, in cui si afferma che “gli operativi dell’intelligence iraniana stanno tentando di raccogliere informazioni sensibili su sviluppi politici e di , ottenere accesso a fonti giornalistiche, materiali di lavoro e corrispondenza”. Non è un’allerta generica: arriva dopo mesi di segnalazioni da parte di redazioni come Haaretz, i cui cronisti sono stati impersonati per avvicinare colleghi e contatti.

Chi è davvero HandalaIl nome richiama la celebre vignetta del fumettista palestinese Naji al-Ali, e per due anni il brand “Handala Hack Team” ha coltivato un’immagine da collettivo hacktivista indipendente, rivendicando data breach e defacement contro obiettivi israeliani sui propri canali Telegram. È la stessa tattica di copertura vista in altri cluster iraniani — un layer “civile” che permette a di condurre operazioni offensive negando plausibilmente il coinvolgimento statale, mentre online si costruisce consenso e narrativa a supporto della causa filo-palestinese.

A marzo 2026 il Dipartimento di Giustizia USA ha reso pubblica un’incriminazione che collega individui operanti sotto l’ombrello Handala al MOIS, inquadrando le loro attività in un più ampio programma di “operazioni psicologiche cyber-abilitate” — disinformazione, intimidazione e raccolta di intelligence combinate nello stesso apparato. Lo stesso ecosistema di attori legati a Teheran è stato osservato a marzo colpire con un wiper l’azienda Stryker e violare la casella di posta personale del direttore dell’FBI, segno di un’operatività che spazia dal sabotaggio industriale allo spionaggio mirato su singole persone.

Come funziona l’avvicinamentoLa campagna descritta da Shin Bet non punta a exploit zero-day, ma a ingegneria sociale paziente e su misura, costruita specificamente attorno al mestiere del giornalista. Gli operatori contattano il bersaglio fingendosi conoscenti, colleghi o addirittura firme note — tra i nomi usati come esca, secondo le ricostruzioni giornalistiche, anche quello del noto reporter Barak Ravid — con proposte di collaborazione, richieste di intervista o l’offerta di materiale esclusivo su sviluppi politici e militari, l’esca perfetta per chi vive di scoop.

Da lì si dipartono tre vettori distinti, spesso combinati nella stessa conversazione:

Link a pagine di login contraffatte che imitano Google, per catturare credenziali dell’account principale e, con esso, l’accesso a mail, contatti e cronologia dei documenti condivisi;

Link a Google Drive falsificati che rimandano a documenti “esclusivi” ma in realtà instradano verso pagine di raccolta credenziali identiche a quelle originali;

File malevoli inviati come allegati — presunti dossier, registrazioni o documenti di interesse — che una volta aperti concedono accesso completo al dispositivo mobile, inclusi messaggistica, microfono e geolocalizzazione.

L’obiettivo dichiarato dalle autorità israeliane non è solo la singola casella di posta: è la ricostruzione della rete di fonti del giornalista, l’accesso a materiali di lavoro non ancora pubblicati e, in prospettiva, la possibilità di alimentare operazioni di influenza usando conversazioni sottratte, come già avvenuto in altri episodi in cui gruppi legati a Teheran hanno pubblicato messaggi privati rubati per screditare bersagli israeliani.

Perché conta per chi si occupa di difesaIl caso Handala è un promemoria scomodo per chi lavora in redazioni, ONG e uffici stampa che trattano materiale sensibile su Medio Oriente: l’anello debole non è quasi mai l’infrastruttura tecnica, ma la fiducia interpersonale che il mestiere stesso richiede di concedere a sconosciuti. Un attaccante di livello statale che parla la lingua del settore — propone uno scoop, cita eventi reali, imita lo stile di un collega — supera in un colpo solo gran parte delle difese tecniche standard, perché la vittima interagisce volontariamente con il contenuto malevolo.

Per i team di sicurezza che proteggono realtà editoriali o organizzazioni esposte, le raccomandazioni diffuse da Shin Bet restano il primo presidio praticabile:

Verificare l’identità di chi propone collaborazioni o interviste tramite un canale separato da quello di primo contatto, prima di aprire qualunque link o allegato;

Non inserire mai credenziali dopo aver seguito un link ricevuto in chat, per quanto il mittente sembri legittimo — meglio digitare manualmente l’indirizzo del servizio;

Attivare l’autenticazione a due fattori tramite app authenticator (non SMS) su tutti gli account di posta e cloud storage;

Impostare indirizzi di recupero account separati e monitorati;

Segmentare i dispositivi usati per il lavoro giornalistico da quelli personali, quando possibile, e mantenere aggiornati i sistemi operativi mobili.

Handala dimostra ancora una volta come i confini tra hacktivismo, spionaggio statale e guerra dell’informazione si siano ormai dissolti: lo stesso gruppo che rivendica breach “per la causa” su Telegram può, il giorno dopo, star raccogliendo materiale per un dossier destinato ai servizi. Per i difensori, l’unica postura sensata è trattare ogni contatto non sollecitato — anche il più credibile — come potenzialmente ostile.

Indicatori e riferimentiAttore: Handala (Handala Hack Team) — collegato al MOIS iraniano
Vettori: WhatsApp, Telegram
TTP: impersonificazione di giornalisti/contatti noti, phishing credenziali Google,
Google Drive link contraffatti, allegati malevoli per compromissione mobile
Target: giornalisti e figure pubbliche israeliane (es. redazioni come Haaretz)
Incriminazione USA: marzo 2026 (Dipartimento di Giustizia, MOIS)
Allerta ufficiale: Shin Bet + National Cyber Directorate, 16 agosto 2026
Canale di segnalazione IL: hotline 119 (National Cyber Directorate)

#cyberwar #infosec #spyware #apt #cyberpedia #phishing #iran #handala #mois

0

Caricamento...

0
4

Caricamento...

DragonDoll: lo spyware Android che si finge un aggiornamento Chrome e legge Telegram, WhatsApp e Signal in 26 Paesi

Si parla di:

Toggle

Una pagina che imita alla perfezione la schermata di aggiornamento di , un dropper che scarica il payload reale s

Altro...

Si parla di:

Toggle

Una pagina che imita alla perfezione la schermata di aggiornamento di , un dropper che scarica il payload reale solo dopo, e un abuso sistematico dei servizi di accessibilità per leggere in tempo reale le chat di , e senza mai toccare la loro crittografia end-to-end. È DragonDoll, lo commerciale che il Positive Technologies Expert Center (PT ESC) ha tracciato in almeno 26 Paesi, inclusa, con circa 150 campioni caricati in appena due mesi su un repository pubblico.

Un finto aggiornamento, un dropper veroLa catena d’infezione comincia con un APK che si spaccia per “Chrome.apk” e adotta la tecnica dei tampered headers per ostacolare gli strumenti di analisi statica. Una volta installato, il file mostra una pagina-esca che riproduce fedelmente il branding di un aggiornamento ufficiale di Google Chrome, convincendo l’utente a proseguire con l’installazione. Solo a questo punto il dropper scarica ed esegue il payload reale, denominato internamente K3iwv7VF.apk, decifrato con AES-256-GCM tramite implementazione nativa (libreria compilata in C/C++, non in Java/Kotlin), un’ulteriore misura anti-analisi rispetto ai più comuni spyware Android scritti interamente in linguaggio gestito.

Il vero motore: l’abuso dell’AccessibilityServiceDragonDoll non sfrutta exploit del kernel o vulnerabilità 0-day: si affida quasi interamente all’AccessibilityService di Android, l’API pensata per rendere il sistema operativo utilizzabile da persone con disabilità visive. Una volta ottenuto il permesso — spesso concesso dalla vittima stessa, ingannata dalla schermata di richiesta mascherata da parte del sistema — lo spyware può:

Intercettare tap, gesture e input da tastiera in tempo reale su qualsiasi app in primo piano.

Leggere il contenuto delle notifiche, incluse quelle di Telegram (liste chat, contatti, testo dei messaggi e timestamp) man mano che arrivano, senza dover violare la cifratura del protocollo.

Monitorare visivamente lo schermo durante l’uso di WhatsApp e Signal, catturando ciò che compare a video anche quando l’app stessa è protetta da crittografia end-to-end.

Iniettare overlay fasulli sopra app bancarie per sottrarre credenziali (banking overlay injection), una tecnica presa in prestito dai trojan bancari Android più maturi.

Raccogliere contatti, SMS, log delle chiamate, screenshot, stato di batteria/Wi-Fi/USB/SIM, IMEI e la lista completa delle app installate.

Per app meno “prioritarie” come Viber, il malware si limita a una raccolta più semplice dei dati visibili a schermo, segno di uno sviluppo modulare e mirato piuttosto che di un tool generico riadattato.

Una campagna globale, con targeting linguistico chirurgicoPT ESC ha individuato la campagna per la prima volta nella primavera 2026, durante l’analisi di attacchi contro utenti in Arabia Saudita, per poi scoprire un’infrastruttura di distribuzione molto più ampia: oltre 26 Paesi colpiti, tra cui Russia, Cina, Corea del Sud e diversi Stati dell’area MENA, con il malware localizzato in 34 lingue di interfaccia. Tra il 6 marzo e il 6 maggio 2026 sono stati caricati circa 150 campioni unici su un account GitHub (kesmanta24, registrato con l’indirizzo kesmantes52@outlook.com), arrivati almeno alle versioni 9.3 e 9.4 — un ritmo di sviluppo che tradisce un progetto attivamente mantenuto e monetizzato, non un esperimento estemporaneo.

L’infrastruttura di comando e controllo si appoggia al dominio channelzones[.]co, ospitato su hosting russo, con canali di comunicazione bidirezionale basati su Socket.IO e autenticazione tramite OkHttp3; la cifratura del traffico combina AES-256-CBC e RSA OAEP in uno schema ibrido. La distribuzione iniziale avviene tramite domini civetta come datewithmealways[.]site, datewithmealways[.]online e digitaladstracking[.]com, pensati per superare filtri di reputazione e ingannare l’utente con nomi apparentemente innocui o a tema dating/advertising.

Perché conta: il mercato in espansione dello spyware commerciale AndroidDragonDoll si inserisce in un trend che i ricercatori osservano da tempo: la proliferazione di famiglie spyware Android vendute o distribuite su scala industriale, capaci di aggirare la crittografia end-to-end di app come Signal e WhatsApp non attaccando il protocollo, ma il dispositivo stesso attraverso funzioni di sistema legittime come l’accessibilità. È lo stesso principio dietro altre famiglie recenti individuate mascherate da versioni “clonate” di Telegram e Signal distribuite anche tramite store ufficiali, un problema che ha spinto più volte Google a rafforzare i controlli su Play Protect senza però eliminare il rischio quando l’installazione avviene tramite sideloading da pagine web esterne, come nel caso di DragonDoll.

La presenza della Russia tra i Paesi bersaglio, insieme a un’infrastruttura C2 ospitata proprio su hosting russo, è un dettaglio che PT ESC segnala senza sciogliere del tutto l’ambiguità sull’attribuzione: non è chiaro se si tratti di un operatore locale che colpisce anche il proprio mercato interno, di un tool venduto a più clienti con targeting indipendente, o di un’operazione di sorveglianza mirata mascherata da campagna commerciale opportunistica.

Come proteggersiNon installare mai aggiornamenti di Chrome (o di qualsiasi altra app) da pagine web esterne al Google Play Store: gli aggiornamenti legittimi non vengono mai proposti così.

Verificare periodicamente in Impostazioni → Accessibilità quali app hanno permessi attivi e revocarli per tutto ciò che non sia uno strumento di assistenza riconosciuto.

Diffidare di APK scaricati da domini a tema dating, advertising o “aggiornamento urgente”, tipici vettori di distribuzione di questa famiglia.

Su dispositivi aziendali o ad alto rischio, disabilitare il sideloading e imporre policy MDM che blocchino l’installazione da fonti sconosciute.

Monitorare traffico di rete verso i domini e l’infrastruttura elencati di seguito come indicatori di compromissione.

Indicatori di compromissione# Infrastruttura C2 e distribuzione
channelzones[.]co (C2 primario, hosting russo, canale Socket.IO)
datewithmealways[.]site (dominio di distribuzione)
datewithmealways[.]online (dominio di distribuzione)
digitaladstracking[.]com (dominio di distribuzione)

Account di sviluppo

GitHub user: kesmanta24
Email associata: kesmantes52@outlook.com
Periodo attivita': 6 marzo - 6 maggio 2026 (~150 campioni, versioni 9.3-9.4)

Nomi file osservati

Chrome.apk (dropper iniziale, tampered headers)
K3iwv7VF.apk (payload finale, AES-256-GCM nativo)

Paesi colpiti (parziale)

Arabia Saudita, Russia, Cina, Corea del Sud, area MENA (26+ Paesi totali)
Localizzazione: 34 lingue di interfaccia

Cifratura

Dropper -> payload: AES-256-GCM (nativo)
C2: AES-256-CBC + RSA OAEP (ibrido), autenticazione OkHttp3, canale Socket.IOFonte primaria: Positive Technologies Expert Security Center (PT ESC). Dettagli tecnici e IoC aggiornati al momento della pubblicazione; per l’elenco completo di hash e domini si rimanda al report integrale dei ricercatori.

#android #infosec #spyware #malware #russia

3

Caricamento...

0
5

Caricamento...

Flying Eagle: il RAT Android che spiava per conto della «polizia cinese» finisce nelle mani sbagliate

Un archivio da 388 MB chiamato semplicemente “中国龙.zip” (Chinese Dragon) circola da mesi sui canali Telegram del cybercrime cinese. Dentro c’è il codic

Altro...

Un archivio da 388 MB chiamato semplicemente “中国龙.zip” (Chinese Dragon) circola da mesi sui canali Telegram del cybercrime cinese. Dentro c’è il codice sorgente completo di Flying Eagle, un framework criminale che non è “solo” un trojan Android, ma una vera piattaforma industriale per costruire e gestire spyware mobile su larga scala — la stessa che ha alimentato una finta app della “polizia cinese” usata per svuotare conti Alipay e WeChat. Ora che il codice è trapelato, i ricercatori di Hunt.io e dell’analista indipendente NetAskari hanno mappato 170 server ancora attivi legati all’infrastruttura, mentre tra gli stessi criminali è scoppiato un regolamento di conti che ha già partorito un erede, Night Dragon.

Una app “governativa” che rubava le passwordLa storia riemerge alla luce del sole a giugno 2026, quando il National Cybersecurity Notification Center cinese ha diffuso un avviso pubblico su una applicazione fraudolenta che si spacciava per “公安一网通办”, un servizio online delle Pubbliche Sicurezze Provinciali (GongAn). L’app veniva distribuita dal dominio 110gongan[.]com e, una volta installata, era in grado di rubare dati di pagamento e prendere il controllo remoto del dispositivo. Le autorità hanno raccomandato a chi l’avesse installata di rimuoverla, scansionare il device, cambiare le password degli account coinvolti, congelare i canali di pagamento in caso di movimenti sospetti e sporgere denuncia.

Quell’app era solo la punta dell’iceberg. Dietro c’era Flying Eagle: un builder che permette a un operatore di scegliere nome, icona e testo di adescamento dell’app, indicare l’indirizzo C2, e generare in automatico un APK Android firmato e pronto alla distribuzione, partendo da due template base. I campioni prodotti dal builder vengono rilevati dai motori antivirus come SpyNote, famiglia di RAT Android nota da anni, e sfruttano i servizi di accessibilità di Android per l’escalation di privilegi e l’iniezione di gesture — controllo pressoché totale del dispositivo della vittima.

Non un malware, una piattaforma industrialeCiò che rende Flying Eagle diverso da un comune RAT è la sua natura di prodotto “chiavi in mano” per operatori criminali con competenze tecniche limitate. L’archivio trapelato contiene un intero deployment Docker con server nginx, PHP, MySQL e un WebSocket server Node.js, oltre a toolchain complete per la compilazione Android (Java 11 e Android SDK build tools), template di phishing pronti — servizi di streaming per adulti in cinese, cloni di TikTok, applicazioni finanziarie e persino landing page per finti progetti di pubblica utilità che rimandano all’operatore statistiche di visite e download — e un certificato TLS di default.

Gli URL di callback verso il server di comando e controllo, incorporati in ogni APK generato, sono cifrati con AES-128-CBC usando IV, password e salt hardcoded, con chiave derivata tramite PBKDF2-SHA1 a 65.536 iterazioni. I commenti nel codice sorgente rivelano che questi parametri servono a mantenere la compatibilità con il binario Windows .NET originale (EaodWorker.exe), confermando che la versione Docker trapelata è una porting diretto di uno strumento più vecchio. Per abbassare l’entropia del pacchetto ed eludere l’analisi statica, il builder inietta inoltre tra 2,8 e 3,5 MB di JSON Base64 travestito da cache di configurazione SDK legittima.

La caccia ai 170 serverPer ricostruire l’estensione reale dell’infrastruttura, i ricercatori hanno sfruttato un’impronta digitale ricorrente: i server Flying Eagle rispondono con un redirect HTTP 302 verso l’endpoint HTTPS, includono l’header Strict-Transport-Security: max-age=31536000 e, prima che carichi il branding personalizzato dell’operatore, mostrano brevemente il titolo di pagina “AdminPro”. Incrociando questa firma con il certificato TLS di default incluso nell’archivio trapelato, sono stati identificati 158 server tramite il titolo della pagina e altri 12 tramite il certificato, per un totale di 170 server attivi negli ultimi 30 giorni di telemetria — una cifra che i ricercatori stessi definiscono conservativa, perché esclude i server che non restituiscono esattamente il redirect atteso. È importante sottolineare che questo numero descrive impronte infrastrutturali, non necessariamente vittime, operatori o C2 confermati uno per uno.

Buona parte dell’infrastruttura, inclusi i due IP citati nell’avviso ufficiale cinese (207.56.30.188 e 207.56.30.194), è ospitata su AS54801 (Zillion Network Inc.), un provider di Hong Kong che compare più volte come piattaforma preferita per il malware mobile in questo ecosistema. Uno dei server ha addirittura mostrato, temporaneamente, un pannello di gestione dispositivi che indicava utenze “guadagna facile” tipiche di operatori criminali a scopo di lucro.

Ladri tra ladri: quando i criminali si smascherano a vicendaIl canale Telegram Yx科技 (Yx Technology), creato ad aprile 2026, non ha esordito con un semplice annuncio: i primi messaggi erano istruzioni passo passo su come usare strumenti di accesso remoto per svuotare conti Alipay e WeChat Pay, con le vittime definite spregiativamente “pesci” (鱼) e servizi di cash-out offerti al 20-50% della transazione. Il 26 aprile il canale ha distribuito gratuitamente il pacchetto Flying Eagle sotto forma dell’archivio Chinese Dragon.

Da qui la parte più “da romanzo”: un secondo canale, SQLRCE0, ha iniziato a far girare messaggi secondo cui un attore non identificato avrebbe compromesso l’infrastruttura clienti di Yx Technology, sottraendo dati relativi a 189 server Flying Eagle. La rivendicazione non è stata confermata in modo indipendente dai ricercatori, ma il caos generato — codice rubato che diventa a sua volta merce rubata — è di per sé indicativo della frammentazione e della sfiducia reciproca dentro questi ecosistemi criminali cinesi.

Night Dragon: l’erede è già onlineIl 23 giugno 2026 lo stesso canale SQLRCE0 ha lanciato Night Dragon, un nuovo kit di controllo Android indipendente. I ricercatori hanno individuato al momento solo due server associati, entrambi ospitati — non a caso — sullo stesso provider hongkonghese AS54801. Uno dei pannelli esposti mostrava 46 dispositivi “online” e 29 “attivi”, tutti geolocalizzati in Cina, ma non è stato possibile stabilire se si tratti di vittime reali o di dati di test. Una seconda versione del framework risultava già in sviluppo al 12 luglio. È bene chiarire un possibile equivoco: questo Night Dragon del 2026 non ha nulla a che vedere con l’omonima campagna di spionaggio cinese documentata da McAfee nel 2011 — qui si parla di crimeware finanziario, non di intelligence offensiva.

Due righe per i difensoriDiffidare sistematicamente di APK “governativi” o “di pubblica utilità” distribuiti fuori dal Play Store: il sideloading resta il principale vettore di infezione per questa famiglia di minacce.

Monitorare le richieste di attivazione dei servizi di accessibilità Android da parte di app non aziendali: è il meccanismo chiave usato per l’escalation di privilegi e il controllo remoto.

Per i team threat intelligence, il fingerprint “AdminPro” + redirect 302 + certificato di default è riutilizzabile per identificare infrastrutture derivate dallo stesso codice trapelato, comprese eventuali nuove fork oltre a Night Dragon.

Il caso dimostra ancora una volta come i leak di codice sorgente criminale — volontari o meno — accelerino la proliferazione di varianti, più che ridurre la minaccia: ogni fork riparte da una base già matura.

Indicatori di compromissione# Domini/infrastruttura Flying Eagle
110gongan[.]com # App fasulla "polizia cinese" (GongAn)
fusu.us[.]ci
fusu666[.]cc -> 207.56.30[.]188
ls.j2x8a[.]top -> 207.56.30[.]194 (cert emesso 2026-06-04)
xyttkx[.]cc, txl.xyttkx[.]cc, h5.xyttkx[.]cc, alcs.xyttkx[.]cc

IP

207.56.30[.]188 AS54801 Zillion Network Inc. (Hong Kong)
207.56.30[.]194 AS54801 Zillion Network Inc. (Hong Kong)

Archivio trapelato

中国龙.zip (Chinese Dragon) - 388 MB, distribuito via Telegram (Yx科技) dal 2026-04-26

Campioni APK (SHA256)

c692ad120cc90548d48dbe57d006f2403c49833b8993af3c38fe031eb39999bd autoclicker_pro.apk
4395db6ad53a415532673b16f5b64207d53cecc5b15a736c038cf3890368a164 net.extractor.terminator.channel.apk
5dee5cde6f2874c582effe302960b21569ee007e9e0cd4f7499d418cceb9095b com.sequencer.classifier.processor.apk
b803cd5032dc1abd7aabc45c8cadc471c8a59872a95d48807f13e230c58230f3 net.cataloger.curator.stager.apk
d8a82d7b4457352774772bfac094127d7f67526ae7011d838cc3f7ccc15fd86e net.listener.transactor.authorizer.apk

Fingerprint di caccia

HTML title = "AdminPro", redirect HTTP 302 -> HTTPS,
header Strict-Transport-Security: max-age=31536000

Night Dragon (lancio: 2026-06-23, stesso hosting AS54801)

Fonti primarie: Hunt.io/NetAskari, “Flying Eagle Android RAT: Leaked Source Code, 170 Active Servers, and a New Platform Called Night Dragon” (28 luglio 2026); The Hacker News, 29 luglio 2026; avviso pubblico del National Cybersecurity Notification Center cinese (18 giugno 2026).

#android #cina #cybercrime #flyingeagle #spynote #spyware

0

Caricamento...

0
4

Caricamento...

HollowGraph: la backdoor che trasforma il calendario di Microsoft 365 in un canale C2 cifrato

Un impianto di spionaggio finora sconosciuto ha trasformato uno degli strumenti più banali della vita d’ufficio, il calendario di Microsoft 365, in un

Altro...

Un impianto di spionaggio finora sconosciuto ha trasformato uno degli strumenti più banali della vita d’ufficio, il calendario di Microsoft 365, in un canale di comando e controllo. Si chiama HollowGraph, non sfrutta alcuna vulnerabilità software e per questo è quasi impossibile da rilevare con i controlli di rete tradizionali: il traffico che porta gli ordini dell’attaccante e i file rubati è, a tutti gli effetti, traffico legittimo verso le API di Microsoft Graph.

A scoprirlo è stata Group-IB, che ha pubblicato l’analisi tecnica il 20 luglio 2026 dopo aver individuato l’impianto su almeno 12 macchine compromesse, di cui solo tre attivamente in comunicazione con l’attaccante durante la finestra di osservazione. Il traffico della vittima analizzata copre il periodo dal 3 giugno al 9 luglio 2026, e la casella di posta usata per l’esfiltrazione appartiene a un’organizzazione israeliana. Un’impronta piccola e selettiva, che i ricercatori leggono come spionaggio mirato piuttosto che criminalità opportunistica, anche se la tecnica potrebbe essere riutilizzata su scala molto più ampia.

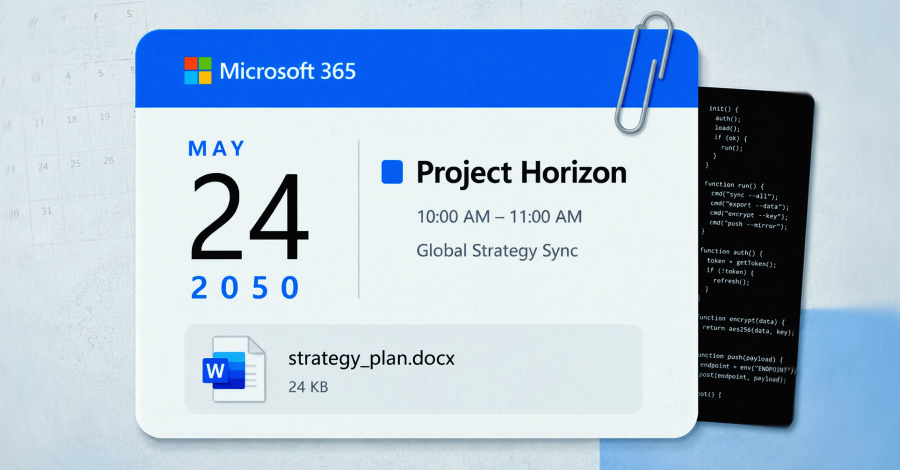
Il calendario come dead dropHollowGraph è una DLL .NET che supporta solo due comandi, get e send, e non contatta mai direttamente un server dell’attaccante per ricevere istruzioni. Al loro posto usa il calendario della casella compromessa come dead drop bidirezionale: per ricevere i comandi, interroga un evento specifico piazzato dall’operatore e datato 2050-05-13, una data così lontana nel futuro che nessun utente lo scoprirebbe mai scorrendo la propria agenda, e ne legge le istruzioni da un file allegato.

Per l’esfiltrazione il processo si inverte: il malware cifra il file rubato, crea un proprio evento altrettanto lontano nel tempo e carica i dati come uno o più allegati. L’intero scambio è protetto da uno schema ibrido RSA più AES-256, con coppie di chiavi separate per il canale di comando in entrata e per quello di esfiltrazione in uscita. Chi osservasse solo i log di rete vedrebbe esclusivamente chiamate alle API Microsoft Graph, indistinguibili dal traffico generato da un client Outlook qualsiasi.

Il secondo canale: DNS tunneling per restare viviPerché l’accesso a Graph resti valido nel tempo, HollowGraph mantiene un secondo canale, più grezzo ma altrettanto insidioso. Via DNS, il malware aggiorna periodicamente le credenziali dell’applicazione registrata su Entra ID (Azure AD): tenant ID, client ID, client secret e la casella di posta bersaglio. Questi valori vengono decodificati da record AAAA IPv6 restituiti da un dominio controllato dall’attaccante, cloudlanecdn[.]com, e scritti in un file camuffato da log di routine, logAzure.txt. A differenza del traffico sul calendario, qui le credenziali applicative viaggiano in chiaro, il che rende questo canale un punto di osservazione prezioso per i difensori.

Chi c’è dietro: Cavern e l’ombra di TeheranGroup-IB collega HollowGraph al framework backdoor modulare Cavern con alta confidenza, sulla base della sintassi di comando condivisa e di corrispondenze nella logica di tasking interna. Cavern era stato documentato all’inizio di luglio da Check Point, che lo ha attribuito a un cluster legato al Ministero dell’Intelligence e della Sicurezza iraniano (MOIS) soprannominato Cavern Manticore, con sovrapposizioni note verso i gruppi iraniani MuddyWater e Lyceum.

Il legame però riguarda il codice, non necessariamente l’operatore di questa specifica campagna: Group-IB è stata esplicita nel dire di non poter attribuire con sicurezza questa attività a un attore già noto, segnalando solo una sovrapposizione a bassa confidenza con Lyceum, sottogruppo dell’iraniano OilRig. La geografia della vittima, un’organizzazione israeliana, viene trattata dai ricercatori come dato sul bersaglio e non come prova di attribuzione.

Va detto che nascondere il comando e controllo dentro servizi Microsoft fidati non è una novità assoluta: caselle Outlook, cartelle bozze e OneDrive sono già stati abusati in passato con logiche simili. Ciò che rende HollowGraph interessante è aver scelto l’angolo cieco più remoto possibile, un evento di calendario piantato 24 anni nel futuro, in un momento in cui la difesa si concentra sempre di più sul monitoraggio delle identità cloud e delle applicazioni OAuth piuttosto che sui contenuti stessi delle caselle di posta.

Perché conta per i difensoriNon c’è una vulnerabilità Microsoft da patchare: HollowGraph vive su un account compromesso e sulle normali funzionalità dell’API Graph, il che è esattamente ciò che lo rende difficile da individuare. Il lavoro va fatto sul piano dell’identità e dei permessi applicativi, non su quello delle patch. Group-IB raccomanda di restringere e verificare le applicazioni OAuth con credenziali client che possono raggiungere Graph, allertare sulla creazione di nuovi client secret e applicare la consueta igiene su Entra ID: Conditional Access, rotazione delle credenziali e rilevamento di token anomali.

Cercare eventi di calendario con data remota 2050-05-13

Verificare oggetti che siano un GUID nudo o seguano schemi tipo Event ID: o Boss{..}ID{..}

Individuare allegati con nome File{n}.txt

Auditare le modifiche al calendario generate da un’applicazione anziché da una persona (eventi creati, allegati caricati, oggetti rinominati via app)

Monitorare query DNS AAAA insolitamente frequenti verso un singolo dominio, con sottodomini lunghi e ad alta entropia

Cercare il dominio cloudlanecdn[.]com e il file di configurazione logAzure.txt

L’operatore dietro questa campagna resta senza nome, e il traffico della vittima risultava ancora attivo il 9 luglio. Vale la pena controllare fin da ora quegli eventi datati nel remoto futuro: è esattamente lì che nessun analista avrebbe mai pensato di guardare.

Indicatori di compromissioneDominio C2 (DNS tunneling): cloudlanecdn[.]com
File di configurazione: logAzure.txt
Evento calendario esca: data 2050-05-13
Pattern oggetto evento: GUID nudo / "Event ID:" / "Boss{..}ID{..}"
Allegati di comando: File{n}.txt
Framework correlato: Cavern (Cavern Manticore / MOIS-linked, overlap MuddyWater e Lyceum)
Finestra di attività osservata: 3 giugno - 9 luglio 2026
Set completo di IoC e hash: report tecnico Group-IB, "HOLLOWGRAPH: Turning Microsoft 365 Calendars into Covert Command-and-Control Channels"

#cyberwar #infosec #spyware #apt #backdoor #groupib #cavernmanticore #graphapi #hollowgraph #iran #microsoft365

1

Caricamento...

0
5

Caricamento...